- Diferencias críticas entre la seguridad de TI y OT, priorizando la disponibilidad y la integridad física sobre la confidencialidad de los datos.
- El impacto de la Industria 4.0 y la convergencia IT/OT, que elimina el aislamiento tradicional y expone infraestructuras críticas a nuevas amenazas.
- Estrategias de defensa avanzadas basadas en Zero Trust, gestión de identidades (PAM/IAM) y segmentación inteligente para evitar desastres operativos.
- Importancia del cumplimiento normativo mediante marcos como NIS2, IEC 62443 y el Esquema Nacional de Seguridad (ENS).
Cuando hablamos de transformación digital, solemos pensar en aplicaciones, la nube o el análisis de datos, pero hay un mundo paralelo donde el software no solo mueve bits, sino que controla válvulas, motores y redes eléctricas. Esta es la esencia de la Tecnología Operativa (OT), un ecosistema que durante décadas vivió en su propia burbuja, aislado del ruido de Internet, pero que ahora se encuentra en una encrucijada peligrosa debido a la hiperconectividad de la Industria 4.0.
La realidad es que ya no podemos permitirnos ver la seguridad industrial como un simple anexo de la informática corporativa. En el entorno OT, un error de configuración o un acceso no autorizado no se traduce en un correo electrónico perdido, sino que puede provocar daños mecánicos severos, paradas de producción millonarias o, en el peor de los casos, poner en riesgo la vida de las personas. Entender este cambio de paradigma es el primer paso para no ir a ciegas en la protección de activos críticos.

¿Qué es exactamente la ciberseguridad OT y en qué se diferencia de la IT?
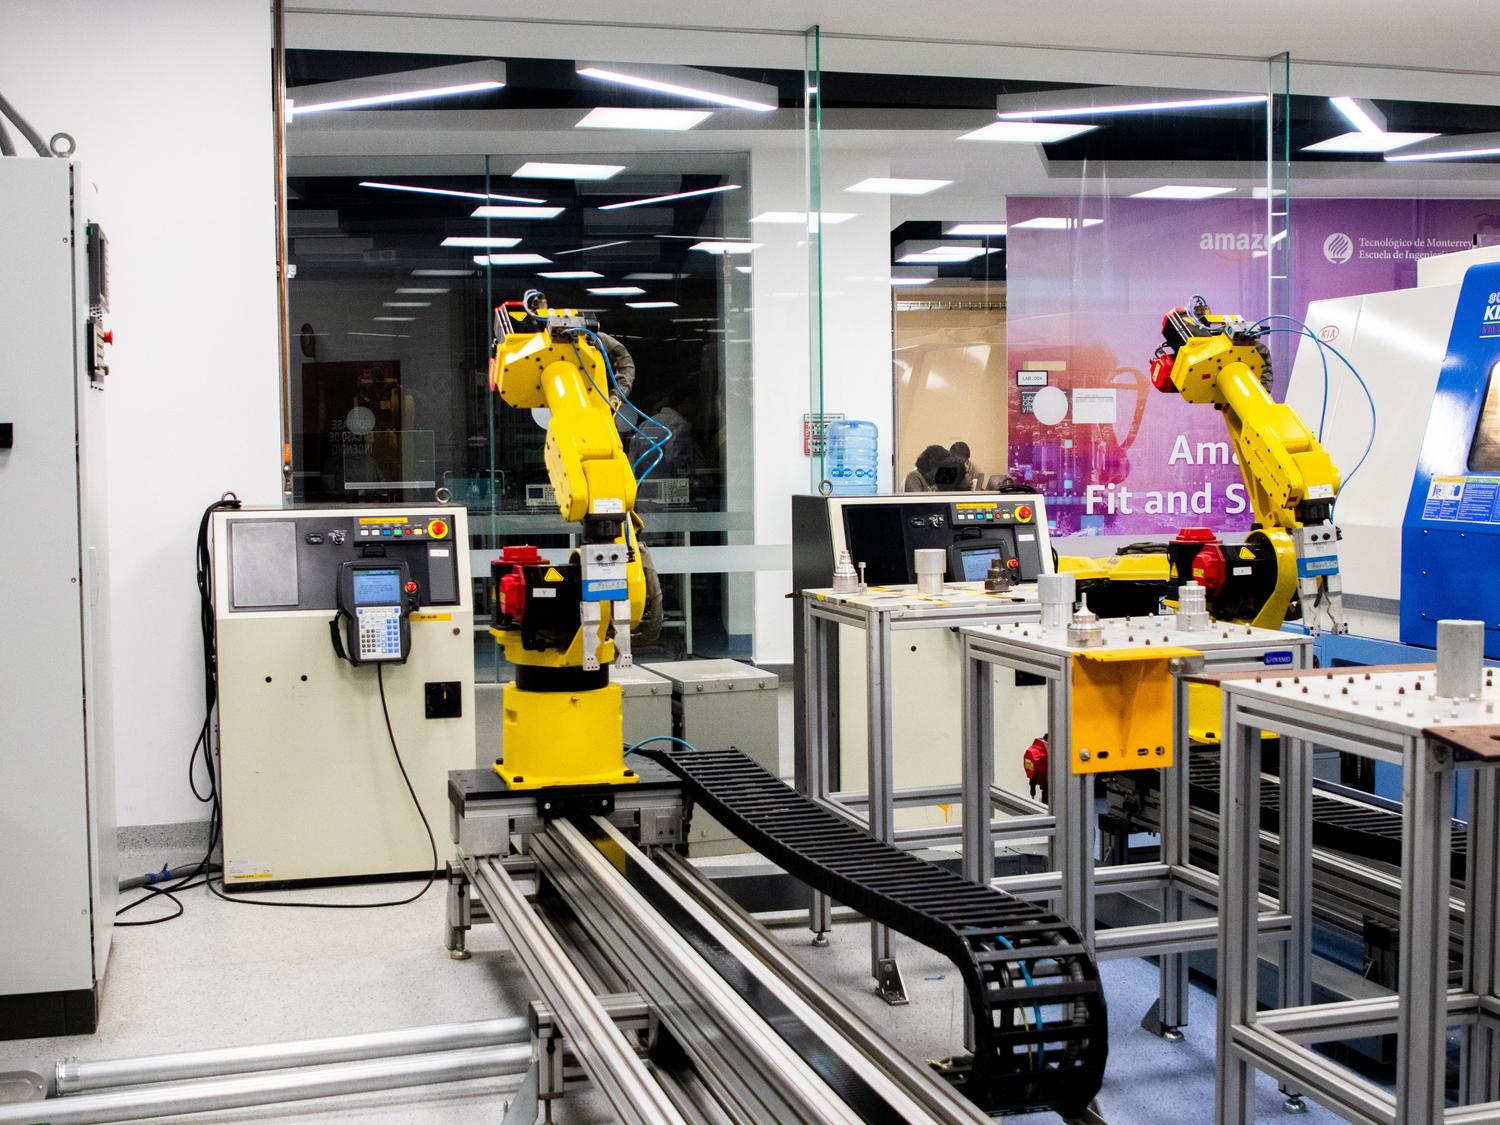
Para que no haya confusiones, la ciberseguridad OT es el conjunto de blindajes y estrategias diseñadas para proteger los Sistemas de Control Industrial (ICS), como los PLCs, los sistemas SCADA y las interfaces HMI. Mientras que en la IT (Tecnología de la Información) el rey es el dato y su confidencialidad, en el mundo OT lo que manda es la disponibilidad continua y la estabilidad operativa.
Si comparamos ambos mundos, nos encontramos con abismos profundos. En una oficina, si hay que aplicar un parche de seguridad, reiniciamos el servidor y listo; sin embargo, en una planta química, apagar un sistema para actualizarlo podría ser una locura logística o un riesgo de seguridad física. Además, los ciclos de vida son opuestos: mientras que un portátil de oficina se cambia cada tres años, es habitual encontrar maquinaria industrial con software propietario y sistemas operativos legacy que llevan funcionando quince años sin un solo parche.

- Entorno Operativo: La IT gestiona flujos de información; la OT interactúa con el mundo físico y procesos industriales.
- Prioridades: En IT prima la tríada Confidencialidad-Integridad-Disponibilidad. En OT, la disponibilidad y la seguridad física están por encima de todo.
- Gestión de Parches: En IT las actualizaciones son frecuentes y automatizadas; en OT son procesos lentos y críticos que requieren ventanas de mantenimiento estrictas.
- Impacto: Un fallo en IT afecta a la productividad; un fallo en OT puede causar una catástrofe ambiental o humana.
La convergencia IT/OT y el fin del aislamiento
Antiguamente, las redes industriales se protegían mediante el llamado air gap o brecha de aire, que básicamente significaba que los sistemas estaban físicamente desconectados de cualquier red externa. Pero claro, con la llegada del IIoT (Internet Industrial de las Cosas) y la necesidad de monitorizar plantas desde cualquier lugar del mundo, esa barrera ha desaparecido. Ahora, la eficiencia que ganamos al integrar la nube y la IA industrial viene acompañada de una superficie de ataque mucho más amplia.
Aquí entran en juego los Sistemas Ciberfísicos (CPS), que son la evolución natural de la automatización. Un CPS integra sensores y software para que el mundo digital y el físico hablen el mismo idioma en tiempo real. El problema es que, si un atacante logra entrar en el sistema, ya no solo roba archivos, sino que puede alterar la presión de una tubería o cambiar la composición de un producto químico, convirtiendo el código malicioso en un arma física.

Amenazas reales: Cuando la teoría se convierte en desastre
No hace falta mirar muy lejos para ver que esto no es ciencia ficción. Casos como el de Colonial Pipeline nos enseñaron que un simple descuido con una contraseña de VPN sin doble factor de autenticación puede paralizar el suministro de combustible de medio país. Lo más inquietante es que el atacante no necesitó un malware sofisticado, sino que operó como un usuario legítimo.
Otros incidentes, como los ataques a la red eléctrica de Ucrania o el malware Triton/Trisis, demuestran que existen actores estatales diseñando software específicamente para desactivar los Sistemas de Seguridad Instrumentada (SIS), que son los frenos de emergencia de las plantas industriales. En España, la situación es similar, con un aumento notable de ataques contra operadores de servicios esenciales en sectores como la energía y el transporte, donde el objetivo ya no es el dinero, sino el sabotaje geopolítico.

Estrategias de defensa avanzadas para entornos críticos
Para dejar de jugar a la defensiva, las empresas deben implementar un modelo de Zero Trust Industrial. Esto significa dejar de confiar en cualquier dispositivo o usuario solo por estar dentro de la red corporativa. Cada acceso debe ser validado, contextualizado y monitorizado en tiempo real, siguiendo un flujo lógico: verificar identidad, validar el contexto, aplicar el mínimo privilegio necesario y registrar cada movimiento.
Para materializar esto, existen cuatro pilares tecnológicos que deben trabajar coordinados:
- PAM (Privileged Access Management): Es fundamental para gestionar los accesos con altos privilegios. Actúa como un intermediario que oculta las credenciales reales al usuario y graba la sesión completa para auditorías posteriores.
- IAM (Identity and Access Management): Se encarga de saber exactamente quién es quién y qué roles tiene asignados, evitando que queden cuentas huérfanas de antiguos proveedores.
- VDI (Virtual Desktop Infrastructure): Permite crear un entorno de trabajo aislado. El operador ve la pantalla del sistema SCADA, pero los datos nunca salen de la infraestructura, evitando que un virus en el portátil del técnico infecte la planta.
- DLP (Data Loss Prevention): Controla que la información sensible de los procesos industriales no sea exfiltrada maliciosamente hacia el exterior.

El marco legal: NIS2, IEC 62443 y ENS
Ya no se trata solo de seguridad, sino de ley. La directiva europea NIS2 ha venido a endurecer las reglas del juego, obligando a sectores críticos a notificar incidentes en plazos récord y a gestionar los riesgos de toda su cadena de suministro. En España, el Esquema Nacional de Seguridad (ENS) y la certificación en el catálogo del CCN-CERT son las referencias para validar que una solución es realmente robusta.
Por otro lado, el estándar IEC 62443 es la biblia de la ciberseguridad industrial. Define niveles de seguridad desde el SL-1 hasta el SL-4, ayudando a las organizaciones a segmentar sus redes en zonas y conductos, limitando así el movimiento lateral de los atacantes dentro de la planta.
El futuro de la industria nos lleva hacia una complejidad mayor con la llegada de los gemelos digitales y la IA autónoma. Para sobrevivir, el enfoque debe pasar de la protección perimetral a un control contextual y dinámico de la identidad. Solo mediante la visibilidad total de quién accede a qué y la capacidad de bloquear comportamientos anómalos en tiempo real, se podrá garantizar que la digitalización de la industria no se convierta en su mayor vulnerabilidad, asegurando que los procesos físicos permanezcan bajo control humano y seguro.