- Unificación de capacidades XDR y SIEM dentro de un único portal para optimizar la detección y respuesta.
- Acceso a herramientas avanzadas de gestión de casos, cuadernos de ejercicios y automatización mediante lenguaje natural.
- Modelo de retención de datos ampliado y conectividad con más de 500 fuentes de información externas.
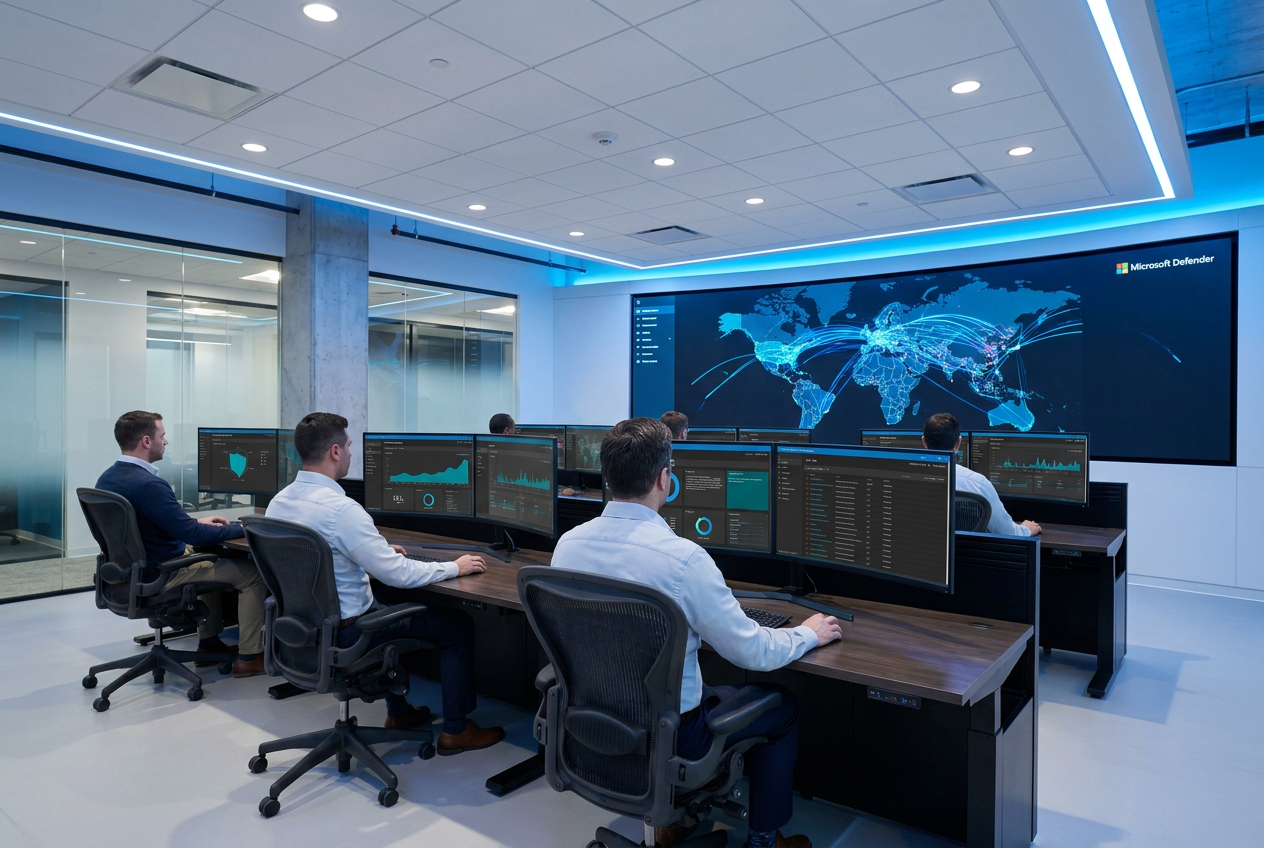
El panorama de las ciberamenazas ha dado un giro radical debido a la irrupción de la inteligencia artificial, que permite a los atacantes moverse a una velocidad y escala que flipas. A pesar de esto, muchos centros de operaciones de seguridad (SOC) siguen atrapados en un modelo antiguo, manejando datos fragmentados y herramientas que no se hablan entre sí, lo que obliga a los analistas a perder un tiempo precioso reconstruyendo el contexto de cada incidente.
Para solucionar este caos, Microsoft ha lanzado la vista previa pública del Integrated Security Operations Center (ISOC) dentro de Microsoft Defender. No se trata de un producto nuevo que tengas que comprar por separado, sino de un beneficio diseñado para que quienes ya usan Microsoft 365 E5, E7 o la suite de Defender puedan exprimir al máximo su inversión, uniendo el XDR, el SIEM y la automatización en un solo sitio.
¿En qué consiste realmente el beneficio de ISOC?
Básicamente, ISOC rompe la barrera entre la protección y las operaciones. En lugar de saltar de una consola a otra, los equipos de seguridad tienen ahora capacidades de SIEM disponibles de fábrica, lo que significa que puedes empezar a operar sin tener que montar el despliegue tradicional de un SIEM desde cero. Esto sienta las bases para lo que Microsoft llama seguridad agentica, donde humanos y agentes de IA comparten el mismo contexto para defender la red a gran escala.
Entre las ventajas más potentes destaca la protección nativa contra amenazas que abarca identidades, endpoints, aplicaciones SaaS, correo electrónico y cargas de trabajo en la nube. Además, se ha mejorado la visibilidad gracias a la disponibilidad de más de 500 conectores, permitiendo ingerir datos externos mediante un modelo de pago por uso de 2,40 $ por GB, aunque los precios pueden variar según la región.
Gestión de datos y retención
Uno de los puntos fuertes es cómo se maneja la información. Los datos de las fuentes nativas de Microsoft Defender están disponibles automáticamente sin complicaciones de ingesta. En cuanto al almacenamiento, los clientes elegibles cuentan inicialmente con 30 días de retención, pero esto subirá a 90 días a partir de noviembre de 2026 para datos de Defender, Azure Activity y Office 365 Activity.
Para que tengas una idea clara, las fuentes cubiertas incluyen:
- Microsoft Defender for Endpoint, Office 365, Identity y Cloud Apps.
- Microsoft Defender for Cloud.
- Logs de protección de identidad de Microsoft Entra.
- Registros de auditoría y actividad de Azure y Office 365 mediante conectores.
Herramientas disponibles y el rol del espacio de trabajo
Desde el momento en que se activa, los usuarios empiezan a ver nuevas funciones en el portal de Defender sin tener que tocar nada de la configuración. Entre las herramientas \»out-of-the-box\» encontramos la nueva experiencia de gestión de casos, que agrupa incidentes, tareas y resúmenes generados por IA para que el ciclo de vida del incidente se gestione en un solo lugar. También disponemos de cuadernos de ejercicios (workbooks) para monitorizar KPIs y tendencias en tiempo real, y la posibilidad de crear manuales de automatización (playbooks) usando lenguaje natural, eliminando el trabajo manual tedioso.
Ahora bien, hay que diferenciar entre lo que viene integrado y lo que requiere un espacio de trabajo ISOC. Para desbloquear funciones más avanzadas, como la detección de comportamiento de usuarios y entidades (UEBA), el uso de repositorios CI/CD o la inteligencia de amenazas profunda, es imprescindible crear dicho espacio de trabajo vinculado a una suscripción de Azure.
Requisitos y compatibilidad
Para entrar en el juego, necesitas una licencia activa de Microsoft 365 E5, E7 o Microsoft Defender Suite. Es importante aclarar que si ya utilizas Microsoft Sentinel, no tienes que hacer nada; tu entorno seguirá funcionando igual. De hecho, Microsoft recomienda no desconectar un Sentinel de producción solo por probar la vista previa de ISOC. Quienes ya usen Sentinel podrán evaluar el salto a ISOC más adelante, siempre que cumplan los criterios de licencia.
Este ecosistema está pensado para evolucionar, permitiendo que las empresas empiecen con lo básico integrado en Defender y vayan escalando sus capacidades de seguridad a medida que sus necesidades se vuelvan más complejas, manteniendo siempre un flujo de trabajo coherente y unificado.
La llegada de ISOC transforma el portal de Microsoft Defender en un centro neurálgico donde la inteligencia artificial y la visibilidad total convergen, permitiendo que la retención de datos se extienda y la ingesta de fuentes externas sea más sencilla, todo ello mientras se simplifica la respuesta a incidentes mediante una gestión de casos centralizada y una automatización accesible para todos.