- QNAP Security Center centralizuje bezpieczeństwo serwera NAS, ocenia luki w zabezpieczeniach i integruje się z oprogramowaniem antywirusowym, narzędziem Malware Remover i QuFirewall.
- Monitorowanie aktywności plików umożliwia wykrywanie typowych wzorców oprogramowania ransomware i uruchamianie automatycznych działań.
- Środki zaradcze obejmują tryb tylko do odczytu, inteligentne zarządzanie migawkami i wstrzymywanie zanieczyszczonych migawek.
- W połączeniu z kopiami zapasowymi i migawkami wielu wersji zapewnia kompleksową ochronę przed atakami typu ransomware.
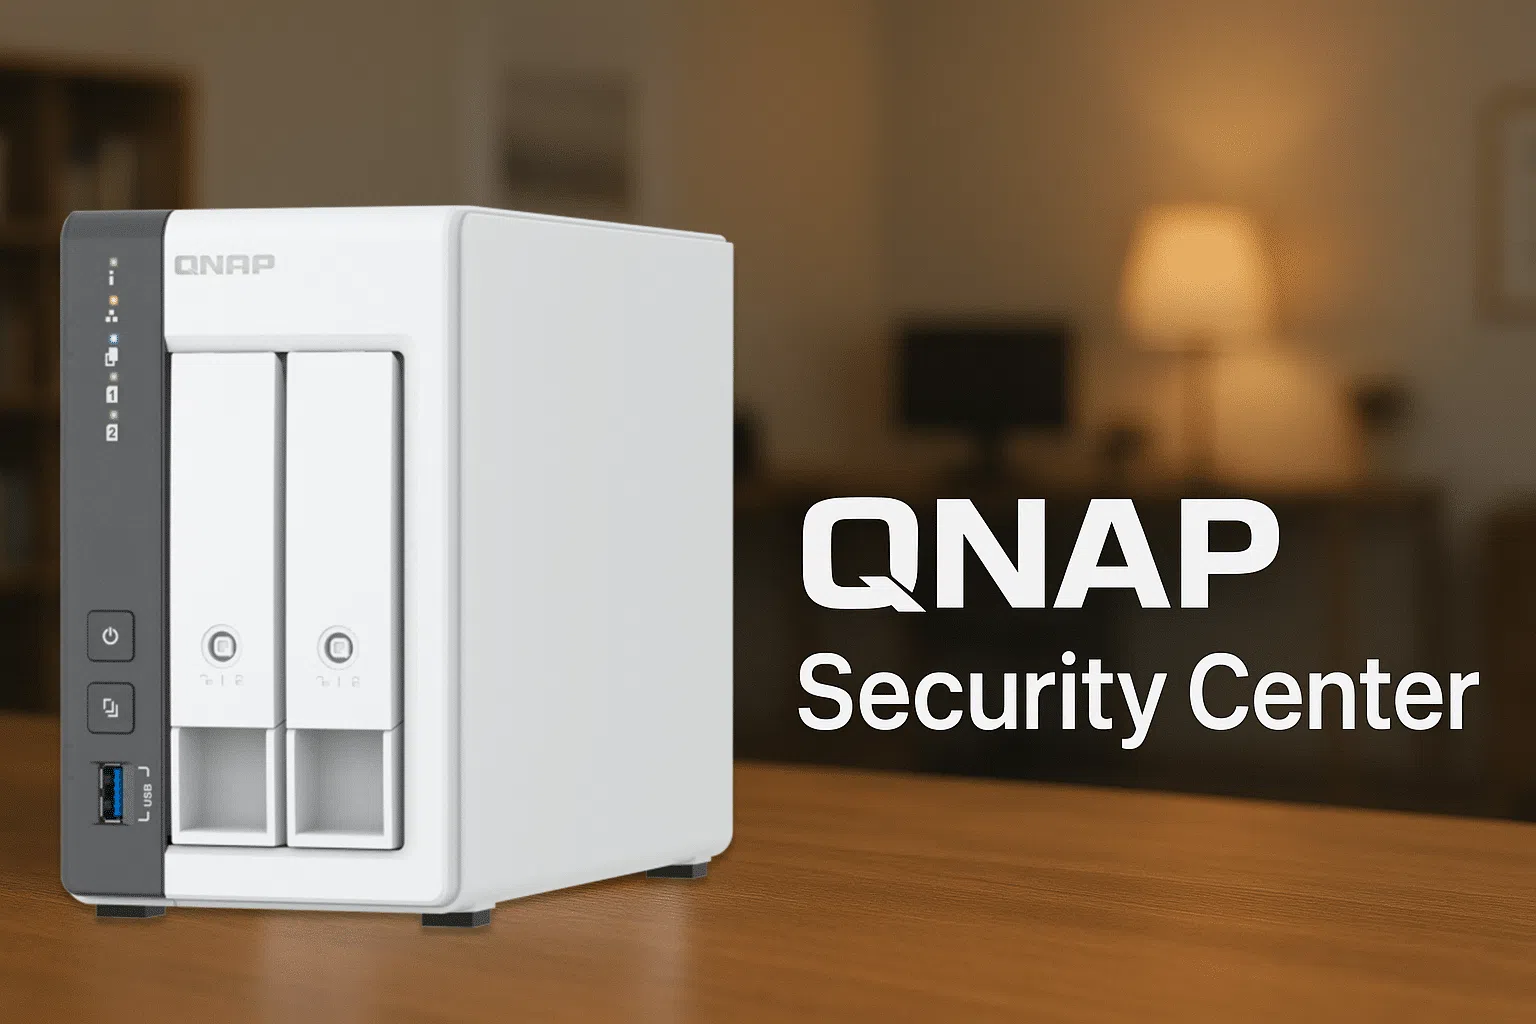
Jeśli posiadasz serwer NAS QNAP w domu lub biurze, wiesz już, że doskonale nadaje się on do centralizacji plików, kopii zapasowych i usług, ale może również stać się głównym celem ataków ransomware i innych rodzajów złośliwego oprogramowania . Na szczęście QNAP od jakiegoś czasu wzmacnia swój ekosystem, wprowadzając własne narzędzia bezpieczeństwa, a jednym z najciekawszych jest Security Center.
W dalszej części szczegółowo omówimy, do czego służy QNAP Security Center, jak pomaga chronić przed ransomware oraz jakie funkcje oferuje do monitorowania serwera NAS, wzmacniania jego konfiguracji i szybkiego reagowania w przypadku nietypowych zdarzeń z plikami. Celem jest, abyś po przeczytaniu tego artykułu zrozumiał nie tylko, czym jest Security Center, ale także jak integruje się z migawkami, oprogramowaniem antywirusowym i najlepszymi praktykami tworzenia kopii zapasowych.
Czym jest QNAP Security Center i dlaczego jest czymś więcej niż zwykłym programem antywirusowym?
QNAP Security Center to aplikacja zintegrowana z ekosystemem QTS i QuTS Hero, która pełni funkcję centralnego pulpitu cyberbezpieczeństwa dla serwera NAS. Nie tylko skanuje zainfekowane pliki, jak tradycyjny program antywirusowy, ale także stale monitoruje stan systemu, konfigurację i aktywność danych.
Można by powiedzieć, że działa jako „ program antywirusowy dla urządzeń NAS ”, ale to za mało, ponieważ jego zakres działania jest szerszy: analizuje luki w konfiguracji, koordynuje działanie innych aplikacji zabezpieczających QNAP, stosuje automatyczne zasady i pomaga zwiększyć ochronę zarówno w środowisku domowym, jak i firmowym.
Jedną z jego kluczowych funkcji jest monitorowanie w czasie rzeczywistym aktywności plików na wybranych woluminach lub folderach współdzielonych pod kątem nietypowych wzorców zachowań. Jeśli wykryje coś przypominającego typowy atak masowego szyfrowania z użyciem ransomware, może natychmiast zareagować, zmieniając uprawnienia, wstrzymując zadania lub generując nowe migawki.
Ponadto Security Center opiera się na systemie predefiniowanych zasad bezpieczeństwa (podstawowych, średniozaawansowanych i zaawansowanych) przeznaczonych do różnych scenariuszy użytkowania. Umożliwia także uruchamianie ręcznego lub zaplanowanego skanowania serwera NAS w celu sprawdzenia, które ustawienia powodują większe narażenie go na ataki niż powinno.
Wszystko to uzupełniają powiadomienia w samym systemie QTS, wysyłane pocztą elektroniczną lub na urządzenie mobilne , pozwalające szybko dowiedzieć się o wszelkich istotnych incydentach bezpieczeństwa. Chodzi o skrócenie czasu reakcji na zagrożenie, co często jest przyczyną katastrofalnych skutków ataków ransomware.
Kluczowe funkcje Security Center służące ochronie serwera NAS
W codziennym użytkowaniu aplikacja składa się z kilku modułów, które obejmują kluczowe elementy strategii bezpieczeństwa QNAP NAS . Nie jest to odizolowana aplikacja, lecz raczej centrum sterowania, które koordynuje różne narzędzia i funkcje.
Z jednej strony mamy sekcję Security Checkup , która przeprowadza kompleksową analizę bezpieczeństwa Twojego serwera NAS, oceniając konfiguracje, porty, aktywne usługi i inne parametry, które mogą stanowić zagrożenie. Na tej podstawie generuje średni wynik podsumowujący poziom podatności systemu na ataki.
Co ciekawe w tej analizie, oprócz wyświetlania listy czynników ryzyka, zawiera ona bezpośrednie linki do konkretnej sekcji konfiguracji dla każdego problemu. Dzięki temu nie musisz bezmyślnie nawigować po menu QTS; wystarczy kliknąć i przejść bezpośrednio do wyłączenia portu, zmiany ustawienia powiadomień lub wzmocnienia polityki.
Z drugiej strony, Security Center integruje się z innymi aplikacjami zabezpieczającymi QNAP , takimi jak oprogramowanie antywirusowe (na przykład McAfee lub inne dostępne w App Center), Malware Remover i QuFirewall. W ten sposób obejmuje cały cykl bezpieczeństwa: wykrywanie luk w zabezpieczeniach, identyfikację złośliwego oprogramowania, usuwanie i filtrowanie podejrzanego ruchu sieciowego.
Dzięki tej integracji możesz kontrolować ochronę plików, bezpieczeństwo sieci i czyszczenie systemu z poziomu jednego interfejsu , bez konieczności poruszania się po każdej aplikacji z osobna. A jeśli coś pójdzie nie tak lub zostanie wykryte zagrożenie, Centrum Bezpieczeństwa samo koordynuje reakcję i wyświetla podsumowanie.
Wymagania, instalacja i konfiguracja początkowa w systemie QTS / QuTS hero
Przed wprowadzeniem jakichkolwiek zmian należy upewnić się, że system spełnia minimalne wymagania Security Center . Firma QNAP połączyła najnowsze wersje aplikacji z nowoczesnymi wersjami systemów operacyjnych, aby w pełni wykorzystać jej funkcje bezpieczeństwa.
Aby zainstalować Security Center w wersji 3.0.x lub nowszej, na serwerze NAS musi działać system QTS 5.2.0 lub nowszy, QuTS hero h5.2.0 lub nowszy albo QuTScloud c5.2.0 lub nowszy . Jest on dostępny we wszystkich trzech oddziałach QNAP, co oznacza, że obejmuje zarówno sprzęt fizyczny, jak i wdrożenia w chmurze.
Instalacja jest prosta: otwórz QTS App Center , wyszukaj „Security Center” i kliknij „Instaluj”. Jeśli Twój serwer NAS ma więcej niż jedną pulę pamięci masowej, system poprosi Cię o wybór przestrzeni, w której chcesz zainstalować aplikację.
Ważne jest, aby przed przejściem do części dotyczącej bezpieczeństwa skonfigurować woluminy pamięci masowej i foldery współdzielone , ponieważ znaczna część funkcji monitorowania i łagodzenia skutków ataku ransomware opiera się właśnie na tych woluminach.
Po zakończeniu instalacji, po pierwszym otwarciu Centrum Bezpieczeństwa, pojawi się kreator z prośbą o wybranie początkowej polityki bezpieczeństwa . Wybór ten określa poziom rygorystyczności kontroli i ograniczeń, które system będzie stosować.
Zasady bezpieczeństwa: podstawowe, średniozaawansowane i zaawansowane
Security Center oferuje trzy gotowe do użycia profile obejmujące najczęstsze scenariusze wdrożeń serwerów QNAP NAS — od środowiska domowego po wymagające środowisko biznesowe — z możliwością tworzenia niestandardowych zasad.
Opcja „Podstawowa polityka” jest przeznaczona dla serwerów NAS zlokalizowanych w sieci wewnętrznej, które nie mają usług bezpośrednio dostępnych w internecie. Idealnie nadaje się do prostego przechowywania danych w domu lub małym biurze, gdzie urządzenie nie jest dostępne spoza sieci lokalnej.
Tryb zasad pośrednich jest zazwyczaj logicznym wyborem dla większości zaawansowanych użytkowników domowych, ponieważ umożliwia zdalny dostęp do serwera NAS za pośrednictwem myQNAPcloud, usług multimedialnych, serwerów WWW i innych elementów wymagających otwarcia portów internetowych.
Z kolei Advanced Policy znacząco zawęża konfigurację i może ograniczyć niektóre funkcje sieciowe, aby priorytetowo traktować bezpieczeństwo. Jest ono przeznaczone dla środowisk korporacyjnych lub użytkowników, którzy wolą poświęcić wygodę w zamian za wyższy poziom ochrony.
Jeśli żadna z trzech opcji nie pasuje idealnie do Twojego scenariusza, zawsze możesz utworzyć własną politykę , w której będziesz włączać lub wyłączać określone reguły zgodnie ze swoimi potrzebami. Pozwala to na precyzyjne dostrojenie, na przykład utrzymanie otwartego określonego portu, ponieważ wiesz, co robisz, jednocześnie blokując inne, które nie są niezbędne.
W każdym razie Security Center nie tylko wydaje ogólne ostrzeżenia; gdy znajdzie element niezgodny z wybraną polityką, pokazuje szczegóły zagrożenia i bezpośrednią ścieżkę jego usunięcia . W ten sposób możesz zdecydować, czy zaakceptować to zagrożenie, czy zmienić ustawienia, aby były zgodne z ustaloną polityką.
Kontrola bezpieczeństwa: analiza luk w zabezpieczeniach i ich usuwanie
Moduł Security Checkup odpowiada za weryfikację ogólnego stanu serwera NAS. Podczas skanowania, ręcznego lub programowego, system sprawdza szeroki zakres parametrów: aktywne usługi, porty, opcje sieciowe, konta, powiadomienia i inne aspekty bezpieczeństwa.
Na koniec skanowania narzędzie wyświetla ogólny wynik bezpieczeństwa , który służy jako szybki wskaźnik aktualnej ochrony serwera NAS. Oprócz tego wyniku, wszystkie elementy uznane za zagrożone są wymienione i uporządkowane, co pozwala na ich przeglądanie pojedynczo.
Każda pozycja na liście obejmuje krótki opis problemu i konkretne zalecenie : zmianę domyślnego portu, włączenie powiadomień, ograniczenie usługi, dostosowanie uprawnień itp. W wielu przypadkach Centrum zabezpieczeń udostępnia przycisk lub łącze, które przenosi bezpośrednio do odpowiedniego ustawienia w systemie QTS.
Są sytuacje, w których możesz świadomie wybrać ustawienie „niezabezpieczone”. Na przykład, możesz chcieć używać określonego portu HTTP, wyłączyć powiadomienia lub udostępnić określoną usługę, ponieważ jej potrzebujesz. Centrum zabezpieczeń pozwala oznaczyć niektóre z tych monitów jako akceptowalne , dzięki czemu nie będzie Ci ciągle przypominać o czymś, co już rozważałeś.
Siła Security Checkup tkwi w jego możliwości regularnego audytu Twojego serwera NAS , czego wiele osób nigdy nie robiłoby ręcznie. Dzięki regularnemu harmonogramowi możesz bez wysiłku monitorować stan bezpieczeństwa swojego urządzenia i wykrywać niewłaściwe praktyki, zanim staną się one realnym problemem.
Integracja z programem antywirusowym, Malware Remover i QuFirewall
Oprócz analizy konfiguracji Security Center opiera się na określonych aplikacjach, które obejmują inne aspekty cyberbezpieczeństwa, integrując wszystko w jednym interfejsie, co upraszcza codzienne zarządzanie urządzeniem NAS.
W sekcji antywirusowej system umożliwia połączenie z rozwiązaniami dostępnymi w systemie QTS , takimi jak McAfee czy inne silniki oferowane przez QNAP w sklepie z aplikacjami. Programy te zajmują się skanowaniem plików, a w niektórych przypadkach również uzupełniają bazę danych złośliwego oprogramowania wykorzystywaną przez system.
Komponent Malware Remover to kolejny ważny filar, ponieważ odpowiada za wykrywanie i usuwanie znanego złośliwego oprogramowania , które mogło zinfiltrować serwer NAS. Security Center koordynuje użycie tego narzędzia, planując skanowanie lub reagując na zdarzenia, które uruchamiają dokładniejsze kontrole.
QuFirewall działa jak zintegrowana zapora sieciowa, filtrując połączenia przychodzące i wychodzące na podstawie reguł i profili. W Centrum Bezpieczeństwa można przeglądać stan zapory, stosować określone konfiguracje i upewnić się, że żaden port nie zostanie niepotrzebnie odsłonięty na działanie internetu.
Dzięki takiemu podejściu „głębokiej obrony” serwery NAS łączą w sobie ocenę podatności, wykrywanie i usuwanie złośliwego oprogramowania oraz filtrowanie ruchu w warstwach, redukując ryzyko, że awaria jednego z nich sprawi, że system będzie całkowicie podatny na atak.
Monitorowanie nietypowej aktywności plików w celu ograniczenia ryzyka ataku ransomware
Funkcją, która ostatnio cieszy się największym zainteresowaniem, jest monitorowanie aktywności plików , zaprojektowane specjalnie w celu wykrywania typowych zachowań ransomware i automatyzacji działań powstrzymujących. Jest to funkcja rozwijana przez QNAP i obecnie dostępna w wersji beta, począwszy od wersji QTS 5.2 i QuTS Hero.
Z poziomu tego modułu możesz wybrać konkretne woluminy i foldery współdzielone jako „źródła monitorowania”. Obecnie system obsługuje maksymalnie 20 źródeł jednocześnie, co zazwyczaj w zupełności wystarcza do pokrycia naprawdę krytycznych lokalizacji na Twoim serwerze NAS.
Po aktywowaniu monitorowania woluminu, Security Center potrzebuje około siedmiu dni obserwacji , aby rozpoznać normalny wzorzec aktywności w tym zbiorze danych. W tym czasie buduje punkt odniesienia, który pozwala mu odróżnić typowe użycie (kopie zapasowe, zaplanowane synchronizacje, edycja plików) od nietypowego skoku zmian sugerującego masowe szyfrowanie.
Interfejs wyświetla wykres aktywności , który odzwierciedla liczbę modyfikacji plików w czasie. Na podstawie tego poziomu bazowego definiowane są progi alertów: średni i wysoki. Gdy liczba zmian przekroczy jeden z tych progów, system może aktywować różne alerty i akcje.
Pierwszy rodzaj alertu opiera się na liczbie zmian powyżej progu średniej , co zazwyczaj wskazuje na coś nietypowego, ale niekoniecznie katastrofalnego. Drugi rodzaj alertu jest aktywowany, gdy aktywność przekroczy górny próg , co zazwyczaj jest bardzo wyraźnym sygnałem, że dzieje się coś poważnego, na przykład atak ransomware lub niekontrolowany skrypt.
Akcje automatyczne: tylko do odczytu, migawki i migawki wstrzymujące
Piękno tego monitorowania polega nie tylko na wykrywaniu potencjalnych zagrożeń, ale także na tym, że Security Center może działać automatycznie natychmiast po zidentyfikowaniu nietypowej aktywności , skracając czas, w którym ransomware może siać spustoszenie.
Dla każdego progu (średniego i wysokiego) możesz skonfigurować zestaw automatycznych działań za pomocą opcji „Wybierz działania”. Działania te zostaną zastosowane do danego woluminu lub folderu natychmiast po wyzwoleniu alertu, bez konieczności ręcznej interwencji.
Jednym z dostępnych środków jest wstrzymywanie zaplanowanych migawek . Choć może się to wydawać nieintuicyjne, ma sens: jeśli wolumin jest już zainfekowany lub zaszyfrowany, dalsze generowanie migawek uszkodzonych danych jedynie komplikuje późniejsze odzyskiwanie i zajmuje miejsce na bezużytecznych kopiach.
Kolejną ważną czynnością jest przełączenie woluminu lub folderu w tryb tylko do odczytu . Blokuje to możliwość zapisu danych, uniemożliwiając ransomware dalsze szyfrowanie plików lub modyfikowanie ich zawartości. To dość bezpośredni sposób na powstrzymanie rozprzestrzeniania się szkód.
Trzecią ważną opcją jest utworzenie nowej migawki w momencie wystąpienia alertu . Taka migawka działa jak natychmiastowy punkt odzyskiwania, co w wielu przypadkach jest kluczowe dla przywrócenia stanu sprzed ataku lub błędnej operacji, która wywołała kaskadę zmian.
W opcjach zaawansowanych możesz również wybrać konkretny katalog w woluminie i zastosować te same reguły monitorowania i ograniczania ryzyka tylko do tego folderu. Jest to przydatne, jeśli masz obszary NAS o wysokiej aktywności (takie jak codzienne kopie zapasowe) oraz inne bardziej wrażliwe obszary, w których każda nagła zmiana jest podejrzana.
Warto zauważyć, że ta funkcja jest wciąż w fazie beta , więc QNAP stale ją udoskonala. Aby z niej skorzystać, konieczne może być dołączenie do programu beta producenta i upewnienie się, że serwer NAS jest zaktualizowany do minimalnej wymaganej wersji systemu QTS lub QuTS Hero.
Powiadomienia o bezpieczeństwie i zarządzanie alertami
Wykrywanie zagrożeń jest dobre, ale nie jest zbyt przydatne, jeśli administrator nie jest ich świadomy. Dlatego Security Center oferuje kompleksowy system powiadomień , który integruje się z Centrum Alertów QTS oraz metodami zewnętrznymi, takimi jak poczta e-mail i aplikacje mobilne.
W menu powiadomień możesz wybrać, jakie typy zdarzeń mają powodować generowanie alertów: m.in. wyniki analizy bezpieczeństwa , wykrycie nietypowej aktywności plików, zmiany zasad, wykrycie złośliwego oprogramowania lub incydenty związane z zaporą sieciową.
Firma QNAP zaleca co najmniej włączenie ważnych alertów bezpieczeństwa w samym serwerze NAS , aby przy okazjonalnym dostępie do interfejsu webowego można było szybko sprawdzić, czy coś jest w toku. Ponadto zdecydowanie zaleca się skonfigurowanie powiadomień e-mail lub mobilnych, aby być na bieżąco nawet wtedy, gdy nie ma się dostępu do panelu sterowania.
W wielu scenariuszach, zwłaszcza w firmach i MŚP, przydatne jest zdefiniowanie wspólnego adresu e-mail na potrzeby zgłaszania incydentów informatycznych, na który będą trafiać wszystkie powiadomienia, dzięki czemu nie będą one musiały być obsługiwane przez jednego użytkownika lub administratora.
Możliwość otrzymywania alertów „w locie” doskonale komponuje się z automatycznymi środkami zaradczymi . Nawet jeśli serwer NAS przełączył już wolumin w tryb tylko do odczytu lub samodzielnie wstrzymał migawki, otrzymasz powiadomienie i możesz się zalogować, aby sprawdzić, co się stało i jak kontynuować odzyskiwanie.
Kopie zapasowe, migawki i najlepsze praktyki w zakresie ochrony przed oprogramowaniem ransomware
Niezależnie od tego, jak potężne może być Security Center, nigdy nie zastąpi solidnej strategii tworzenia kopii zapasowych . QNAP podkreśla, że główną ochroną przed ransomware i złośliwym oprogramowaniem pozostaje odpowiedzialne użytkowanie (nieotwieranie podejrzanych wiadomości e-mail, unikanie podejrzanych witryn, aktualizowanie oprogramowania) oraz, przede wszystkim, posiadanie odpowiednich kopii zapasowych.
Urządzenia QNAP NAS znacznie upraszczają to zadanie, ponieważ mogą służyć jako scentralizowane rozwiązanie do tworzenia kopii zapasowych i przywracania plików i danych z różnych komputerów. System operacyjny QTS oparty na Linuksie jest generalnie mniej podatny na liczne masowe ataki na system Windows, choć nie usprawiedliwia to samozadowolenia.
Jedną z mocnych stron QNAP jest natywna obsługa migawek woluminów i jednostek LUN . Migawki te działają jako punkty w czasie dla systemu plików, są zarządzane oddzielnie i umożliwiają szybkie odzyskiwanie poprzednich wersji danych, nawet gdy całe foldery zostały zaszyfrowane przez ransomware.
Po skonfigurowaniu regularnych kopii zapasowych, zdecydowanie zalecamy skorzystanie z aplikacji Pamięć masowa i migawki (Storage & Snapshots) w celu utworzenia planu migawek obejmującego wiele wersji. Te migawki są lekkie, zajmują mniej miejsca niż mogłoby się wydawać i można je replikować na inny serwer QNAP NAS lub inne urządzenia w celu zapewnienia redundantnej ochrony.
Pamiętaj, że maksymalna liczba migawek, które możesz przechowywać, zależy od modelu serwera NAS i ilości zainstalowanej pamięci masowej. Firma QNAP dokumentuje te ograniczenia w swoich poradnikach dotyczących migawek woluminów i jednostek LUN, dlatego warto zapoznać się z tymi informacjami, aby dostosować strategię tworzenia kopii zapasowych.
Połączenie tego wszystkiego z monitorowaniem aktywności plików w Centrum zabezpieczeń zapewnia solidne rozwiązanie: z jednej strony starasz się zapobiegać trwającym atakom i łagodzić ich skutki; z drugiej strony masz poprzednie wersje swoich danych gotowe do przywrócenia, jeśli szyfrowanie wyrządziło już szkody, zanim system zdążył zareagować.
Gdy cały pakiet jest prawidłowo skonfigurowany (zasady bezpieczeństwa, oprogramowanie antywirusowe, Malware Remover, QuFirewall, monitorowanie aktywności i migawki), serwer QNAP NAS zmienia się z prostego repozytorium plików w platformę pamięci masowej z wieloma warstwami obrony , znacznie lepiej przygotowaną do radzenia sobie z bieżącymi zagrożeniami.
Dzięki współpracy wszystkich tych elementów, Security Center staje się mózgiem zabezpieczeń urządzeń QNAP NAS , zdolnym do oceny konfiguracji, monitorowania zachowania plików, koordynacji programów antywirusowych i zapór sieciowych oraz automatycznego reagowania na oznaki ataku ransomware. Dodając do tego rzetelną dyscyplinę tworzenia kopii zapasowych z migawkami i kopiami zewnętrznymi, ryzyko utraty krytycznych danych jest znacznie zmniejszone, choć nigdy nie zniknie całkowicie.
