- Los CAPTCHA maliciosos utilizan la ingeniería social para manipular al usuario y que instale malware voluntariamente.
- La señal de alerta principal es que soliciten ejecutar comandos del sistema o pegar códigos en la ventana de Ejecutar de Windows.
- El objetivo final suele ser el robo de credenciales, acceso remoto al equipo y el vaciado de carteras de criptomonedas.
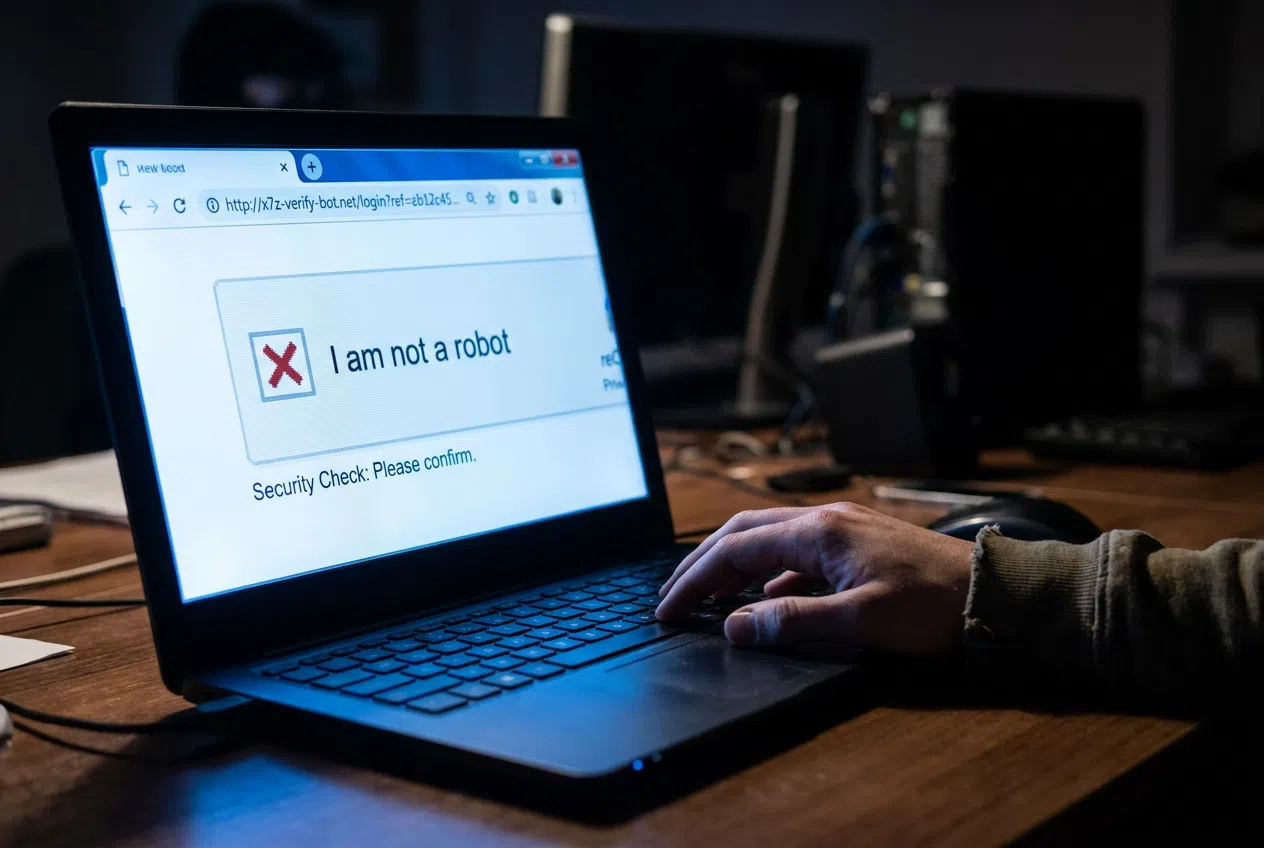
Seguro que te ha pasado mil veces: estás intentando entrar en una web o crear una cuenta y, de repente, aparece el típico recuadro de «No soy un robot». Nos hemos acostumbrado tanto a estos procesos que los resolvemos casi en piloto automático, sin darle una sola vuelta a lo que estamos haciendo. Pues bien, precisamente ahí es donde los ciberdelincuentes han visto una oportunidad de oro para colarnos virus en el ordenador.
Resulta que ha surgido una tendencia bastante ruin llamada ClickFix, que básicamente consiste en disfrazar un ataque informático como si fuera una simple verificación de seguridad. En lugar de pedirte que busques semáforos o pasos de cebra, estos sitios fraudulentos te llevan por un camino peligroso para que seas tú mismo quien abra la puerta al malware sin darte cuenta, explotando nuestra impaciencia y la confianza que tenemos en las herramientas de seguridad habituales.

¿En qué consiste realmente la trampa del CAPTCHA falso?
Para entenderlo bien, primero hay que saber que un CAPTCHA auténtico es solo una barrera para que los bots no llenen la red de spam. Sin embargo, los estafadores crean páginas espejo que imitan a la perfección el diseño de Google reCAPTCHA o lanzan avisos de errores técnicos falsos. Te pueden llegar a través de un correo de phishing, un SMS sospechoso o incluso mediante anuncios maliciosos insertados en webs que parecen legítimas.
El truco maestro es que mezclan una tarea rutinaria con instrucciones que no tienen nada que ver con un CAPTCHA. Por ejemplo, te dirán que para completar la verificación debes pulsar la tecla Windows + R, abrir el cuadro de diálogo «Ejecutar» y pegar un código que el sistema ya ha copiado en tu portapapeles mediante scripts de JavaScript. Al darle a Enter, no estás verificando que eres humano, sino que estás ejecutando un comando malicioso directamente en tu sistema operativo.
Los peligros que se esconden tras el clic
Cuando caes en este engaño, el software que se instala suele ser extremadamente agresivo. Uno de los más habituales es el Lumma Stealer, un «infostealer» diseñado específicamente para rebuscar en tus archivos y llevarse todo lo que valga dinero o sirva para suplantar tu identidad. Estos programas van directos a por las cookies del navegador, contraseñas guardadas y, muy especialmente, a por los monederos de criptomonedas.
- Troyanos de Acceso Remoto (RAT): Herramientas como AsyncRAT o SecTopRAT permiten que el hacker controle tu PC desde su casa, vea tus archivos y espíe lo que escribes.
- Malware sin archivos: Algunas variantes ejecutan la carga maliciosa directamente en la memoria RAM, lo que hace que sea mucho más difícil de detectar para los antivirus convencionales.
- Cargas ocultas: Pueden usar herramientas legítimas de Windows como PowerShell o mshta.exe para camuflar la descarga del virus.
Cómo no morder el anzuelo: Diferencias clave
Diferenciar un reto real de uno falso no es tan complicado si sabes dónde mirar. Lo primero y más importante: un CAPTCHA real jamás te pedirá que descargues un archivo, que actives notificaciones del navegador o que escribas comandos en la terminal de tu equipo. Si te piden hacer algo fuera de la ventana del navegador, huye de ahí inmediatamente.
También es fundamental echar un ojo a la URL del sitio. Si la dirección web es una cadena de letras y números sin sentido (como js3820_xxZhry.strangesite.yzx) o si el nombre del dominio es una imitación mal hecha de una marca conocida, es una señal clarísima de fraude. Asimismo, desconfía si el CAPTCHA aparece de repente en una ventana emergente en una página que normalmente no requiere este tipo de validaciones.
Plan de choque: ¿Qué hacer si ya has ejecutado el código?
Si te has dado cuenta de que has metido la pata y has pegado el comando, no entres en pánico, pero actúa rápido para evitar que el daño sea mayor. Lo primero es cerrar el navegador y desconectar el dispositivo de internet para cortar la comunicación entre el malware y el servidor del atacante.
A continuación, debes realizar un análisis antivirus completo y actualizado. Si descargaste algún archivo sospechoso, como ciertos archivos PDF con virus o ejecutables, bórralo sin abrirlo y vacía la papelera. Es muy recomendable limpiar la caché, las cookies y revisar que no se hayan instalado extensiones raras en tu navegador. Una vez que el sistema esté limpio, cambia todas tus contraseñas principales desde un dispositivo diferente y seguro, y activa siempre la autenticación de doble factor (MFA) en todas tus cuentas.
Medidas de prevención para navegar tranquilo
Para que no te pille desprevenido, mantén siempre el sistema operativo y el navegador al día, ya que las actualizaciones suelen cerrar los agujeros de seguridad que aprovechan estos ataques. Usar un bloqueador de anuncios puede evitar que cargues scripts maliciosos que te redirijan a estas páginas de ClickFix.
En entornos donde navegan personas con poca experiencia, una medida drástica pero efectiva es limitar el acceso al cuadro de diálogo Ejecutar de Windows. Además, evita a toda costa el software pirata, ya que es el caldo de cultivo perfecto para distribuir este tipo de troyanos. La regla de oro es simple: si el proceso de verificación te parece demasiado rebuscado o te pide tocar ajustes del sistema, cierra la pestaña y no te arriesgues.
La clave para combatir estas estafas reside en no actuar por inercia y mantener una dosis saludable de escepticismo ante cualquier solicitud inusual en la red. Al combinar un software de seguridad actualizado con la capacidad de identificar patrones sospechosos, como el uso de comandos de sistema en verificaciones humanas, se reduce drásticamente la posibilidad de sufrir un robo de datos o una infección por malware como Lumma Stealer o AsyncRAT.