- Добро дизајнирана локална мрежа (LAN) комбинује каблове, Wi-Fi, прекидаче, рутере и VLAN мреже како би се оптимизовале перформансе и безбедност.
- Главне претње у ЛАН мрежама засноване су на злонамерном софтверу, прислушкивању, ДНС лажном коришћењу и неовлашћеном приступу.
- VLAN-ови, интерни заштитни зидови, енкрипција и IDS/IPS системи попут Suricata-е су неопходни за сегментирање и праћење мреже.
- Безбедност локалне мреже допуњују ажурирања, резервне копије и континуирана обука запослених.

Локална мрежа ваше компаније постала је нервни систем целог вашег пословања : она преноси податке о клијентима, приступ критичним апликацијама, интерну комуникацију, па чак и саобраћај IoT уређаја. Ако откаже или је угрожена, не само да продуктивност опада, већ је угрожен и сам континуитет компаније.
Максимизирање безбедности ваше компаније помоћу LAN мрежа више није само опција „за велике корпорације “, већ стварна неопходност за мала и средња предузећа и организације свих величина. Од каблова и топологије до VLAN-ова, IDS/IPS-а, заштитних зидова и обуке запослених, све доприноси изградњи брзе, стабилне и високо безбедне инфраструктуре.
Шта је ЛАН мрежа и зашто је толико важна у пословању?
Локална мрежа (LAN) је мрежа која повезује рачунаре унутар ограниченог физичког простора , као што је канцеларија, фабрика, зграда или мали кампус. Њена главна функција је да омогући рачунарима, серверима, штампачима, IP телефонима и другим уређајима да брзо и контролисано размењују податке и деле ресурсе.
У већини тренутних пословних окружења, локална мрежа (LAN) комбинује жичане Ethernet везе и Wi-Fi везе , формирајући интерну комуникациону мрежу где коегзистирају радне станице, фајл сервери, локалне апликације, IP телефонија, камере за видео надзор, бежичне приступне тачке и све већи број IoT уређаја.
Модерне локалне мреже обично деле једну тачку уласка на интернет (преко рутера или периметралног заштитног зида), тако да је сав корпоративни саобраћај концентрисан у тој централној структури: ако је добро дизајнирана, то је одлична контролна тачка; ако је занемарена, то је огромна капија за нападаче.
Поред тога, многе компаније примењују неколико логичких локалних мрежа (LAN) унутар исте физичке инфраструктуре , одвајајући, на пример, управљачку мрежу, гостујућу мрежу, производну мрежу или мрежу IoT уређаја користећи VLAN-ове и напредну сегментацију ради јачања безбедности и перформанси.
Како функционише локална мрежа: физички, логички и слојеви протока података
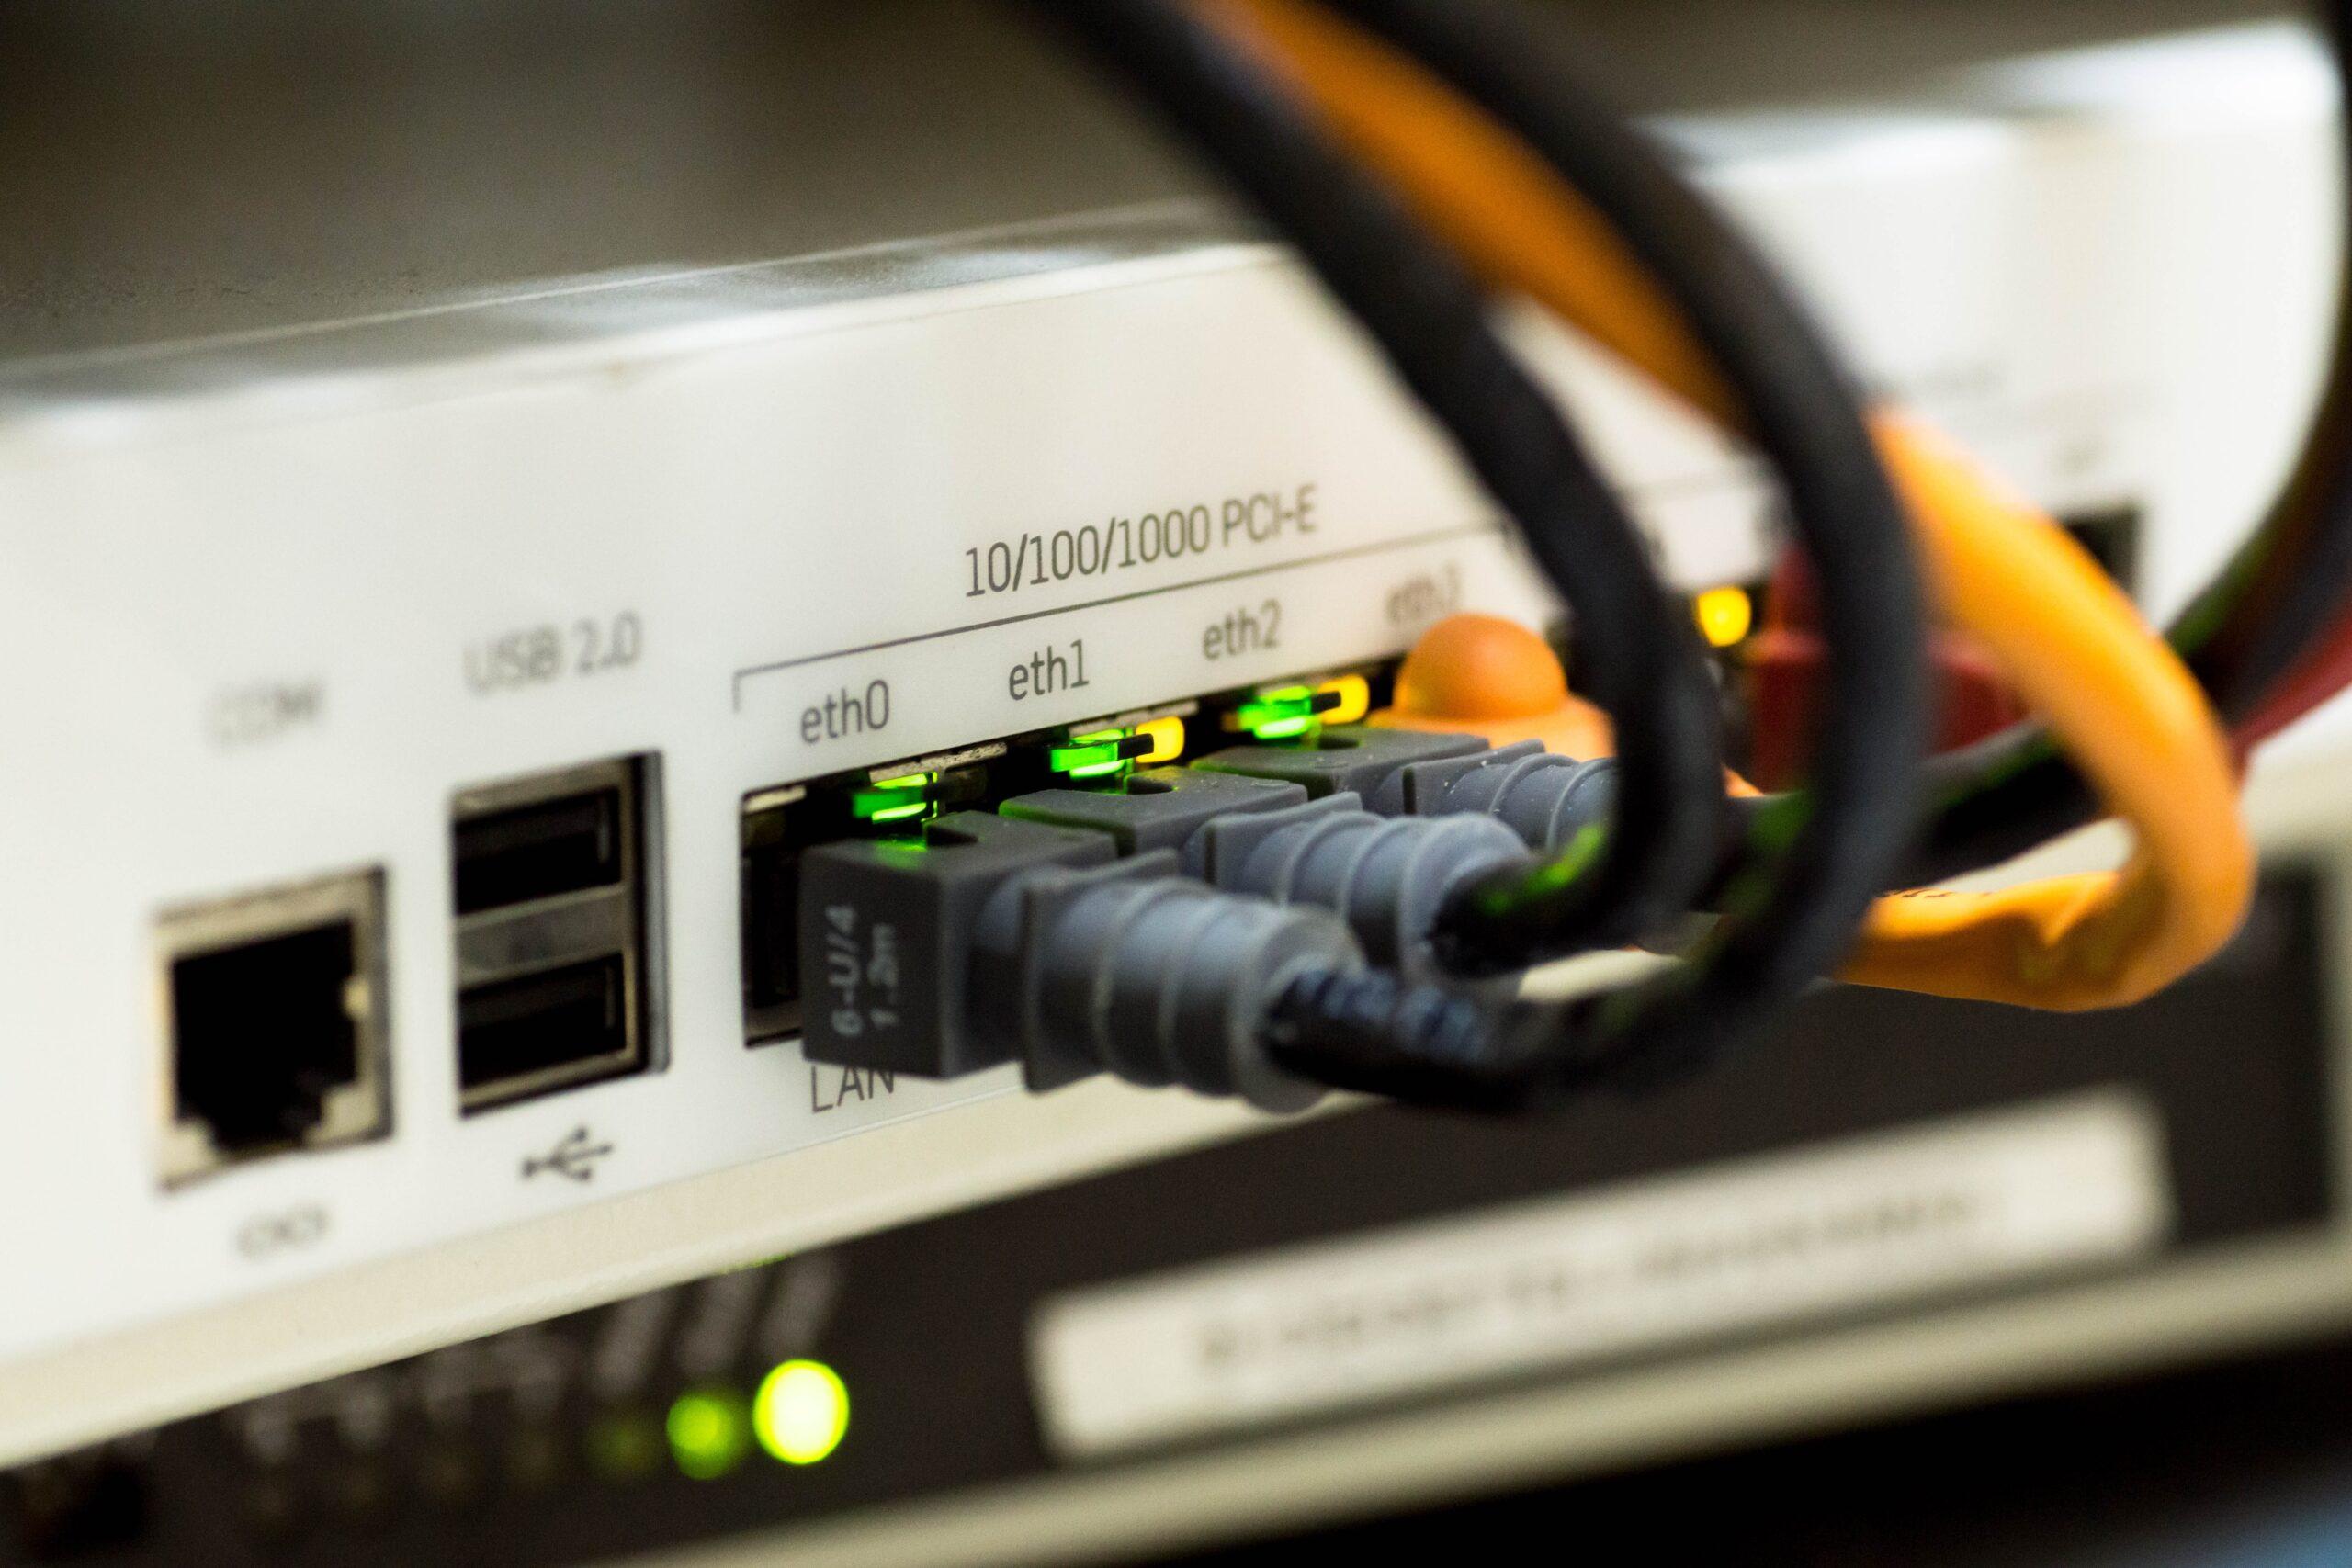
Рад локалне мреже (LAN) комбинује физичке елементе (каблове, прекидаче, рутере) и логичке елементе (протоколе, IP адресе, VLAN мреже) који сарађују како би осигурали да пакети података путују уредно између различитих уређаја.
Сваки уређај који учествује у локалној мрежи (LAN) има мрежну картицу (физичку или виртуелну) са јединственом MAC адресом и IP адресом додељеном ручно или преко DHCP сервера. MAC адресе трајно идентификују уређај, док IP адресе омогућавају рутирање и логичку комуникацију.
Свичеви су одговорни за пријем пакета и њихово прослеђивање само кроз неопходне портове , спречавајући да цела мрежа буде преплављена непотребним саобраћајем. Да би то урадили, они уче које MAC адресе се налазе иза сваког порта и одржавају интерне табеле које им омогућавају ефикасно усмеравање саобраћаја.
Рутер или периметрални заштитни зид се налази на месту где се локална мрежа (LAN) повезује са другим мрежама (обично интернетом или корпоративном WAN мрежом). Овај уређај преводи адресе, спроводи безбедносне политике, усмерава одлазне пакете и, у многим случајевима, филтрира садржај или врши детаљну инспекцију саобраћаја.
Читав овај ток се ослања на стандардизоване протоколе (TCP/IP, ARP, DHCP, DNS, између осталог) и на оперативни систем уређаја, који управља мрежним стеком и контролише како се успостављају везе, верификују сесије и обрађују грешке.
Кључне компоненте безбедне локалне мреже
Да би локална мрежа била поуздана, брза и безбедна, није довољно „повезати све на исти рутер“ ; неопходно је правилно комбиновати различите типове специјализованог хардвера и заштитити их одговарајућим конфигурацијама.
Међу најчешћим елементима у корпоративној LAN инфраструктури налазимо :
- РутериОни међусобно повезују локалну мрежу са интернетом или другим локалним или глобалним мрежама, управљају табелама рутирања, NAT-ом, основним политикама заштитног зида и, у многим случајевима, VPN-ом.
- Управљани прекидачиПрекидачи који међусобно повезују више уређаја унутар локалне мреже (LAN), омогућавајући вам креирање VLAN-ова, примену QoS-а, контролу портова и праћење саобраћаја.
- Етернет каблови (бакарни или оптички)Они преносе информације великом брзином и, у случају бакра са PoE-ом, могу напајати Wi-Fi приступне тачке, IP камере или VoIP телефоне.
- Мрежне картице (NIC)Интегрисани у рачунаре, сервере или уређаје, они тумаче и генеришу пакете података који циркулишу кроз мрежу.
- Бежичне приступне тачке (WAP)Они нуде Wi-Fi повезивање и делују као мост између бежичног света и жичане мреже.
- Заштитни зидовиОни филтрирају саобраћај између различитих мрежних сегмената или између локалне мреже и интернета, блокирајући неовлашћени приступ и познате нападе.
- IDS/IPS и системи за праћењеОни прате саобраћај у потрази за аномалним обрасцима, покушајима упада или злонамерним софтвером, генеришући упозорења и чак прекидајући злонамерне везе.
Неке архитектуре такође користе мостове, репетиторе сигнала и аутоматске системе за управљање инфраструктуром како би прошириле покривеност, боље сегментирале или имале увид у статус свих физичких веза у реалном времену.
Врсте LAN мрежа и поређење са WAN, MAN и PAN
Локалне мреже се могу класификовати према типу медијума, топологији или моделу повезивања , и важно је разумети ове разлике како би се дизајнирала мрежа прилагођена потребама сваке компаније.
На основу типа каблова, првенствено разликујемо жичане и бежичне локалне мреже (LAN) . Жичане локалне мреже користе бакар или оптичка влакна, нудећи веће брзине и мање кашњење; бежичне локалне мреже (WLAN) користе Wi-Fi у складу са IEEE 802.11 стандардима како би корисницима пружиле потпуну мобилност.
Ако погледамо како су физичке везе организоване, видимо топологије као што су звезда, прстен, магистрала или стабло . У тренутној пракси, звездаста топологија (са комутаторима као централним чвором) и хијерархијске варијанте типа стабла су доминантне у корпоративним окружењима.
Што се тиче модела повезивања, клијент-сервер локалне мреже и peer-to-peer (P2P) локалне мреже коегзистирају . Прве се скоро увек користе у предузећима, са једним или више сервера који централизују услуге и политике; друге су типичније за једноставна кућна окружења.
Локалне мреже се разликују од других мрежа по свом физичком обиму : WAN (широка мрежа) повезује више локалних мрежа широм земље или континента, обично подржаних везама оператера и технологијама за пренос на велике удаљености, док MAN (метрополитанска мрежа) покрива град или метрополитанско подручје. На супротном крају спектра, PAN (лична мрежа) групише личне уређаје у кругу од неколико метара, као што су Bluetooth слушалице или веза између лаптопа и мобилног телефона.
VLAN-ови и сегментација: темељ безбедности у модерним LAN мрежама
Један од најмоћнијих алата за јачање безбедности и ефикасности локалне мреже (LAN) су VLAN-ови (виртуелне локалне мреже) , који омогућавају креирање независних логичких мрежа на истој физичкој инфраструктури.
Уместо да имају једну равну мрежу где сви могу да виде све остале , VLAN мреже раздвајају саобраћај по одељењима, функцијама или нивоима поверења: администрација, гости, IoT, глас, продукција, развој итд. Свака група је изолована и комуницира са другима само путем строго контролисаних правила.
Технички, VLAN мреже се ослањају на IEEE 802.1Q стандард, који сваком Ethernet фрејму додаје ознаку која указује којој VLAN мрежи припада. Управљани комутатори читају ову ознаку и шаљу саобраћај само преко портова повезаних са том виртуелном мрежом.
Постоје статичке VLAN мреже, где чланство одређује порт свича, и динамичке VLAN мреже , где додела зависи од параметара као што су MAC адреса, протоколи или чак аутентификација корисника у корпоративном директоријуму.
Сегментација VLAN мреже смањује емитовани саобраћај, побољшава перформансе и ограничава латерално кретање нападача . Ако је систем угрожен, штета је много мање ограничена, а шансе за ширење ransomware-а на критичне сервере или финансијске системе су драстично смањене.
Главне претње корпоративној локалној мрежи
Само зато што је локална мрежа „интерна“ не значи да је безбедна . Многе претње, описане у нашем водичу о нападима и претњама у области сајбер безбедности , искоришћавају рањивости унутар саме локалне мреже, комбинујући људске грешке, слабе конфигурације и незаштићене уређаје.
Међу најчешћим врстама напада на ЛАН мреже налазимо :
- Малвер и рансомвареЗлонамерни код који се уноси путем фишинг имејлова, преузимања или УСБ уређаја, шифрује податке или оштећује системе и шири се преко локалне мреже.
- Активно слушање (њушкање и шпијунирање)хватање мрежног саобраћаја ради крађе акредитива, шпијунирања комуникација или припреме за накнадне нападе.
- DNS лажно представљање (DNS тровање)манипулација DNS одговорима ради преусмеравања корисника на лажне сајтове и крађе података за пријаву или банкарских података.
- Измена и неовлашћено мењање података: намерна измена база података, датотека или рачуноводствених евиденција, са последичним економским или правним последицама.
- Крађа идентитета и неовлашћени приступкоришћење украдених акредитива или слабих лозинки за приступ интерним системима као да је неко легитиман запослени.
Многи од ових напада ослањају се на претходне фазе извиђања или скенирања мреже , где нападач идентификује који су портови отворени, које услуге раде на свакој машини и које слабости се могу касније искористити.
Чак и наизглед пасивне технике, као што је њушкање саобраћаја или коришћење снифера на порту огледала свича , могу дати уљезу веома детаљан увид у то како се подаци крећу, ко са ким комуницира и који протоколи су погрешно конфигурисани.
IDS/IPS у локалној мрежи: практичан пример са Suricata и MikroTik
Да би безбедност подигле на виши ниво, многе компаније имплементирају системе за детекцију и спречавање упада (IDS/IPS) унутар саме локалне мреже , способне за детаљну анализу саобраћаја и лоцирање сумњивих активности.
Suricata је један од најмоћнијих и најшире коришћених IDS/IPS система отвореног кода . Развијен од стране OISF-а, може да ради у режимима детекције, превенције, праћења мрежне безбедности (NSM) и анализе офлајн саобраћаја, испитујући заглавља пакета и корисне податке помоћу веома софистицираних правила.
Веома ефикасан сценарио укључује комбиновање MikroTik рутера са Debian виртуелном машином на којој ради Suricata . Рутер управља локалним мрежним саобраћајем и копира или преусмерава ток који нас занима на интерфејс виртуелне машине, где га Suricata прегледа.
Ова архитектура може да ради у IDS режиму (само праћење и упозоравање) или IPS режиму (такође делује на злонамерни саобраћај) . Типична топологија би била нешто попут: Интернет ↔ RouterOS ↔ Хипервизор ↔ Linux мост ↔ VM са Suricata-ом, где је интерфејс за анализу смештен у промискуитетни режим да би се видео сав саобраћај.
У MikroTik-у имамо две опције за слање саобраћаја ка Suricata-и :
- Порт огледало: саобраћај се клонира са једног интерфејса на други где је повезана Suricata VM, идеално ако се физички порт може искључиво наменити за праћење.
- Њушкање по CALEA правилимаСаобраћај се бележи на нивоу заштитног зида и шаље на одређену ИП адресу на локалној мрежи (адресу Suricata машине) ради даљинске анализе.
У Дебијан виртуелној машини, након ажурирања система, Сурицата се инсталира из бекпортова , главна датотека се конфигурише тако што наводи интерфејс за слушање (на пример, ens2), мрежне опсеге дефинисане као HOME_NET и типове излаза логова (fast.log, eve.json, итд.).
Када се правила подесе и сервис поново покрене, једноставно генеришите тест саобраћај (пингови, SSH везе, прегледање веба) да бисте у логовима проверили да ли Suricata детектује догађаје и класификује их према отпремљеним потписима.
Напредно праћење: Meerkat + ELK и упозорења у реалном времену
Да би IDS био заиста користан у свакодневном пословању, добра видљивост и агилна упозорења су неопходни . Детекција хиљада догађаја је од мале користи ако их нико не види или се изгубе у обичним логовима.
Веома честа интеграција је повезивање Сурицате са ELK стеком (Elasticsearch, Logstash и Kibana) . Logstash прикупља логове Сурицате, трансформише их и шаље их Elasticsearch-у, који их индексира за претрагу и корелацију. Кибана пружа графичке контролне табле у реалном времену са топлотним мапама, графиконима напада и подацима о извору и циљу.
Са овом шемом, ИТ тим може филтрирати по типу догађаја, изворној IP адреси, протоколу или чак по корисницима , и детектовати скокове активности, понављајуће обрасце или типичне сценарије скенирања, грубе силе или експлоатације рањивости.
За тренутна упозорења, Сурицата је често повезана са Телеграмом путем специфичних скрипти које шаљу поруке каналу или групи када дође до критичног откривања. На овај начин, они који су задужени могу бити одмах обавештени, где год да се налазе.
Комбинација Suricata + ELK + Telegram обавештења трансформише локалну мрежу у стално надгледано окружење , где покушаји упада престају да буду невидљиви и постају инциденти којима се може брзо управљати.
Основне мере за заштиту локалне мреже ваше компаније
Поред напредних алата, постоји скуп најбољих пракси које би свака компанија требало да имплементира у својој локалној мрежи , без обзира на величину или сектор.
Први одељак се фокусира на безбедност основне физичке и логичке инфраструктуре : одржавање хардвера (рутери, прекидачи, приступне тачке) и софтвера (оперативни системи, фирмвер) стално ажурираним, редовна примена безбедносних закрпа и често прављење резервних копија података и конфигурација.
Лозинке су још један кључни стуб . Требало би да буду дугачке, сложене, јединствене и да се редовно мењају; избегавајте имена, датуме или лако погодљиве информације и, наравно, уклоните све подразумеване акредитиве са мрежне опреме и интерних сервиса.
Поред наведеног, препоручљиво је активирати додатне механизме за верификацију идентитета , као што су вишефакторска аутентификација, биометрија или паметне картице, посебно за приступ осетљивим ресурсима и панелима за мрежну администрацију.
Контрола приступа локалној мрежи такође мора бити строга : дефинишите који уређаји могу да се повежу, којој VLAN мрежи припадају, ограничите гостујуће мреже, користите NAC (Network Access Control) решења када је то могуће и евидентирајте ко улази и излази из сваког сегмента.
Сегментација, шифровање и дубинска одбрана
Безбедна локална мрежа мора претпоставити да ће пре или касније неко покушати да је пробије , тако да је од виталног значаја применити приступ дубинске одбране, са неколико комплементарних слојева заштите.
Сегментација VLAN-а, коју подржавају интерни заштитни зидови (фајервол), спречава нападача да се слободно креће кроз организацију . Сваки VLAN може имати специфична правила, ограничавајући приступ само основним услугама и спречавајући тестна окружења, гостујуће системе или IoT уређаје да дођу до критичних система.
Шифровање саобраћаја је још једна кључна тачка . Коришћење безбедних протокола попут TLS-а и пракси шифровања за интерне веб апликације, VPN-ова за удаљени приступ и генерално избегавање нешифрованих сервиса (telnet, FTP, итд.) драстично смањује ефикасност прислушкивања и пресретања података.
Мрежни IDS/IPS системи, као што су Suricata или комерцијална решења , морају бити интегрисани са антивирусом и EDR-ом на крајњим тачкама, као и алатима за скенирање рањивости који могу да идентификују застареле или погрешно конфигурисане системе пре него што то учини нападач. Штавише, препоручљиво је консултовати посебне водиче за безбедност крајњих тачака како би се употпунио овај слој заштите.
Коначно, SIEM решења могу да агрегирају и корелирају логове са различитих уређаја (фајервола, сервера, прекидача, IDS-а, Wi-Fi контролера) како би пружила потпунији преглед, открила сложене обрасце и олакшала реаговање на озбиљне инциденте.
Људски фактор: обука и култура сајбер безбедности
Без обзира колико је напредна ваша LAN технологија, најслабија карика је често особа за тастатуром . Многи озбиљни инциденти почињу једноставним кликом на фишинг имејл или употребом очигледне лозинке.
Обука запослених и менаџера о најбољим праксама сајбер безбедности једнако је важна као и инсталирање доброг заштитног зида (фајервола) . Морају бити у стању да препознају сумњиве имејлове, избегавају преузимање софтвера без овлашћења, уздржавају се од коришћења непознатих УСБ дискова и поштују политике приступа и подешавања личних уређаја; промовисање обуке о сајбер безбедности унутар компаније је вредан алат за ову сврху.
Редовне обуке о злонамерном софтверу, ransomware-у, социјалном инжењерингу и интерним политикама помажу у драстичном смањењу броја инцидената који настају услед људске грешке, што је и даље један од главних извора кршења безбедности.
Штавише, важно је неговати културу у којој се пријављивање потенцијалног квара или инцидента не посматра као проблем , већ као допринос колективној безбедности. Што се пре открије аномално понашање, лакше ће га бити обуздати.
Планирање, пројектовање и еволуција локалне мреже предузећа
Изградња безбедне и будућност-опремљене локалне мреже подразумева више од пуког додавања прекидача како канцеларија расте . Потребан је планирани дизајн, усклађен са пословном стратегијом и довољно флексибилан да се прилагоди технолошкој еволуцији.
Добра полазна тачка је стандардизација каблова и опреме , на пример, избором категорије 6А за подршку већим брзинама и PoE-у, као и за управљане прекидаче који омогућавају раст броја портова, VLAN-ова и безбедносних функција без поновног пројектовања целе мреже.
Мрежни администратори треба да себи поставе кључна питања о отпорности и континуитету пословања : шта се дешава ако основни прекидач откаже, како се обезбеђује редундантност, какав би утицај имао прекид Wi-Fi мреже или главне интернет везе и који су механизми на снази да би се минимизирало време застоја.
Агилност мреже је такође кључна . Добро осмишљена структурна кабловска топологија, са модуларним компонентама, омогућава премештање радних станица, додавање уређаја или примену нових технологија (Wi-Fi 6/7, 5G у затвореном простору, више IoT-а) без додиривања окоснице или изазивања сталних застоја.
Поред свега овога, постоји потреба за интеграцијом локалне мреже са услугама у облаку, хибридним радом и удаљеним приступом . Локална мрежа више није изоловано окружење, већ тачка везе између канцеларија, јавних облака, SaaS апликација и корисника који се повезују са било ког места; препоручљиво је прегледати активности у облаку и сајбер безбедност како би се дефинисале одговарајуће контроле.
Ако ваша компанија жели да искористи дигитализацију без сталног страха од сајбер напада , локална мрежа (LAN) мора бити третирана као стратешка предност: пажљиво дизајнирана, сегментирана VLAN-овима, заштићена заштитним зидовима (firewall) и IDS/IPS-ом, шифрована, надгледана и подржана од стране стручних и обучених запослених. Све ово трансформише свакодневну повезаност у покретач продуктивности, а не у извор тихих ризика.