- Një LAN i projektuar mirë kombinon kabllot, Wi-Fi-në, switch-et, routerët dhe VLAN-et për të optimizuar performancën dhe sigurinë.
- Kërcënimet kryesore në rrjetet LAN bazohen në programet keqdashëse, përgjimet, mashtrimet e DNS dhe aksesin e paautorizuar.
- VLAN-et, firewall-et e brendshme, enkriptimi dhe sistemet IDS/IPS si Suricata janë thelbësore për segmentimin dhe monitorimin e rrjetit.
- Siguria e LAN-it plotësohet nga përditësimet, kopjet rezervë dhe trajnimi i vazhdueshëm i punonjësve.

Rrjeti LAN i kompanisë suaj është bërë sistemi nervor i të gjithë biznesit tuaj : ai mbart të dhënat e klientëve, qasjen në aplikacione kritike, komunikimet e brendshme dhe madje edhe trafikun e pajisjeve IoT. Nëse dështon ose kompromentohet, jo vetëm që produktiviteti ndalet, por edhe vetë vazhdimësia e kompanisë rrezikohet.
Maksimizimi i sigurisë së kompanisë suaj me rrjete LAN nuk është më vetëm një opsion "për korporatat e mëdha ", por një domosdoshmëri e vërtetë për ndërmarrjet e vogla dhe të mesme dhe organizatat e të gjitha madhësive. Nga kabllot dhe topologjia te VLAN-et, IDS/IPS, firewall-et dhe trajnimi i punonjësve, gjithçka kontribuon në ndërtimin e një infrastrukture të shpejtë, të qëndrueshme dhe shumë të sigurt.
Çfarë është një rrjet LAN dhe pse është kaq i rëndësishëm në një biznes?
Një LAN (Rrjet Lokal i Zonës) është një rrjet që lidh kompjuterë brenda një hapësire të kufizuar fizike , siç është një zyrë, fabrikë, ndërtesë ose një kampus i vogël. Funksioni i tij kryesor është të lejojë kompjuterët, serverët, printerët, telefonat IP dhe pajisje të tjera të shkëmbejnë të dhëna dhe të ndajnë burime shpejt dhe në një mënyrë të kontrolluar.
Në shumicën e mjediseve aktuale të biznesit, rrjeti LAN kombinon lidhjet Ethernet me tela dhe lidhjet Wi-Fi , duke formuar një rrjet të brendshëm komunikimi ku bashkëjetojnë stacionet e punës, serverat e skedarëve, aplikacionet lokale, telefonia IP, kamerat e mbikëqyrjes me video, pikat e aksesit pa tel dhe një numër në rritje i pajisjeve IoT.
Rrjetet moderne LAN zakonisht ndajnë një pikë të vetme hyrjeje në internet (nëpërmjet një ruteri ose një firewall-i perimetri), kështu që i gjithë trafiku i korporatës është i përqendruar në atë strukturë qendrore: nëse është projektuar mirë, është një pikë e shkëlqyer kontrolli; nëse neglizhohet, është një portë hyrëse e madhe për sulmuesit.
Përveç kësaj, shumë kompani vendosin disa rrjete logjike LAN brenda të njëjtës infrastrukturë fizike , duke ndarë, për shembull, rrjetin e menaxhimit, rrjetin e mysafirëve, rrjetin e prodhimit ose rrjetin e pajisjeve IoT duke përdorur VLAN dhe segmentim të avancuar për të përmirësuar sigurinë dhe performancën.
Si funksionon një LAN: shtresa fizike, logjike dhe e rrjedhës së të dhënave
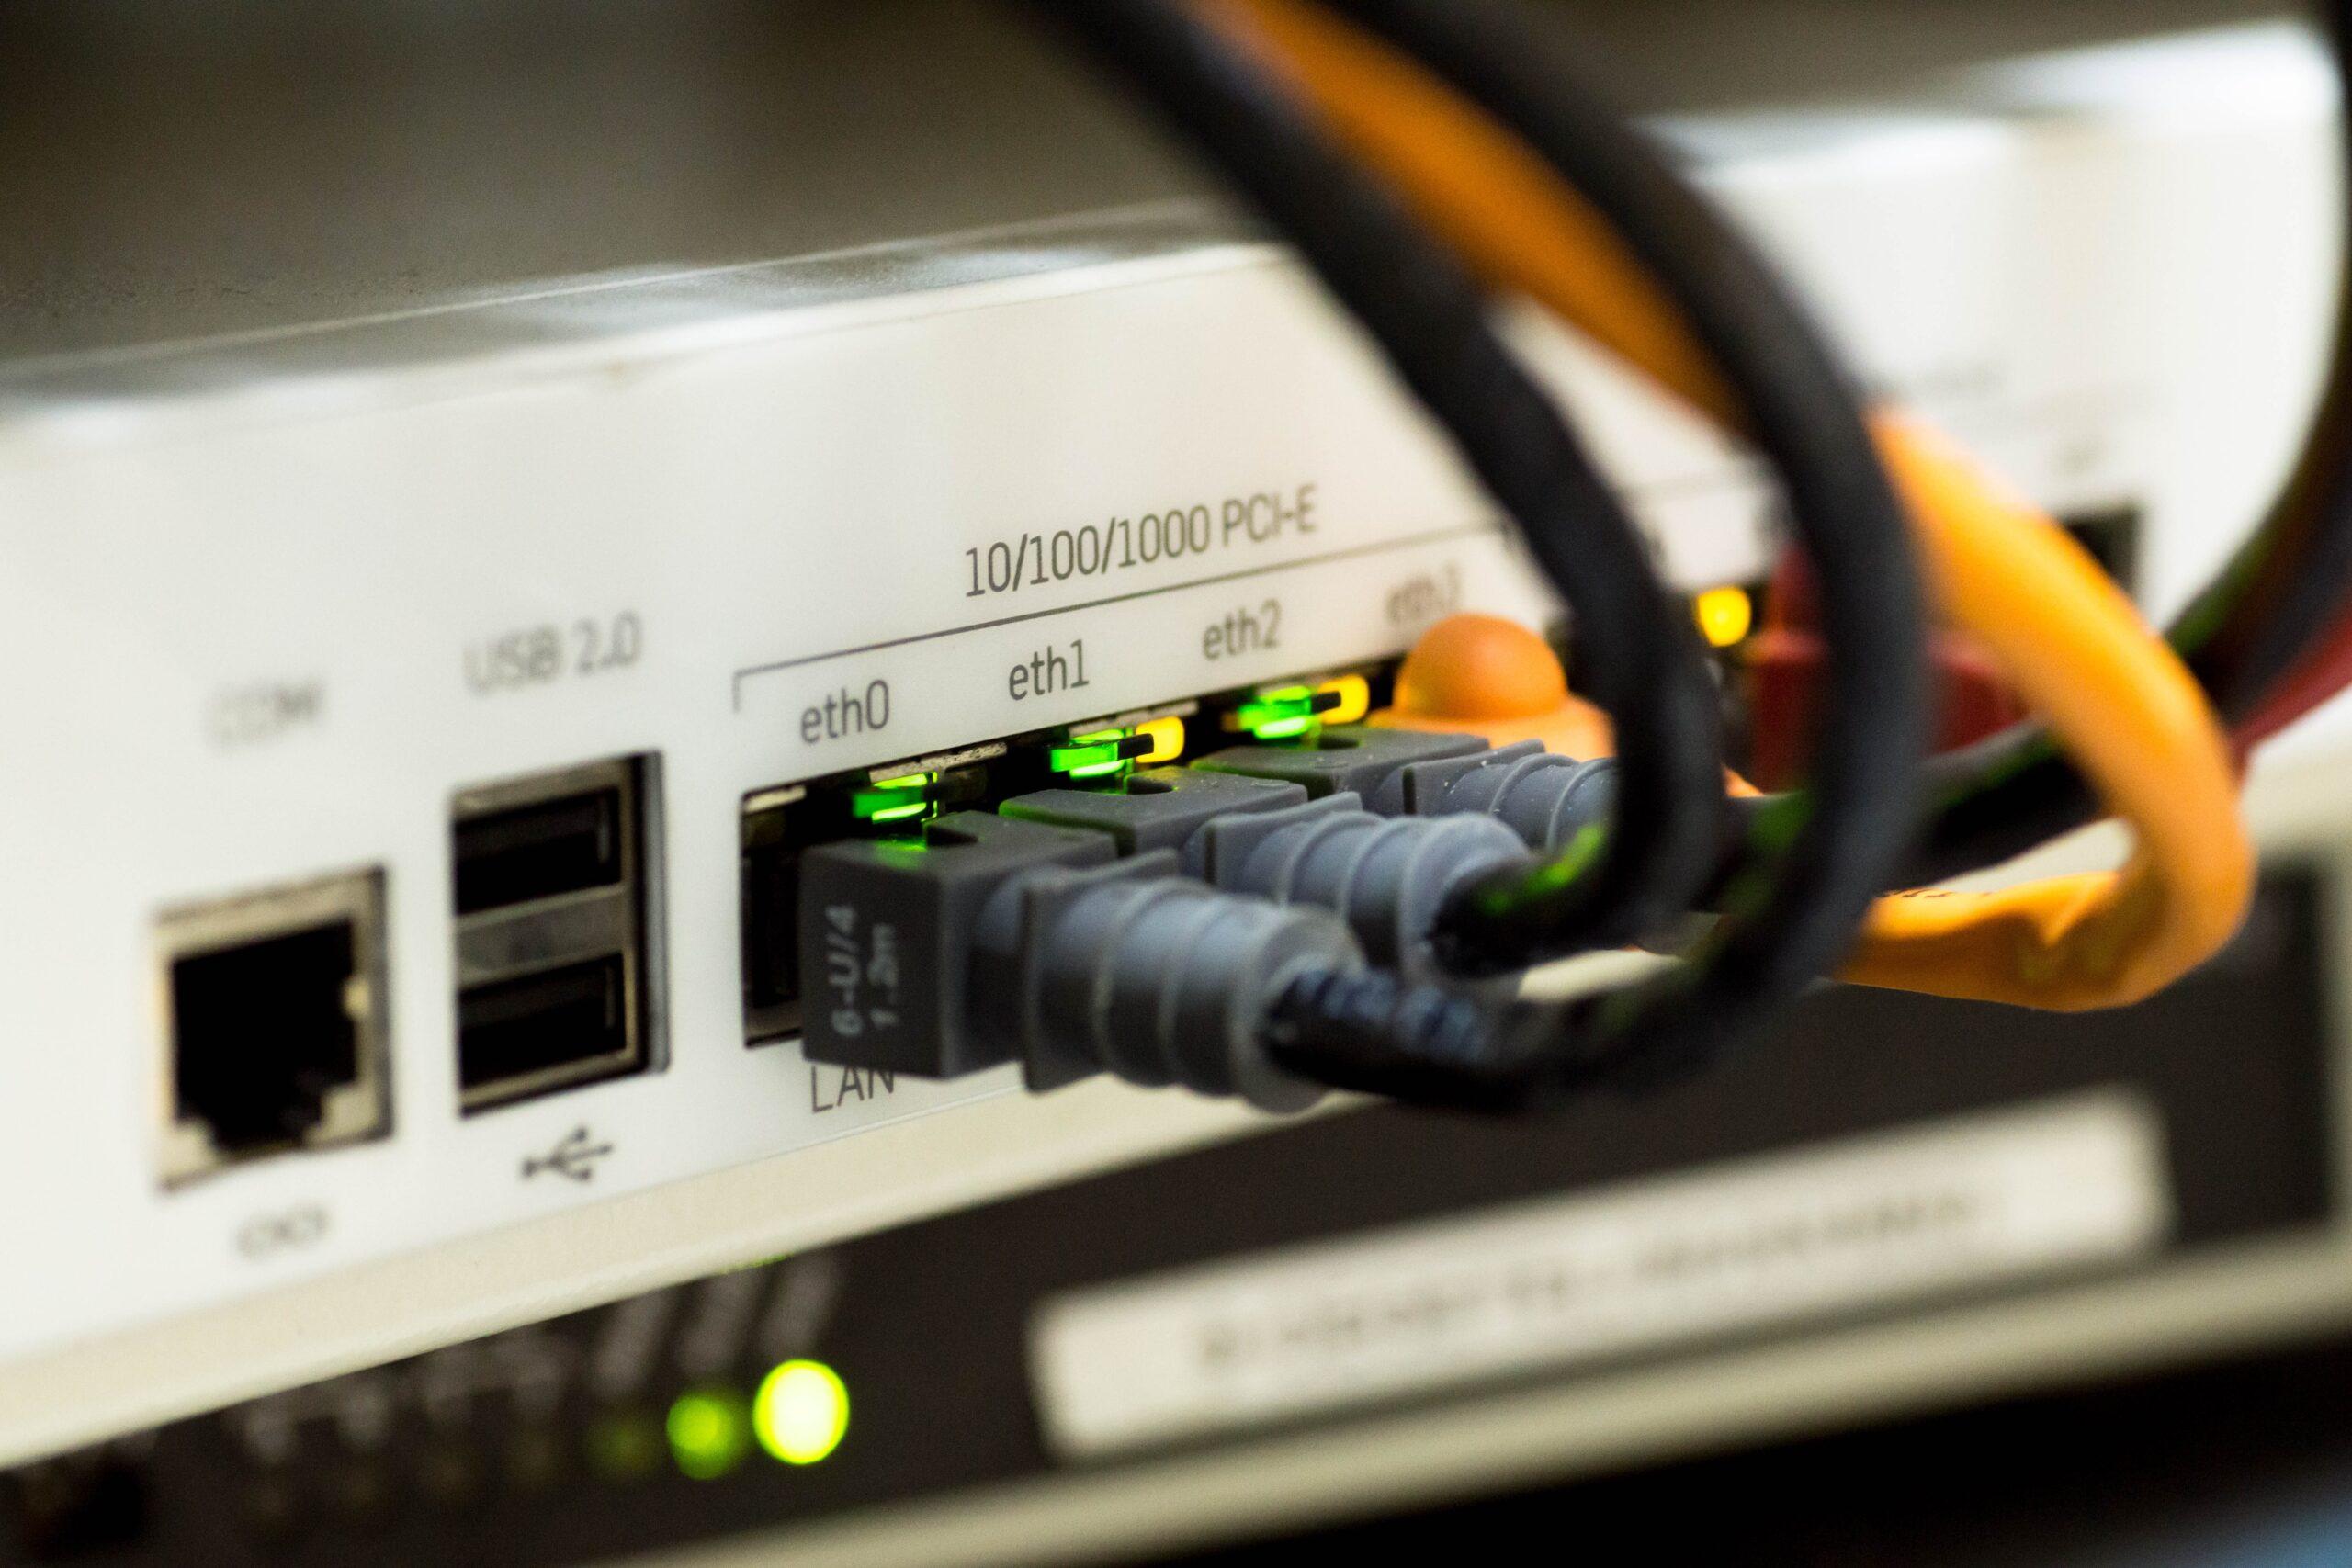
Funksionimi i një rrjeti lokal (LAN) kombinon elementë fizikë (kabllo, switch-e, routerë) dhe elementë logjikë (protokolle, adresa IP, VLAN) që bashkëpunojnë për të siguruar që paketat e të dhënave udhëtojnë në mënyrë të rregullt midis pajisjeve të ndryshme.
Çdo pajisje që merr pjesë në LAN ka një kartë ndërfaqeje rrjeti (fizike ose virtuale) me një adresë unike MAC dhe një adresë IP të caktuar manualisht ose nëpërmjet një serveri DHCP. Adresat MAC e identifikojnë përgjithmonë pajisjen, ndërsa adresat IP mundësojnë komunikimin e rrugëzimit dhe logjik.
Çelësat janë përgjegjës për marrjen e paketave dhe përcjelljen e tyre vetëm përmes portave të nevojshme , duke parandaluar që i gjithë rrjeti të përmbytet me trafik të panevojshëm. Për ta bërë këtë, ata mësojnë se cilat adresa MAC janë pas çdo porte dhe mirëmbajnë tabela të brendshme që i lejojnë ata të drejtojnë trafikun në mënyrë efikase.
Ruteri ose muri mbrojtës i perimetrit ndodhet në pikën ku LAN lidhet me rrjete të tjera (zakonisht internetin ose një rrjet WAN të korporatës). Kjo pajisje përkthen adresat, zbaton politikat e sigurisë, drejton paketat dalëse dhe, në shumë raste, filtron përmbajtjen ose kryen inspektim të thelluar të trafikut.
I gjithë ky rrjedhë mbështetet në protokolle të standardizuara (TCP/IP, ARP, DHCP, DNS, ndër të tjera) dhe në sistemin operativ të pajisjeve, i cili menaxhon grupin e rrjetit dhe kontrollon se si krijohen lidhjet, verifikohen sesionet dhe trajtohen gabimet.
Komponentët kryesorë të një LAN të sigurt
Që një rrjet lokal (LAN) të jetë i besueshëm, i shpejtë dhe i sigurt, nuk mjafton të "lidhet gjithçka me të njëjtin router" ; është e nevojshme të kombinohen saktë lloje të ndryshme të pajisjeve të specializuara dhe t'i mbrohen ato me konfigurime të përshtatshme.
Ndër elementët më të zakonshëm në një infrastrukturë LAN të korporatës gjejmë :
- RouterëAto ndërlidhin LAN-in me internetin ose LAN ose WAN të tjera, menaxhojnë tabelat e rrugëzimit, NAT-in, politikat bazë të firewall-it dhe, në shumë raste, VPN-in.
- Çelësat e menaxhuarÇelësa që ndërlidhin pajisje të shumta brenda rrjetit LAN, duke ju lejuar të krijoni VLAN, të aplikoni QoS, të kontrolloni portat dhe të monitoroni trafikun.
- Kabllot Ethernet (bakri ose fibra)Ato transportojnë informacion me shpejtësi të lartë dhe, në rastin e bakrit me PoE, mund të furnizojnë me energji pikat e aksesit Wi-Fi, kamerat IP ose telefonat VoIP.
- Kartat e Ndërfaqes së Rrjetit (NIC)Të integruara në PC, servera ose pajisje, ato interpretojnë dhe gjenerojnë paketat e të dhënave që qarkullojnë nëpër rrjet.
- Pikat e Qasjes Pa Tel (WAP)Ato ofrojnë lidhje Wi-Fi dhe veprojnë si një urë lidhëse midis botës pa tel dhe rrjetit me tela.
- Firewall-eAto filtrojnë trafikun midis segmenteve të ndryshme të rrjetit ose midis LAN dhe internetit, duke bllokuar aksesin e paautorizuar dhe sulmet e njohura.
- IDS/IPS dhe sistemet e monitorimitAta monitorojnë trafikun për modele anomale, përpjekje ndërhyrjeje ose programe keqdashëse, duke gjeneruar alarme dhe madje duke ndërprerë lidhjet keqdashëse.
Disa arkitektura përdorin gjithashtu ura, përsëritës sinjalesh dhe sisteme automatike të menaxhimit të infrastrukturës për të zgjeruar mbulimin, për të segmentuar më mirë ose për të pasur shikueshmëri në kohë reale të statusit të të gjitha lidhjeve fizike.
Llojet e rrjeteve LAN dhe krahasimi me WAN, MAN dhe PAN
LAN-et mund të klasifikohen sipas llojit të mediumit, topologjisë ose modelit të lidhjes , dhe është e rëndësishme të kuptohen këto ndryshime në mënyrë që të projektohet një rrjet i përshtatur për nevojat e secilës kompani.
Bazuar në llojin e kabllove, ne kryesisht bëjmë dallimin midis rrjeteve LAN me tela dhe atyre pa tela . Rrjetet LAN me tela përdorin bakër ose fibra optike, duke ofruar shpejtësi më të larta dhe vonesë më të ulët; rrjetet LAN pa tela (WLAN) përdorin Wi-Fi sipas standardeve IEEE 802.11 për t'u ofruar përdoruesve lëvizshmëri të plotë.
Nëse shikojmë se si janë të organizuara lidhjet fizike, shohim topologji të tilla si yll, unazë, bus ose pemë . Në praktikën aktuale, topologjia yll (me çelësa si nyje qendrore) dhe variantet hierarkike të tipit pemë janë mbizotëruese në mjediset e korporatave.
Lidhur me modelin e lidhjes, rrjetet LAN klient-server dhe LAN peer-to-peer (P2P) bashkëjetojnë . Të parat përdoren pothuajse gjithmonë në biznese, me një ose më shumë servera që centralizojnë shërbimet dhe politikat; të dytat janë më tipike për mjediset e thjeshta shtëpiake.
Rrjetet lokale ndryshojnë nga rrjetet e tjera në shtrirjen e tyre fizike : një WAN (Wide Area Network) lidh shumë LAN në të gjithë një vend ose kontinent, zakonisht të mbështetura nga lidhje operatorësh dhe teknologji në distanca të gjata, ndërsa një MAN (Metropolitan Area Network) mbulon një qytet ose zonë metropolitane. Në anën e kundërt të spektrit, një PAN (Personal Area Network) grupon pajisjet personale brenda pak metrash, siç janë kufjet Bluetooth ose lidhja midis një laptopi dhe një telefoni celular.
VLAN-et dhe segmentimi: themeli i sigurisë në LAN-et moderne
Një nga mjetet më të fuqishme për të forcuar sigurinë dhe efikasitetin e një LAN janë VLAN-et (Rrjetet Virtuale Lokale) , të cilat lejojnë krijimin e rrjeteve logjike të pavarura në të njëjtën infrastrukturë fizike.
Në vend që të kenë një rrjet të vetëm të sheshtë ku të gjithë mund t'i shohin të tjerët , VLAN-et e ndajnë trafikun sipas departamentit, funksionit ose nivelit të besimit: administratë, mysafirë, IoT, zë, prodhim, zhvillim, etj. Çdo grup është i izoluar dhe komunikon me të tjerët vetëm përmes rregullave të kontrolluara rreptësisht.
Teknikisht, VLAN-et mbështeten në standardin IEEE 802.1Q, i cili shton një etiketë në çdo kornizë Ethernet që tregon se cilit VLAN i përket. Çelësat e menaxhuar e lexojnë këtë etiketë dhe dërgojnë trafik vetëm përmes portave të shoqëruara me atë rrjet virtual.
Ekzistojnë VLAN statikë, ku anëtarësimi përcaktohet nga porta e switch-it, dhe VLAN dinamikë , ku caktimi varet nga parametra të tillë si adresa MAC, protokollet ose edhe vërtetimi i përdoruesit në drejtorinë e korporatës.
Segmentimi i VLAN zvogëlon trafikun e transmetimit, përmirëson performancën dhe kufizon lëvizjen anësore të një sulmuesi . Nëse një sistem kompromentohet, dëmi është shumë më i përmbajtur dhe shanset që ransomware të përhapet në servera kritikë ose sisteme financiare zvogëlohen në mënyrë drastike.
Kërcënimet kryesore për një LAN të korporatës
Vetëm pse një rrjet lokal (LAN) është "i brendshëm" nuk do të thotë se është i sigurt . Shumë kërcënime, të përshkruara në udhëzuesin tonë mbi sulmet dhe kërcënimet e sigurisë kibernetike , shfrytëzojnë dobësitë brenda vetë rrjetit lokal, duke kombinuar gabime njerëzore, konfigurime të dobëta dhe pajisje të pambrojtura.
Ndër llojet më të zakonshme të sulmeve kundër rrjeteve LAN gjejmë :
- Malware dhe ransomwareKodi keqdashës që futet përmes emaileve phishing, shkarkimeve ose pajisjeve USB, enkripton të dhënat ose dëmton sistemet dhe përhapet në të gjithë rrjetin LAN.
- Dëgjim aktiv (nuhatje dhe përgjim)kapja e trafikut të rrjetit për të vjedhur kredencialet, për të spiunuar komunikimet ose për t'u përgatitur për sulme të mëvonshme.
- DNS spoofing (helmim DNS)manipulim i përgjigjeve DNS për të ridrejtuar përdoruesit në faqe të rreme dhe për të vjedhur të dhënat e hyrjes ose të dhënat bankare.
- Modifikimi dhe manipulimi i të dhënavendryshim i qëllimshëm i bazave të të dhënave, dosjeve ose të dhënave kontabël, me ndikimin pasues ekonomik ose ligjor.
- Vjedhja e identitetit dhe qasja e paautorizuarpërdorimi i kredencialeve të vjedhura ose fjalëkalimeve të dobëta për të fituar akses në sistemet e brendshme sikur të ishte një punonjës i ligjshëm.
Shumë nga këto sulme mbështeten në fazat e mëparshme të zbulimit ose skanimit të rrjetit , ku sulmuesi identifikon se cilat porta janë të hapura, cilat shërbime po funksionojnë në secilën makinë dhe cilat dobësi mund të shfrytëzohen më vonë.
Edhe teknikat në dukje pasive, të tilla si nuhatja e trafikut ose përdorimi i një nuhatësi në një port pasqyre të ndërprerësit , mund t'i japin një ndërhyrës një pamje shumë të detajuar se si lëvizin të dhënat, kush me kë po flet dhe cilat protokolle janë konfiguruar gabim.
IDS/IPS në LAN: një shembull praktik me Suricata dhe MikroTik
Për ta çuar sigurinë një hap më tej, shumë kompani zbatojnë sisteme zbulimi dhe parandalimi të ndërhyrjeve (IDS/IPS) brenda vetë rrjetit lokal (LAN) , të afta për të analizuar trafikun në thellësi dhe për të gjetur aktivitete të dyshimta.
Suricata është një nga motorët më të fuqishëm dhe më të përdorur gjerësisht me burim të hapur IDS/IPS . I zhvilluar nga OISF, ai mund të funksionojë në modalitetet e zbulimit, parandalimit, monitorimit të sigurisë së rrjetit (NSM) dhe analizës së trafikut jashtë linje, duke shqyrtuar titujt e paketave dhe ngarkesat me rregulla shumë të sofistikuara.
Një skenar shumë efektiv përfshin kombinimin e një routeri MikroTik me një makinë virtuale Debian që ekzekuton Suricata . Routeri menaxhon trafikun e rrjetit lokal dhe kopjon ose ridrejton rrjedhën që na intereson në ndërfaqen e VM-së, ku Suricata e inspekton atë.
Kjo arkitekturë mund të funksionojë në modalitetin IDS (vetëm monitorim dhe njoftim) ose modalitetin IPS (duke vepruar edhe ndaj trafikut keqdashës) . Një topologji tipike do të ishte diçka si: Internet ↔ RouterOS ↔ Hypervisor ↔ Ura Linux ↔ VM me Suricata, ku ndërfaqja e analizës vendoset në modalitetin promiscuous për të parë të gjithë trafikun.
Në MikroTik kemi dy mundësi për të dërguar trafik në Suricata :
- Pasqyrimi i portitTrafiku klonohet nga një ndërfaqe në tjetrën ku është e lidhur Suricata VM, ideale nëse një port fizik mund të dedikohet ekskluzivisht për monitorim.
- Nuhatja me rregullat CALEATrafiku kapet në nivelin e firewall-it dhe dërgohet në një adresë IP specifike në LAN (atë të makinës Suricata) për analizë në distancë.
Në Debian VM, pas përditësimit të sistemit, Suricata instalohet nga backports , skedari kryesor konfigurohet duke treguar ndërfaqen e dëgjimit (për shembull, ens2), diapazonet e rrjetit të përcaktuara si HOME_NET dhe llojet e daljes së regjistrit (fast.log, eve.json, etj.).
Pasi të jenë rregulluar rregullat dhe shërbimi të jetë rinisur, thjesht gjeneroni trafik testimi (ping-e, lidhje SSH, shfletim në internet) për të verifikuar në regjistrat që Suricata po i zbulon ngjarjet dhe po i klasifikon ato sipas nënshkrimeve të ngarkuara.
Monitorim i avancuar: Meerkat + ELK dhe alarme në kohë reale
Që një IDS të jetë vërtet i dobishëm në operacionet e përditshme, dukshmëria e mirë dhe alarmet fleksibël janë thelbësore . Zbulimi i mijëra ngjarjeve është pak i dobishëm nëse askush nuk i sheh ato ose nëse ato humbasin në regjistrat e thjeshtë.
Një integrim shumë i zakonshëm është lidhja e Suricata-s me një pirg ELK (Elasticsearch, Logstash dhe Kibana) . Logstash mbledh regjistrat e Suricata-s, i transformon ato dhe i dërgon te Elasticsearch, i cili i indekson ato për kërkim dhe korrelacion. Kibana ofron panele grafike në kohë reale me harta nxehtësie, grafikë sulmi dhe të dhëna burimore dhe të synuara.
Me këtë skemë, ekipi i IT-së mund të filtrojë sipas llojit të ngjarjes, IP-së së burimit, protokollit, apo edhe sipas përdoruesve , dhe të zbulojë rritje të aktivitetit, modele përsëritëse ose skenarë tipikë të skanimit, forcës brutale ose shfrytëzimit të cenueshmërisë.
Për njoftime të menjëhershme, Suricata shpesh lidhet me Telegram nëpërmjet skripteve specifike që dërgojnë mesazhe në një kanal ose grup kur ndodh një zbulim kritik. Në këtë mënyrë, ata që janë përgjegjës mund të njoftohen menjëherë, kudo që të jenë.
Kombinimi i njoftimeve Suricata + ELK + Telegram e transformon LAN-in në një mjedis të monitoruar vazhdimisht , ku përpjekjet e ndërhyrjes pushojnë së qeni të padukshme dhe shndërrohen në incidente që mund të menaxhohen shpejt.
Masat thelbësore për të mbrojtur rrjetin lokal të kompanisë suaj
Përtej mjeteve të përparuara, ekziston një sërë praktikash më të mira që çdo kompani duhet të zbatojë në rrjetin e saj lokal (LAN) , pavarësisht nga madhësia apo sektori i saj.
Seksioni i parë përqendrohet në sigurinë e infrastrukturës bazë fizike dhe logjike : mbajtja gjithmonë e përditësuar e pajisjeve (routerët, switch-et, pikat e aksesit) dhe softuerëve (sistemet operative, firmware-i), aplikimi i rregullt i përditësimeve të sigurisë dhe kryerja e kopjeve rezervë të shpeshta të të dhënave dhe konfigurimeve.
Fjalëkalimet janë një tjetër shtyllë kritike . Ato duhet të jenë të gjata, komplekse, unike dhe të ndryshohen rregullisht; shmangni emrat, datat ose informacionet që hamendësohen lehtë dhe, sigurisht, hiqni të gjitha kredencialet e parazgjedhura nga pajisjet e rrjetit dhe shërbimet e brendshme.
Përveç sa më sipër, këshillohet të aktivizohen mekanizma shtesë për verifikimin e identitetit , siç janë vërtetimi shumëfaktorësh, biometrika ose kartat inteligjente, veçanërisht për qasje në burime të ndjeshme dhe panele të administrimit të rrjetit.
Kontrolli i aksesit në LAN duhet të jetë gjithashtu i rreptë : të përcaktojë se cilat pajisje mund të lidhen, cilit VLAN i përkasin, të kufizojë rrjetet e mysafirëve, të përdorë zgjidhjet NAC (Kontrolli i Qasjes në Rrjet) kur është e mundur dhe të regjistrojë se kush hyn dhe del nga secili segment.
Segmentimi, enkriptimi dhe mbrojtja në thellësi
Një LAN i sigurt duhet të supozojë se herët a vonë dikush do të përpiqet ta prishë atë , prandaj është thelbësore të zbatohet një qasje mbrojtjeje e thelluar, me disa shtresa plotësuese të mbrojtjes.
Segmentimi i VLAN-it, i mbështetur nga firewall-et e brendshme, parandalon që një sulmues të lëvizë lirshëm në të gjithë organizatën . Çdo VLAN mund të ketë rregulla specifike, duke kufizuar aksesin vetëm në shërbimet thelbësore dhe duke parandaluar mjediset e testimit, sistemet mysafire ose pajisjet IoT të arrijnë sistemet kritike.
Enkriptimi i trafikut është një tjetër pikë kyçe . Përdorimi i protokolleve të sigurta si TLS dhe praktikat e enkriptimit për aplikacionet e brendshme të internetit, VPN-të për akses në distancë dhe në përgjithësi shmangia e shërbimeve të pakriptuara (telnet, FTP, etj.) zvogëlon në mënyrë drastike efektivitetin e përgjimit dhe kapjes së të dhënave.
Sistemet IDS/IPS të bazuara në rrjet, të tilla si Suricata ose zgjidhjet komerciale , duhet të integrohen me antivirus dhe EDR në pikat fundore, si dhe me mjete skanimi të dobësive që mund të identifikojnë sisteme të vjetruara ose të konfiguruara gabimisht përpara se një sulmues ta bëjë këtë. Për më tepër, këshillohet të konsultoheni me udhëzues specifikë të sigurisë së pikave fundore për të plotësuar këtë shtresë mbrojtjeje.
Së fundmi, zgjidhjet SIEM mund të grumbullojnë dhe korrelojnë regjistrat nga pajisje të ndryshme (firewall-e, servera, switch-e, IDS, kontrollues Wi-Fi) për të ofruar një pamje më të plotë, për të zbuluar modele komplekse dhe për të lehtësuar reagimin ndaj incidenteve serioze.
Faktori njerëzor: trajnimi dhe kultura e sigurisë kibernetike
Pavarësisht se sa e përparuar është teknologjia juaj e rrjetit lokal (LAN), hallka më e dobët është shpesh personi në tastierë . Shumë incidente serioze fillojnë me një klikim të thjeshtë në një email phishing ose me përdorimin e një fjalëkalimi të dukshëm.
Trajnimi i punonjësve dhe menaxherëve në praktikat më të mira të sigurisë kibernetike është po aq i rëndësishëm sa instalimi i një firewall-i të mirë . Ata duhet të jenë në gjendje të njohin email-et e dyshimta, të shmangin shkarkimin e softuerëve pa autorizim, të përmbahen nga përdorimi i disqeve USB të panjohura dhe të respektojnë politikat e aksesit dhe cilësimet personale të pajisjeve; promovimi i trajnimit për sigurinë kibernetike brenda kompanisë është një mjet i vlefshëm për këtë qëllim.
Sesionet e rregullta të trajnimit mbi programet keqdashëse, ransomware-et, inxhinierinë sociale dhe politikat e brendshme ndihmojnë në uljen drastike të numrit të incidenteve që vijnë nga gabimet njerëzore, të cilat mbeten një nga burimet kryesore të shkeljeve të sigurisë.
Për më tepër, është e rëndësishme të nxisim një kulturë ku raportimi i një dështimi ose incidenti të mundshëm nuk shihet si problem , por si një kontribut për sigurinë kolektive. Sa më shpejt të zbulohet sjellja anormale, aq më e lehtë do të jetë përmbajtja e saj.
Planifikimi, projektimi dhe evolucioni i rrjetit lokal të ndërmarrjes
Ndërtimi i një rrjeti lokal (LAN) të sigurt dhe të përshtatshëm për të ardhmen përfshin më shumë sesa thjesht shtimin e switch-ave ndërsa zyra rritet . Kërkon një dizajn të planifikuar, të përafruar me strategjinë e biznesit dhe mjaftueshëm fleksibël për t'u përshtatur me evolucionin teknologjik.
Një pikënisje e mirë është standardizimi i kabllove dhe pajisjeve , për shembull duke zgjedhur Kategorinë 6A për të mbështetur shpejtësi më të larta dhe PoE, dhe për ndërprerës të menaxhuar që lejojnë rritjen e numrit të porteve, VLAN-ve dhe veçorive të sigurisë pa ribërë të gjithë rrjetin.
Administratorët e rrjetit duhet t'i bëjnë vetes pyetje kyçe në lidhje me qëndrueshmërinë dhe vazhdimësinë e biznesit : çfarë ndodh nëse një ndërprerës kryesor dështon, si sigurohet redundanca, çfarë ndikimi do të kishte një ndërprerje e Wi-Fi ose e lidhjes kryesore të internetit dhe çfarë mekanizmash janë në vend për të minimizuar kohën e ndërprerjes.
Shkathtësia e rrjetit është gjithashtu thelbësore . Një topologji e strukturuar e kabllove e projektuar mirë, me komponentë modularë, lejon zhvendosjen e stacioneve të punës, shtimin e pajisjeve ose vendosjen e teknologjive të reja (Wi-Fi 6/7, 5G në ambiente të mbyllura, më shumë IoT) pa prekur rrjetin bazë ose pa shkaktuar ndërprerje të vazhdueshme të rrjetit.
Përveç të gjitha këtyre, ekziston nevoja për të integruar LAN-in me shërbimet cloud, punën hibride dhe aksesin në distancë . Rrjeti lokal nuk është më një mjedis i izoluar, por një pikë lidhjeje midis zyrave, cloud-eve publike, aplikacioneve SaaS dhe përdoruesve që lidhen nga kudo; është e këshillueshme të rishikohet aktiviteti i cloud-it dhe siguria kibernetike për të përcaktuar kontrollet e duhura.
Nëse kompania juaj dëshiron të shfrytëzojë dixhitalizimin pa jetuar në frikë të vazhdueshme nga një sulm kibernetik , LAN duhet të trajtohet si një aset strategjik: i projektuar me kujdes, i segmentuar me VLAN, i mbrojtur me firewall dhe IDS/IPS, i enkriptuar, i monitoruar dhe i mbështetur nga punonjës të ditur dhe të trajnuar. E gjithë kjo e transformon lidhjen e përditshme në një nxitës të produktivitetit, jo në një burim rreziqesh të heshtura.