- Nadmerná akumulácia bezpečnostných nástrojov fragmentuje prehľadnosť a vytvára prevádzkové úzke hrdlo, ktoré ohrozuje odolnosť.
- Prechod na modely nulovej dôvery a konsolidácia platforiem umožňuje zjednodušenie infraštruktúry a optimalizáciu reakcie na incidenty.
- Úspech obrannej stratégie spočíva v rovnováhe medzi pokročilými technológiami, jasnými procesmi riadenia a kultúrou ľudského povedomia.
Keď hovoríme o digitálnej bezpečnosti, prvé veci, ktoré nám napadnú, sú bleskové útoky, ransomvér alebo sofistikovaný phishing. Existuje však oveľa tichší a nebezpečnejší nepriateľ, ktorý podkopáva reakcie mnohých spoločností: prevádzková zložitosť . Nejde len o vírus v systéme; samotný obranný ekosystém sa stal tak prepleteným, že je takmer nemožné ho efektívne riadiť.
Dnes je bežné, že sa spoločnosť spolieha na desiatky rôznych riešení, spravuje hybridné cloudy, tisíce digitálnych identít a používateľov pripojených z ktoréhokoľvek miesta na svete. Zatiaľ čo teoreticky by nás každá nová vrstva zabezpečenia mala posilniť, v praxi sa deje opak: pridávame ďalšie konzoly, ďalšie upozornenia a ďalšie procesy , ktoré nakoniec zahlcujú technické tímy. Ako odborníci správne hovoria, komplexnosť je najhorším nepriateľom bezpečnosti.

Štrukturálne úzke miesto v bezpečnostných zariadeniach
Existuje rozšírená mylná predstava, že ak organizácia nedokáže promptne reagovať na incident, je to kvôli nedostatku kvalifikovaného personálu. Bližší pohľad však odhalí, že problém je štrukturálny. Mnohé tímy majú skvelých profesionálov, ale tí trávia čas koreláciou upozornení a riešením falošných poplachov namiesto toho, aby hľadali skutočné hrozby. V podstate pracujú na udržaní prevádzkyschopnosti bezpečnostného systému, namiesto toho, aby tento čas využívali na zmiernenie skutočného obchodného rizika.
Táto situácia vytvára bod zlomu, kde úsilie potrebné na udržanie prevádzkyschopnosti strojov prevyšuje kapacitu tímu. Bezpečnosť sa škáluje pridávaním vrstiev, ale každý nový nástroj pridáva manažérsku záťaž, ktorá, ak sa nekontroluje, sa stáva prekážkou prehľadu . Toto je obzvlášť dôležité pre tých, ktorí potrebujú nepretržité monitorovanie, čo je model, ktorý mnohé interné spoločnosti nedokážu udržať bez toho, aby nevyčerpali svojich zamestnancov.

Technologická fragmentácia a vplyv umelej inteligencie
Mať jeden nástroj pre e-mail, iný pre koncové body, iný pre cloud a ešte jeden pre identity sa môže zdať logické samostatne, ale keď je potrebné ich koordinovať, vzniká chaos. Výsledkom je frustrujúca realita: máme viac upozornení, ale menej užitočného kontextu pre akciu. Viditeľnosť sa stáva fragmentovanou a reakcia sa spomaľuje, čo presmeruje zdroje na riadenie inherentnej komplexnosti prostredia.
Aby toho nebolo málo, objavila sa umelá inteligencia, ktorá tento scenár urýchľuje. Na jednej strane kyberzločinci používajú umelú inteligenciu na vytváranie oveľa dôveryhodnejších a automatizovanejších phishingových kampaní. Na druhej strane spoločnosti očakávajú, že ich obrana bude reagovať rovnakou rýchlosťou. To vytvára dvojitý operačný tlak : hrozby, ktoré sa menia rýchlejšie, a očakávanie okamžitej reakcie, ktorú tradičný model nedokáže zvládnuť.

Smerom k stratégii zjednodušenia a škálovateľnosti
Riešením nie je kupovať viac softvéru, ale uprednostňovať bezpečnosť prostredníctvom zjednodušenia. Najodolnejšie spoločnosti sa rozhodujú konsolidovať svoje technológie na zjednotených platformách , čím znižujú počet dodávateľov, aby dáta plynule tokovali. To umožňuje riaditeľom CISO prehodnotiť svoje procesy, integrovať prístupy ako DevSecOps a SOAR na automatizáciu opakujúcich sa úloh a zamerať sa na strategické.
Na tejto ceste je prijatie modelu nulovej dôvery zásadné, ale nemalo by sa to robiť naraz. V ideálnom prípade by sa mal postupovať podľa fáz, aby sa predišlo nadmernému treniu v používateľskej skúsenosti alebo zahlteniu IT tímu. Pred spustením rozsiahlych technologických zmien ide o to, najprv pochopiť, ako používatelia pristupujú k systému a kde sa nachádzajú citlivé informácie.
Podniková architektúra: Ľudia, procesy a technológie
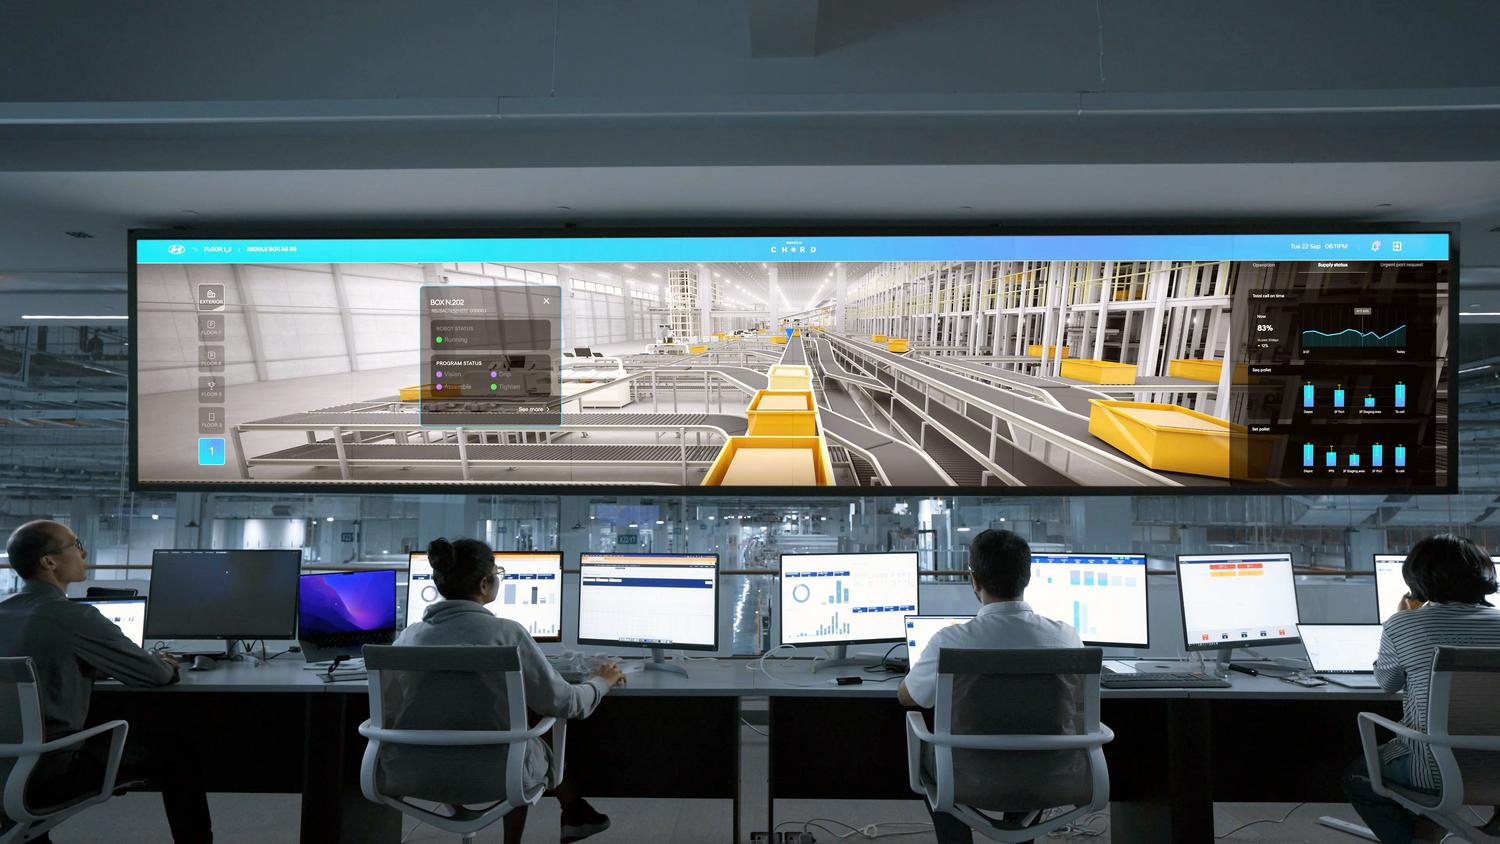
Kybernetickú bezpečnosť vo veľkých organizáciách treba chápať ako prebiehajúcu obchodnú funkciu, nie ako sériu technických záplat. Aby bol systém robustný, musia byť zosúladené tri piliere: technická infraštruktúra, riadenie a ľudská kultúra . Ak jeden z nich zlyhá, celá stratégia zlyhá, pretože samotná technológia nedokáže vyriešiť problémy organizačnej kultúry alebo nedostatok jasných procesov.

- Technológia a infraštruktúra: Zahŕňa všetko od správy identít (IAM/PAM) a rozšíreného objavovania (XDR) až po zabezpečenie prevádzkových technológií (OT) a zabezpečenú hranicu služieb (SASE).
- Procesy a riadenie: Definujte, kto je za čo zodpovedný, stanovte operačné a strategické kľúčové ukazovatele výkonnosti (KPI) a zabezpečte, aby bezpečnosť bola v súlade s predpismi, ako napríklad NIS2.
- Ľudia a kultúra: Zameriava sa na priebežné zvyšovanie povedomia a školenia založené na správaní, aby zamestnanec nebol slabým článkom.
Kľúčové úlohy a dôležitosť spravovaných služieb
Riadenie tohto komplexného systému si vyžaduje jasne definované úlohy. Od CISO, ktorý vedie stratégiu a prekladá technické riziká do ekonomických vyjadrení pre manažment, až po analytikov SOC, sieťových architektov a penetračných testerov – vrátane etických black hat hackerov . Každý z nich prispieva zásadnou súčasťou udržiavania ekosystému pod kontrolou.
Vzhľadom na ťažkosti s udržaním všetkých interných talentov sa mnohí rozhodujú pre hybridné modely s využitím poskytovateľov spravovaných služieb (MSP) . Nejde o vzdanie sa kontroly, ale skôr o inteligentný spôsob škálovania prevádzkovej kapacity. MSP dokáže absorbovať záťaž nepretržitého monitorovania a reakcie na incidenty, čo umožňuje internému tímu sústrediť sa na riadenie rizík a zosúladenie podnikania.

Sektorové rozdiely a špecifické výzvy
Nie všetky spoločnosti čelia rovnakým výzvam. Vo finančnom sektore sú dôvernosť a prísna auditovateľnosť prvoradé . Naopak, v energetickom sektore alebo sektore kritickej infraštruktúry je dostupnosť služieb prvoradá; tam je segmentácia siete OT nevyhnutná na zabránenie fyzickému výpadku prúdu v dôsledku digitálneho zlyhania.
Malé a stredné podniky s viacerými pobočkami sú obzvlášť zraniteľné kvôli kybernetickým útokom a hrozbám, ktoré ich najviac postihujú, ako aj kvôli rozptýleniu ich aktív. Pre nich je kľúčom zjednotenie bezpečnostných politík a používanie technológií, ako je SD-WAN, na bezpečné a efektívne prepojenie ich pobočiek, pričom sa vždy spoliehajú na technologických partnerov, ktorí zjednodušujú ich infraštruktúru.
Digitálna odolnosť dnes nezávisí od toho, koľko nástrojov máme nainštalovaných, ale od našej schopnosti ich udržateľne prevádzkovať. Dosiahnutie tejto rovnováhy zahŕňa prechod od modelu akumulácie ku modelu konsolidácie, kde technológia slúži jasným procesom a vyškolenému personálu. Iba zjednodušením operačného prostredia a zosúladením bezpečnosti s obchodnými cieľmi môžeme zabrániť tomu, aby sa samotná obrana stala najväčšou prekážkou ochrany organizácie.
