- Pusat Keselamatan QNAP memusatkan keselamatan NAS, menilai kerentanan dan berintegrasi dengan antivirus, Malware Remover dan QuFirewall.
- Pemantauan aktiviti fail membolehkan pengesanan corak ransomware biasa dan mencetuskan tindakan automatik.
- Langkah-langkah mitigasi termasuk mod baca sahaja, pengurusan snapshot pintar dan menjeda snapshot yang tercemar.
- Digabungkan dengan sandaran dan petikan pelbagai versi, ia menawarkan pertahanan yang mendalam terhadap serangan ransomware.
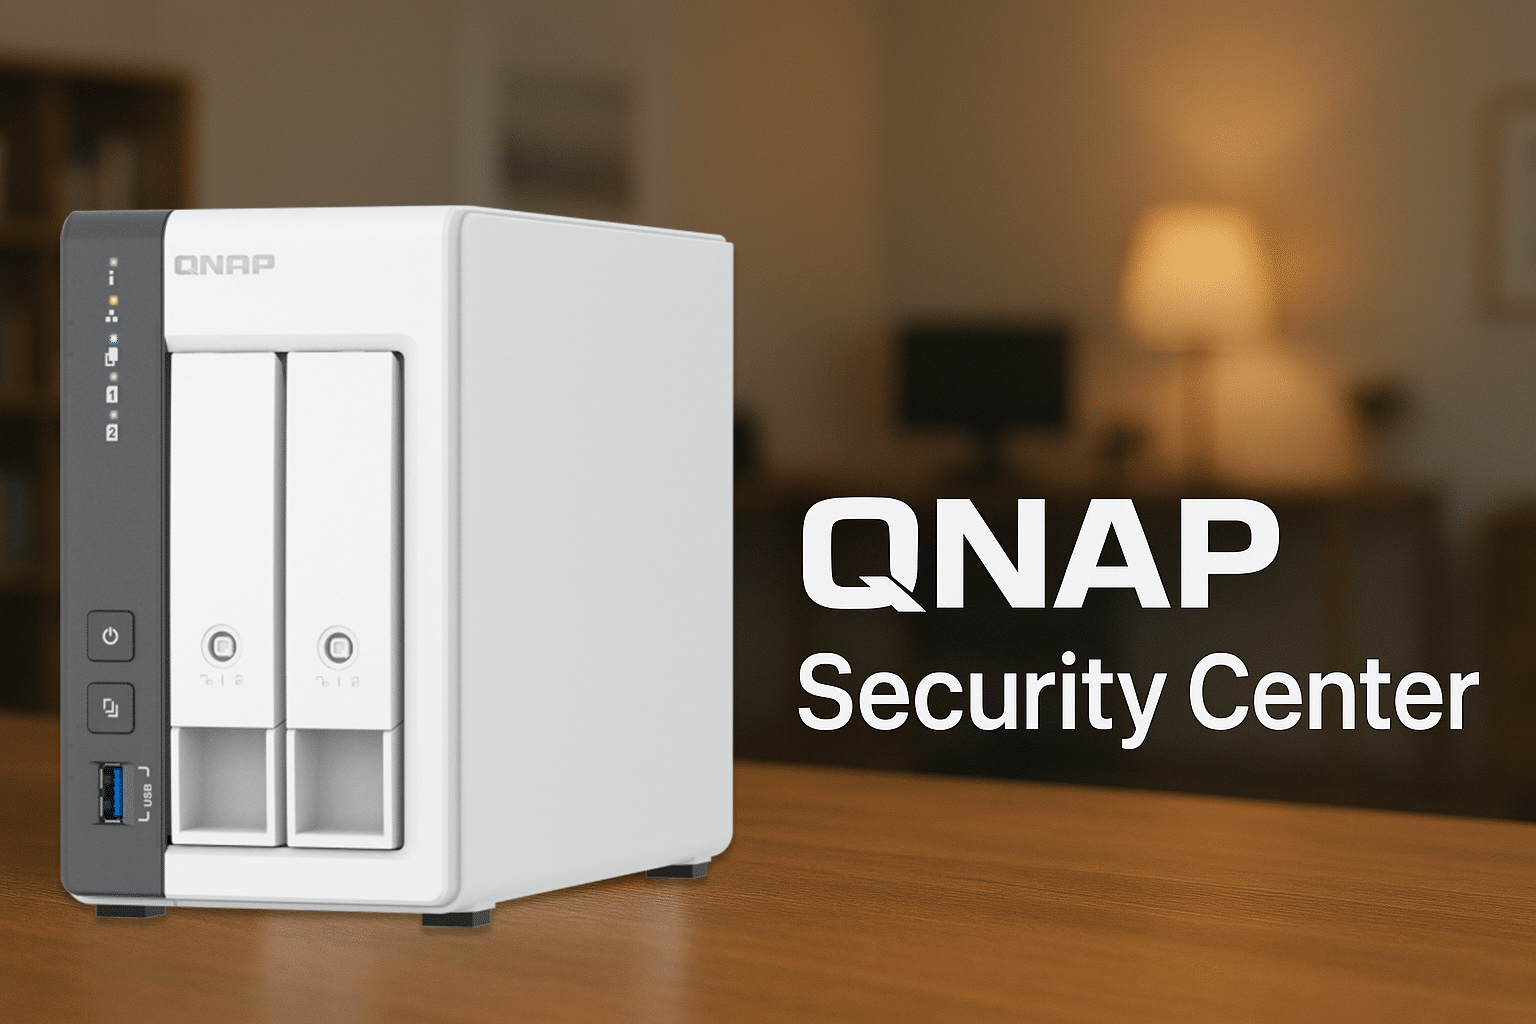
Jika anda mempunyai QNAP NAS di rumah atau di pejabat, anda sudah tahu ia hebat untuk memusatkan fail, sandaran dan perkhidmatan, tetapi ia juga boleh menjadi sasaran utama serangan ransomware dan jenis perisian hasad lain . Mujurlah, QNAP telah memperkukuhkan ekosistemnya dengan alat keselamatannya sendiri sejak sekian lama, dan salah satu yang paling menarik ialah Pusat Keselamatan.
Dalam baris berikut, kita akan melihat secara terperinci apa yang dilakukan oleh QNAP Security Center, bagaimana ia membantu mengurangkan ransomware dan ciri-ciri yang ditawarkannya untuk memantau NAS anda, memperkukuhkan konfigurasinya dan bertindak balas dengan cepat jika sesuatu yang luar biasa berlaku pada fail anda. Matlamatnya adalah untuk anda menyelesaikan artikel ini dengan memahami bukan sahaja apa itu, tetapi juga bagaimana ia disepadukan dengan snapshot, perisian antivirus dan amalan terbaik sandaran.
Apakah Pusat Keselamatan QNAP dan mengapa ia melangkaui sekadar antivirus yang mudah?
Pusat Keselamatan QNAP ialah aplikasi yang disepadukan dalam ekosistem wira QTS dan QuTS yang bertindak sebagai papan pemuka keselamatan siber pusat sebenar untuk NAS. Ia bukan sahaja mengimbas fail yang dijangkiti seperti antivirus tradisional; ia sentiasa memantau status sistem, konfigurasi dan aktiviti data.
Kita boleh katakan ia bertindak sebagai " antivirus NAS ", tetapi itu tidak mencukupi kerana fokusnya lebih luas: ia menganalisis kelemahan konfigurasi, menyelaras aplikasi keselamatan QNAP yang lain, menggunakan dasar automatik dan membimbing anda untuk memperkukuh perlindungan dalam persekitaran rumah dan perniagaan.
Salah satu ciri utamanya ialah pemantauan masa nyata aktiviti fail pada volum tertentu atau folder kongsi yang anda pilih, mencari corak tingkah laku yang tidak normal. Jika ia mengesan sesuatu yang menyerupai serangan penyulitan besar-besaran ransomware biasa, ia boleh bertindak balas serta-merta dengan menukar kebenaran, menjeda tugas atau menjana snapshot baharu.
Di samping itu, Pusat Keselamatan bergantung pada sistem dasar keselamatan yang telah ditetapkan (Asas, Pertengahan dan Lanjutan) yang direka untuk senario penggunaan yang berbeza dan membolehkan anda menjalankan imbasan manual atau berjadual NAS untuk mengetahui tetapan mana yang menjadikannya lebih terdedah daripada yang sepatutnya.
Semua ini dilengkapi dengan pemberitahuan dalam QTS itu sendiri, melalui e-mel atau pada peranti mudah alih anda , yang membolehkan anda mengetahui dengan cepat sebarang insiden keselamatan yang berkaitan. Ideanya adalah untuk meminimumkan masa reaksi terhadap ancaman, yang mana banyak serangan ransomware menjadi benar-benar bencana.
Ciri-ciri utama Pusat Keselamatan untuk melindungi NAS
Dalam penggunaan seharian, aplikasi ini disusun kepada beberapa modul yang merangkumi komponen penting strategi keselamatan QNAP NAS . Ia bukan aplikasi terpencil, tetapi sebaliknya pusat kawalan yang mengatur pelbagai alat dan kawalan.
Di satu pihak, kita mempunyai bahagian Pemeriksaan Keselamatan , yang menjalankan analisis keselamatan komprehensif NAS anda, menilai konfigurasi, port, perkhidmatan aktif dan parameter lain yang boleh menimbulkan risiko. Dari situ, ia menjana skor purata yang meringkaskan tahap kerentanan sistem anda.
Apa yang menarik tentang analisis ini ialah, selain memaparkan senarai faktor risiko, ia menyediakan pautan terus ke bahagian konfigurasi khusus untuk setiap isu. Dengan cara ini, anda tidak perlu menavigasi menu QTS secara membuta tuli; anda hanya perlu klik dan terus ke melumpuhkan port, menukar tetapan pemberitahuan atau mengeraskan dasar.
Sebaliknya, Pusat Keselamatan berintegrasi dengan aplikasi keselamatan QNAP lain seperti perisian antivirus (contohnya, McAfee atau aplikasi lain yang tersedia dalam Pusat Aplikasi), Penghilang Perisian Hasad dan QuFirewall. Dengan cara ini, ia merangkumi keseluruhan kitaran keselamatan: pengesanan kerentanan, pengenalpastian perisian hasad, penyingkiran dan penapisan trafik rangkaian yang mencurigakan.
Integrasi ini bermakna anda boleh mengawal perlindungan fail, keselamatan rangkaian dan pembersihan sistem daripada satu antara muka , tanpa perlu menavigasi setiap aplikasi secara individu. Dan jika sesuatu berlaku atau ancaman dikesan, Pusat Keselamatan itu sendiri akan menyelaraskan respons dan memaparkan ringkasan untuk anda.
Keperluan, pemasangan dan persediaan awal dalam QTS / QuTS hero
Sebelum membuat sebarang perubahan, anda mesti memastikan sistem anda memenuhi keperluan minimum untuk Pusat Keselamatan . QNAP telah menghubungkan versi terkini aplikasi dengan versi sistem pengendalian moden untuk memanfaatkan sepenuhnya ciri keselamatannya.
Untuk memasang Pusat Keselamatan versi 3.0.x atau lebih tinggi, NAS anda mesti menjalankan QTS 5.2.0 atau lebih baharu, QuTS hero h5.2.0 atau lebih baharu, atau QuTScloud c5.2.0 atau lebih baharu . Ia tersedia merentasi ketiga-tiga cabang sistem QNAP, jadi ia meliputi kedua-dua peralatan fizikal dan penggunaan awan.
Pemasangannya mudah: akses Pusat Aplikasi QTS , cari “Pusat Keselamatan” dan klik pasang. Jika NAS anda mempunyai lebih daripada satu kolam storan, sistem akan meminta anda memilih ruang di mana anda ingin memasang aplikasi tersebut.
Adalah penting untuk memastikan jumlah storan dan folder kongsi telah dikonfigurasikan sebelum masuk ke bahagian keselamatan, kerana sebahagian besar fungsi pemantauan dan mitigasi ransomware adalah berdasarkan tepat pada jumlah tersebut.
Setelah pemasangan selesai, apabila anda membuka Pusat Keselamatan buat kali pertama, wizard akan muncul meminta anda memilih dasar keselamatan awal . Pilihan ini menentukan tahap ketegasan semakan dan sekatan yang akan dikenakan oleh sistem.
Dasar Keselamatan: Asas, Pertengahan dan Lanjutan
Pusat Keselamatan menawarkan tiga profil sedia untuk digunakan yang merangkumi senario penggunaan QNAP NAS yang paling biasa, daripada persekitaran domestik hinggalah persekitaran perniagaan yang mencabar, dengan kemungkinan untuk turut mencipta dasar tersuai.
Pilihan Dasar Asas direka untuk NAS yang terletak pada rangkaian dalaman tanpa perkhidmatan yang terdedah secara langsung ke internet. Ia sesuai untuk kegunaan storan mudah di rumah atau pejabat kecil di mana peranti tidak boleh diakses dari luar rangkaian tempatan.
Mod Dasar Pertengahan biasanya merupakan pilihan logik untuk kebanyakan pengguna rumah yang lebih maju, kerana ia membolehkan NAS diakses dari jauh melalui myQNAPcloud, perkhidmatan multimedia, pelayan web dan elemen lain yang memerlukan pembukaan port ke Internet.
Sebaliknya, Advanced Policy mengetatkan konfigurasi dengan ketara dan boleh mengehadkan fungsi rangkaian tertentu untuk mengutamakan keselamatan. Ia ditujukan kepada persekitaran korporat atau pengguna yang lebih suka mengorbankan beberapa kemudahan sebagai pertukaran untuk tahap perlindungan yang lebih tinggi.
Jika tiada satu pun daripada tiga pilihan ini yang sesuai dengan senario anda, anda sentiasa boleh mencipta dasar tersuai , di mana anda mendayakan atau melumpuhkan peraturan tertentu mengikut keperluan anda. Ini membolehkan penalaan halus, contohnya, memastikan port tertentu terbuka kerana anda tahu apa yang anda lakukan, sambil menyekat port lain yang tidak penting.
Walau apa pun, Pusat Keselamatan bukan sahaja mengeluarkan amaran generik; apabila ia menemui elemen yang tidak mematuhi dasar yang dipilih, ia menunjukkan butiran risiko dan laluan langsung untuk membetulkannya . Dengan cara ini, anda boleh memutuskan sama ada untuk menerima pendedahan tersebut atau menukar tetapan agar selaras dengan dasar yang ditetapkan.
Pemeriksaan Keselamatan: Analisis Kerentanan dan Pemulihan
Modul Pemeriksaan Keselamatan bertanggungjawab untuk menyemak kesihatan keseluruhan NAS. Apabila anda menjalankan imbasan, sama ada secara manual atau secara pengaturcaraan, sistem akan mengimbas pelbagai parameter: perkhidmatan aktif, port, pilihan rangkaian, akaun, pemberitahuan dan aspek keselamatan yang lain.
Pada akhir imbasan, alat tersebut memaparkan skor keselamatan keseluruhan , yang berfungsi sebagai penunjuk pantas tentang sejauh mana (atau buruknya) NAS dilindungi pada masa ini. Di samping skor ini, semua elemen yang dianggap berisiko disenaraikan dan disusun supaya anda boleh menyemaknya satu persatu.
Setiap item dalam senarai merangkumi penerangan ringkas tentang masalah dan cadangan khusus : menukar port lalai, mendayakan pemberitahuan, menyekat perkhidmatan, melaraskan kebenaran, dsb. Dalam banyak kes, Pusat Keselamatan menyediakan butang atau pautan yang membawa anda terus ke tetapan yang sepadan dalam QTS.
Terdapat situasi di mana anda boleh memilih untuk mengekalkan tetapan "tidak selamat" secara sedar. Contohnya, anda mungkin lebih suka menggunakan port HTTP tertentu, melumpuhkan pemberitahuan atau mendedahkan perkhidmatan tertentu kerana anda memerlukannya. Pusat Keselamatan membolehkan anda menanda beberapa gesaan ini sebagai boleh diterima , jadi ia tidak sentiasa mengingatkan anda tentang sesuatu yang telah anda pertimbangkan.
Kuasa Pemeriksaan Keselamatan terletak pada keupayaannya untuk bertindak sebagai audit tetap NAS anda , sesuatu yang ramai orang tidak akan lakukan secara manual. Dengan penjadualan yang kerap, anda boleh memantau kesihatan keselamatan peranti anda dengan mudah dan mengesan amalan buruk sebelum ia menjadi masalah sebenar.
Integrasi dengan antivirus, Penghilang Perisian Hasad dan QuFirewall
Selain analisis konfigurasi, Pusat Keselamatan bergantung pada aplikasi khusus untuk merangkumi aspek keselamatan siber yang lain, mengintegrasikan semuanya ke dalam antara muka tunggal untuk memudahkan pengurusan NAS harian.
Dalam bahagian antivirus, sistem ini membolehkan anda menyambung ke penyelesaian yang tersedia pada QTS , seperti McAfee atau enjin lain yang ditawarkan oleh QNAP dalam gedung aplikasinya. Program antivirus ini mengendalikan pengimbasan fail dan, dalam beberapa kes, turut mengisi pangkalan data perisian hasad yang digunakan oleh sistem.
Komponen Penghilang Perisian Hasad merupakan satu lagi tonggak penting kerana ia bertanggungjawab untuk mengesan dan mengalih keluar perisian hasad yang diketahui yang mungkin telah menyusup masuk ke dalam NAS. Pusat Keselamatan menyelaras penggunaan alat ini, menjadualkan imbasan atau bertindak balas terhadap peristiwa yang mencetuskan pemeriksaan yang lebih mendalam.
QuFirewall bertindak sebagai tembok api rangkaian bersepadu, menapis sambungan masuk dan keluar berdasarkan peraturan dan profil. Dari Pusat Keselamatan, anda boleh melihat status tembok api, menggunakan konfigurasi tertentu dan memastikan tiada port yang terdedah kepada internet secara tidak perlu.
Pendekatan "pertahanan mendalam" ini membolehkan NAS menggabungkan penilaian kerentanan, pengesanan dan penyingkiran perisian hasad, dan penapisan trafik dalam lapisan, sekali gus mengurangkan risiko kegagalan dalam salah satu daripadanya akan menyebabkan sistem terdedah sepenuhnya kepada serangan.
Pemantauan aktiviti fail yang luar biasa untuk mengurangkan ransomware
Ciri yang paling menarik perhatian kebelakangan ini ialah pemantauan aktiviti fail , yang direka khusus untuk mengesan tingkah laku ransomware biasa dan mengautomasikan langkah pembendungan. Ini merupakan ciri yang telah dikembangkan oleh QNAP dan kini dalam versi beta, tersedia dari QTS versi 5.2 dan QuTS hero dan seterusnya.
Daripada modul ini, anda boleh memilih jilid dan folder kongsi tertentu sebagai "sumber pemantauan." Pada masa ini, sistem ini menyokong maksimum 20 sumber pada satu masa, yang biasanya lebih daripada cukup untuk menampung lokasi yang benar-benar kritikal pada NAS anda.
Sebaik sahaja pemantauan diaktifkan pada sesuatu volum, Pusat Keselamatan memerlukan kira-kira tujuh hari pemerhatian untuk mempelajari corak aktiviti biasa pada set data tersebut. Dalam tempoh tersebut, ia membina garis dasar yang membolehkannya membezakan antara penggunaan biasa (sandaran, penyegerakan berjadual, penyuntingan fail) dan lonjakan anomali dalam perubahan yang menunjukkan penyulitan besar-besaran.
Antara muka memaparkan graf aktiviti yang mencerminkan jumlah pengubahsuaian fail dari semasa ke semasa. Berdasarkan garis dasar ini, ambang amaran ditakrifkan: ambang sederhana dan ambang tinggi. Apabila bilangan perubahan melebihi salah satu ambang ini, sistem boleh mencetuskan pelbagai amaran dan tindakan.
Jenis amaran pertama adalah berdasarkan bilangan perubahan di atas ambang purata , yang biasanya menunjukkan sesuatu yang luar biasa tetapi tidak semestinya bencana. Amaran kedua dicetuskan apabila aktiviti melebihi ambang tinggi , yang biasanya merupakan tanda yang sangat jelas bahawa ada sesuatu yang salah secara serius, seperti serangan ransomware atau skrip yang tidak disengajakan.
Tindakan automatik: baca sahaja, petikan gambar dan jeda petikan gambar
Keindahan pemantauan ini bukan sahaja terletak pada pengesanan ancaman yang berpotensi, tetapi juga pada hakikat bahawa Pusat Keselamatan boleh bertindak secara automatik sebaik sahaja ia mengenal pasti aktiviti anomali , sekali gus mengurangkan masa ransomware boleh mendatangkan malapetaka.
Bagi setiap ambang (sederhana dan tinggi), anda boleh mengkonfigurasi satu set tindakan automatik daripada pilihan "Pilih tindakan". Tindakan ini dikenakan pada volum atau folder yang terjejas sebaik sahaja amaran dicetuskan, tanpa memerlukan campur tangan manual.
Salah satu langkah yang ada ialah menjeda snapshot yang dijadualkan . Walaupun ia mungkin kelihatan berlawanan dengan intuisi, ia masuk akal: jika sesuatu jilid telah dijangkiti atau disulitkan, meneruskan menjana snapshot data yang rosak hanya akan merumitkan pemulihan kemudian dan menggunakan ruang pada salinan yang tidak berguna.
Satu lagi tindakan penting ialah menukar kelantangan atau folder kepada mod baca sahaja . Ini menyekat penulisan pada data, menghalang ransomware daripada terus menyulitkan fail atau mengubah suai kandungannya. Ia merupakan cara yang agak langsung untuk menghentikan penyebaran kerosakan.
Pilihan utama ketiga adalah untuk mencipta snapshot baharu pada masa amaran . Snapshot ini bertindak sebagai titik pemulihan segera, yang dalam banyak kes adalah kunci untuk memulihkan keadaan sebelum serangan atau operasi yang rosak yang mencetuskan lata perubahan.
Dalam pilihan lanjutan, anda juga boleh memilih direktori tertentu dalam volum dan menggunakan peraturan pemantauan dan mitigasi yang sama hanya pada folder tersebut. Ini berguna jika anda mempunyai kawasan NAS dengan aktiviti sah yang tinggi (seperti sandaran harian) dan kawasan lain yang lebih sensitif di mana sebarang perubahan mendadak mencurigakan.
Perlu diingatkan bahawa ciri ini masih dalam versi beta , jadi QNAP sedang terus memperhalusinya. Untuk mengaksesnya, anda mungkin perlu menyertai program beta pengeluar dan memastikan NAS anda dikemas kini kepada versi minimum QTS atau QuTS Hero yang diperlukan.
Pemberitahuan keselamatan dan pengurusan amaran
Mengesan ancaman memang bagus, tetapi ia tidak begitu berguna jika pentadbir tidak menyedarinya. Itulah sebabnya Pusat Keselamatan mempunyai sistem pemberitahuan komprehensif yang disepadukan dengan pusat amaran QTS dan kaedah luaran seperti e-mel dan aplikasi mudah alih.
Daripada menu pemberitahuan, anda boleh memilih jenis peristiwa yang anda ingin jana makluman: keputusan analisis keselamatan , pengesanan aktiviti fail yang luar biasa, perubahan dasar, penemuan perisian hasad atau insiden tembok api, antara lain.
QNAP mengesyorkan, sekurang-kurangnya, untuk memastikan amaran keselamatan penting diaktifkan dalam NAS itu sendiri , supaya jika anda sekali-sekala mengakses antara muka web, anda boleh melihat dengan cepat jika terdapat apa-apa yang belum selesai. Selain itu, adalah sangat dinasihatkan untuk mengkonfigurasi pemberitahuan e-mel atau mudah alih agar sentiasa dimaklumkan walaupun anda tidak berada di hadapan panel kawalan.
Dalam banyak senario, terutamanya dalam syarikat atau PKS, adalah berguna untuk menentukan alamat e-mel kongsi untuk insiden IT, tempat semua pemberitahuan ini tiba, supaya ia tidak bergantung pada seorang pengguna atau pentadbir untuk ditangani.
Keupayaan untuk menerima makluman "semasa dalam perjalanan" ini sangat sesuai digabungkan dengan langkah-langkah mitigasi automatik . Walaupun NAS telah meletakkan volum dalam mod baca sahaja atau snapshot yang dijeda sendiri, anda akan menerima pemberitahuan dan boleh log masuk untuk menyemak apa yang berlaku dan bagaimana anda ingin meneruskan pemulihan.
Sandaran, petikan dan amalan terbaik terhadap ransomware
Walau betapa hebatnya Pusat Keselamatan, ia tidak akan dapat menggantikan strategi sandaran yang kukuh . QNAP menegaskan bahawa perisai utama terhadap ransomware dan perisian hasad kekal sebagai penggunaan yang bertanggungjawab (tidak membuka e-mel yang mencurigakan, mengelakkan laman web yang meragukan, mengemas kini perisian) dan, yang paling penting, mempunyai sandaran yang betul.
Peranti QNAP NAS memudahkan tugas ini dengan ketara, kerana ia boleh digunakan sebagai penyelesaian sandaran dan pemulihan berpusat untuk fail dan data daripada komputer yang berbeza. Sistem pengendalian QTS berasaskan Linux pada amnya kurang disasarkan oleh banyak serangan besar-besaran yang ditujukan kepada Windows, walaupun itu bukan alasan untuk leka.
Salah satu kekuatan QNAP ialah sokongan asalnya untuk snapshot kelantangan dan LUN . Snapshot ini berfungsi sebagai titik masa untuk sistem fail, diuruskan secara berasingan dan membolehkan pemulihan pantas versi data sebelumnya, walaupun ransomware telah menyulitkan keseluruhan folder.
Selepas menyediakan sandaran tetap anda, sangat disyorkan untuk menggunakan aplikasi Storan & Gambaran Ringkas untuk membuat pelan gambaran ringkas berbilang versi. Gambaran ringkas ini ringan, menggunakan ruang yang kurang daripada yang anda sangkakan dan boleh direplikasi ke QNAP NAS lain atau peranti lain untuk perlindungan berlebihan.
Perlu diingat bahawa bilangan maksimum snapshot yang boleh anda simpan bergantung pada model NAS anda dan jumlah storan yang dipasang. QNAP mendokumenkan batasan ini dalam panduan Volume dan LUN Snapshots, jadi adalah wajar untuk menyemak maklumat tersebut untuk melaraskan strategi sandaran anda.
Menggabungkan semua ini dengan pemantauan aktiviti fail dalam Pusat Keselamatan memberikan anda pendekatan yang agak mantap: di satu pihak, anda cuba mencegah dan mengurangkan serangan yang berterusan; di pihak yang lain, anda mempunyai versi data anda yang terdahulu yang sedia untuk dipulihkan jika penyulitan telah menyebabkan kerosakan sebelum sistem dapat bertindak balas.
Apabila keseluruhan suit dikonfigurasikan dengan betul (dasar keselamatan, antivirus, Penghilang Perisian Hasad, QuFirewall, pemantauan aktiviti dan snapshot), QNAP NAS bertukar daripada repositori fail mudah kepada platform storan dengan pelbagai lapisan pertahanan , jauh lebih bersedia untuk menangani landskap ancaman semasa.
Dengan semua bahagian ini berfungsi bersama, Pusat Keselamatan ditubuhkan sebagai otak keselamatan dalam peranti QNAP NAS , yang mampu menilai konfigurasi, memantau tingkah laku fail, menyelaras antivirus dan tembok api, dan bertindak balas secara automatik terhadap tanda-tanda ransomware. Jika anda menambah disiplin sandaran yang baik dengan snapshot dan sandaran luaran, risiko kehilangan data penting berkurangan dengan ketara, walaupun ia tidak akan hilang sepenuhnya.
