- LAN yang direka bentuk dengan baik menggabungkan kabel, Wi-Fi, suis, penghala dan VLAN untuk mengoptimumkan prestasi dan keselamatan.
- Ancaman utama dalam rangkaian LAN adalah berdasarkan perisian hasad, pengintipan, spoofing DNS dan akses tanpa kebenaran.
- VLAN, tembok api dalaman, penyulitan dan sistem IDS/IPS seperti Suricata adalah penting untuk menyegmentasikan dan memantau rangkaian.
- Keselamatan LAN dilengkapi dengan kemas kini, sandaran dan latihan pekerja yang berterusan.

LAN syarikat anda telah menjadi sistem saraf seluruh perniagaan anda : ia membawa data pelanggan, akses kepada aplikasi kritikal, komunikasi dalaman dan juga trafik peranti IoT. Jika ia gagal atau terjejas, bukan sahaja produktiviti akan terhenti, malah kesinambungan syarikat juga akan terjejas.
Memaksimumkan keselamatan syarikat anda dengan rangkaian LAN bukan lagi sekadar pilihan "untuk syarikat besar ," tetapi satu keperluan sebenar untuk PKS dan organisasi dari semua saiz. Daripada pengkabelan dan topologi kepada VLAN, IDS/IPS, tembok api dan latihan pekerja, semuanya menyumbang kepada pembinaan infrastruktur yang pantas, stabil dan sangat selamat.
Apakah rangkaian LAN dan mengapa ia begitu penting dalam perniagaan?
LAN (Rangkaian Kawasan Setempat) ialah rangkaian yang menghubungkan komputer dalam ruang fizikal yang terhad , seperti pejabat, kilang, bangunan atau kampus kecil. Fungsi utamanya adalah untuk membolehkan komputer, pelayan, pencetak, telefon IP dan peranti lain bertukar data dan berkongsi sumber dengan cepat dan terkawal.
Dalam kebanyakan persekitaran perniagaan semasa, LAN menggabungkan sambungan Ethernet berwayar dan pautan Wi-Fi , membentuk rangkaian komunikasi dalaman di mana stesen kerja, pelayan fail, aplikasi tempatan, telefoni IP, kamera pengawasan video, titik akses tanpa wayar dan peningkatan bilangan peranti IoT wujud bersama.
LAN moden biasanya berkongsi satu titik masuk ke Internet (melalui penghala atau tembok api perimeter), jadi semua trafik korporat tertumpu pada struktur pusat tersebut: jika direka bentuk dengan baik, ia merupakan titik kawalan yang hebat; jika diabaikan, ia merupakan pintu masuk yang besar untuk penyerang.
Di samping itu, banyak syarikat menggunakan beberapa LAN logik dalam infrastruktur fizikal yang sama , memisahkan, contohnya, rangkaian pengurusan, rangkaian tetamu, rangkaian pengeluaran atau rangkaian peranti IoT menggunakan VLAN dan segmentasi lanjutan untuk meningkatkan keselamatan dan prestasi.
Cara LAN berfungsi: lapisan fizikal, logik dan aliran data
Operasi LAN menggabungkan elemen fizikal (kabel, suis, penghala) dan elemen logik (protokol, alamat IP, VLAN) yang bekerjasama untuk memastikan paket data bergerak secara teratur antara peranti yang berbeza.
Setiap peranti yang menyertai LAN mempunyai kad antara muka rangkaian (fizikal atau maya) dengan alamat MAC unik dan alamat IP yang diberikan secara manual atau melalui pelayan DHCP. Alamat MAC mengenal pasti peranti secara kekal, manakala alamat IP membolehkan komunikasi penghalaan dan logik.
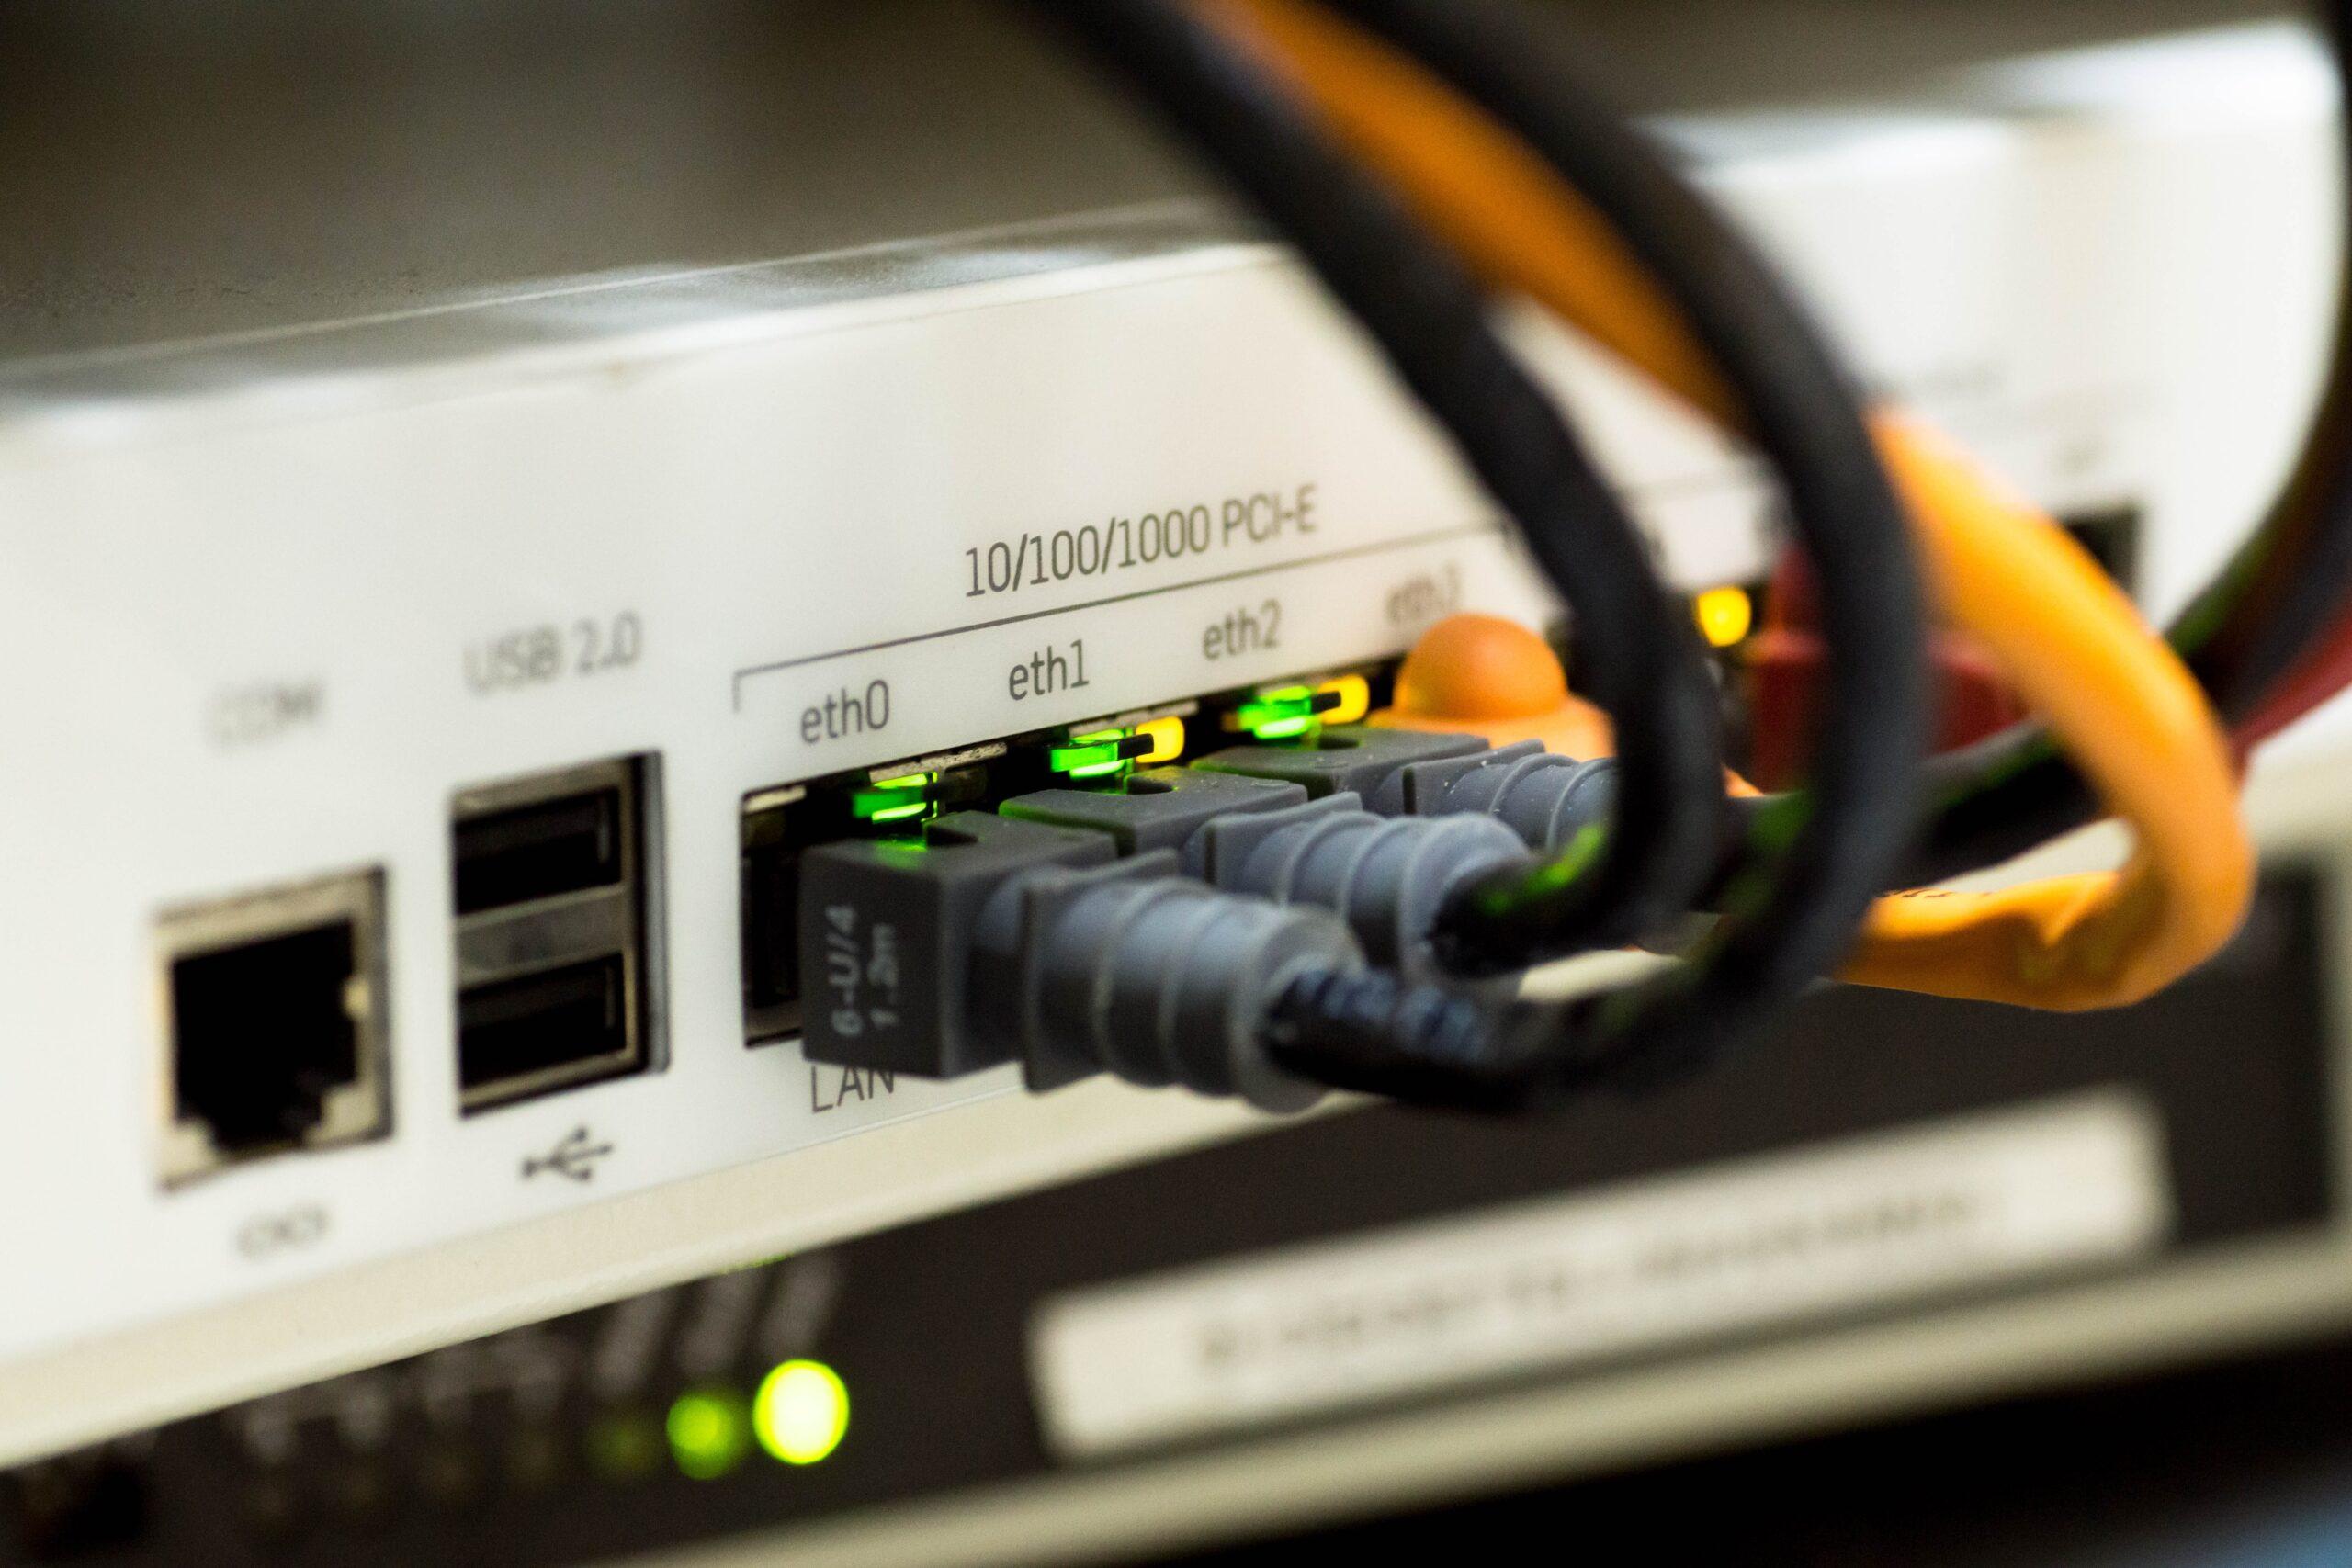
Suis bertanggungjawab untuk menerima paket dan menghantarnya hanya melalui port yang diperlukan , sekali gus menghalang seluruh rangkaian daripada dibanjiri trafik yang tidak perlu. Untuk melakukan ini, mereka mempelajari alamat MAC yang berada di sebalik setiap port dan menyelenggara jadual dalaman yang membolehkan mereka menghalakan trafik dengan cekap.
Penghala atau tembok api perimeter terletak di titik di mana LAN bersambung ke rangkaian lain (biasanya Internet atau WAN korporat). Peranti ini menterjemah alamat, menguatkuasakan dasar keselamatan, menghalakan paket keluar dan, dalam banyak kes, menapis kandungan atau melakukan pemeriksaan trafik yang mendalam.
Keseluruhan aliran ini bergantung pada protokol piawai (TCP/IP, ARP, DHCP, DNS, antara lain) dan pada sistem pengendalian peranti, yang mengurus susunan rangkaian dan mengawal cara sambungan diwujudkan, sesi disahkan dan ralat dikendalikan.
Komponen utama LAN yang selamat
Agar LAN boleh dipercayai, pantas dan selamat, tidak mencukupi untuk "menyambungkan semuanya ke penghala yang sama" ; adalah perlu untuk menggabungkan pelbagai jenis perkakasan khusus dengan betul dan melindunginya dengan konfigurasi yang sesuai.
Antara elemen yang paling biasa dalam infrastruktur LAN korporat yang kami dapati :
- PenghalaMereka menghubungkan LAN dengan Internet atau LAN atau WAN lain, mengurus jadual penghalaan, NAT, dasar tembok api asas dan, dalam banyak kes, VPN.
- Suis terurusSuis yang menghubungkan berbilang peranti dalam LAN, membolehkan anda mencipta VLAN, menggunakan QoS, mengawal port dan memantau trafik.
- Kabel Ethernet (kuprum atau gentian)Ia mengangkut maklumat pada kelajuan tinggi dan, dalam kes tembaga dengan PoE, boleh membekalkan kuasa kepada titik akses Wi-Fi, kamera IP atau telefon VoIP.
- Kad Antara Muka Rangkaian (NIC)Diintegrasikan ke dalam PC, pelayan atau peranti, ia mentafsir dan menjana paket data yang beredar melalui rangkaian.
- Titik Akses Tanpa Wayar (WAP)Ia menawarkan sambungan Wi-Fi dan bertindak sebagai jambatan antara dunia tanpa wayar dan rangkaian berwayar.
- FirewallMereka menapis trafik antara segmen rangkaian yang berbeza atau antara LAN dan Internet, menyekat akses tanpa kebenaran dan serangan yang diketahui.
- IDS/IPS dan sistem pemantauanMereka memantau trafik untuk corak anomali, percubaan pencerobohan atau perisian hasad, menjana amaran dan juga memutuskan sambungan berniat jahat.
Sesetengah seni bina juga menggunakan jambatan, pengulang isyarat dan sistem pengurusan infrastruktur automatik untuk meluaskan liputan, segmen yang lebih baik atau mempunyai keterlihatan masa nyata ke dalam status semua pautan fizikal.
Jenis-jenis rangkaian LAN dan perbandingan dengan WAN, MAN dan PAN
LAN boleh dikelaskan mengikut jenis medium, topologi atau model sambungan , dan adalah penting untuk memahami perbezaan ini bagi mereka bentuk rangkaian yang disesuaikan dengan keperluan setiap syarikat.
Berdasarkan jenis kabel, kami membezakan terutamanya antara LAN berwayar dan tanpa wayar . LAN berwayar menggunakan kuprum atau gentian optik, yang menawarkan kelajuan yang lebih tinggi dan kependaman yang lebih rendah; LAN tanpa wayar (WLAN) menggunakan Wi-Fi mengikut piawaian IEEE 802.11 untuk menyediakan pengguna dengan mobiliti yang lengkap.
Jika kita melihat bagaimana pautan fizikal disusun, kita dapat melihat topologi seperti bintang, cincin, bas atau pokok . Dalam amalan semasa, topologi bintang (dengan suis sebagai nod pusat) dan varian jenis pokok hierarki adalah dominan dalam persekitaran korporat.
Berkenaan model sambungan, LAN klien-pelayan dan LAN rakan-ke-rakan (P2P) wujud bersama . Yang pertama hampir selalu digunakan dalam perniagaan, dengan satu atau lebih pelayan yang memusatkan perkhidmatan dan dasar; yang kedua lebih tipikal untuk persekitaran rumah yang mudah.
LAN berbeza daripada rangkaian lain dari segi skop fizikalnya : WAN (Rangkaian Kawasan Luas) menghubungkan pelbagai LAN merentasi sesebuah negara atau benua, biasanya disokong oleh pautan pembawa dan teknologi jarak jauh, manakala MAN (Rangkaian Kawasan Metropolitan) meliputi bandar atau kawasan metropolitan. Di hujung spektrum yang bertentangan, PAN (Rangkaian Kawasan Peribadi) mengumpulkan peranti peribadi dalam jarak beberapa meter, seperti fon kepala Bluetooth atau sambungan antara komputer riba dan telefon bimbit.
VLAN dan segmentasi: asas keselamatan dalam LAN moden
Salah satu alat paling ampuh untuk mengukuhkan keselamatan dan kecekapan LAN ialah VLAN (Rangkaian Kawasan Setempat Maya) , yang membolehkan penciptaan rangkaian logik bebas pada infrastruktur fizikal yang sama.
Daripada mempunyai rangkaian rata tunggal di mana semua orang boleh melihat orang lain , VLAN mengasingkan trafik mengikut jabatan, fungsi atau tahap kepercayaan: pentadbiran, tetamu, IoT, suara, pengeluaran, pembangunan dan sebagainya. Setiap kumpulan diasingkan dan hanya berkomunikasi dengan orang lain melalui peraturan yang dikawal ketat.
Secara teknikalnya, VLAN bergantung pada piawaian IEEE 802.1Q, yang menambah tag pada setiap bingkai Ethernet yang menunjukkan VLAN mana ia dimiliki. Suis terurus membaca tag ini dan menghantar trafik hanya melalui port yang berkaitan dengan rangkaian maya tersebut.
Terdapat VLAN statik, di mana keahlian ditentukan oleh port suis, dan VLAN dinamik , di mana tugasan bergantung pada parameter seperti alamat MAC, protokol, atau pengesahan pengguna dalam direktori korporat.
Segmentasi VLAN mengurangkan trafik siaran, meningkatkan prestasi dan mengehadkan pergerakan sisi penyerang . Jika sistem terjejas, kerosakan akan lebih terkawal dan kemungkinan ransomware merebak ke pelayan kritikal atau sistem kewangan berkurangan secara drastik.
Ancaman utama kepada LAN korporat
Hanya kerana LAN bersifat "dalaman" tidak bermakna ia selamat . Banyak ancaman, yang diterangkan dalam panduan kami tentang serangan dan ancaman keselamatan siber , mengeksploitasi kerentanan dalam rangkaian tempatan itu sendiri, menggabungkan ralat manusia, konfigurasi yang lemah dan peranti yang tidak dilindungi.
Antara jenis serangan yang paling biasa terhadap rangkaian LAN yang kami dapati :
- Perisian hasad dan tebusan: kod berniat jahat yang diperkenalkan melalui e-mel pancingan data, muat turun atau peranti USB, menyulitkan data atau merosakkan sistem dan merebak ke seluruh LAN.
- Mendengar aktif (menghidu dan mengintai): menangkap trafik rangkaian untuk mencuri kelayakan, mengintip komunikasi atau bersedia untuk serangan berikutnya.
- Penipuan DNS (keracunan DNS): manipulasi respons DNS untuk mengalihkan pengguna ke tapak palsu dan mencuri data log masuk atau perbankan.
- Pengubahsuaian dan pengubahan data: pengubahan pangkalan data, fail atau rekod perakaunan yang disengajakan, dengan kesan ekonomi atau perundangan yang berbangkit.
- Kecurian identiti dan akses tanpa kebenaran: penggunaan kelayakan yang dicuri atau kata laluan yang lemah untuk mendapatkan akses kepada sistem dalaman seolah-olah seseorang itu pekerja yang sah.
Kebanyakan serangan ini bergantung pada fasa peninjauan atau pengimbasan rangkaian sebelum ini , di mana penyerang mengenal pasti port mana yang terbuka, perkhidmatan apa yang berjalan pada setiap mesin dan kelemahan apa yang boleh dieksploitasi kemudian.
Walaupun teknik yang kelihatan pasif, seperti menghidu trafik atau menggunakan sniffer pada port cermin suis , boleh memberikan penceroboh pandangan yang sangat terperinci tentang cara data bergerak, siapa yang bercakap dengan siapa dan protokol mana yang salah konfigurasi.
IDS/IPS dalam LAN: contoh praktikal dengan Suricata dan MikroTik
Untuk meningkatkan keselamatan, banyak syarikat melaksanakan sistem pengesanan dan pencegahan pencerobohan (IDS/IPS) dalam LAN itu sendiri , yang mampu menganalisis trafik secara mendalam dan mencari aktiviti yang mencurigakan.
Suricata ialah salah satu enjin IDS/IPS sumber terbuka yang paling berkuasa dan digunakan secara meluas . Dibangunkan oleh OISF, ia boleh beroperasi dalam mod pengesanan, pencegahan, pemantauan keselamatan rangkaian (NSM) dan analisis trafik luar talian, memeriksa pengepala paket dan muatan dengan peraturan yang sangat canggih.
Satu senario yang sangat berkesan melibatkan penggabungan penghala MikroTik dengan mesin maya Debian yang menjalankan Suricata . Penghala mengurus trafik rangkaian tempatan dan menyalin atau mengalihkan aliran yang kita minati ke antara muka VM, di mana Suricata memeriksanya.
Seni bina ini boleh beroperasi dalam mod IDS (pemantauan dan amaran sahaja) atau mod IPS (juga bertindak pada trafik berniat jahat) . Topologi biasa adalah seperti: Internet ↔ RouterOS ↔ Hypervisor ↔ Jambatan Linux ↔ VM dengan Suricata, di mana antara muka analisis diletakkan dalam mod promiscuous untuk melihat semua trafik.
Di MikroTik, kami mempunyai dua pilihan untuk menghantar trafik ke Suricata :
- Pencerminan pelabuhan: trafik diklon dari satu antara muka ke antara muka yang lain di mana Suricata VM disambungkan, sesuai jika port fizikal boleh dikhaskan secara eksklusif untuk pemantauan.
- Menghidu peraturan CALEATrafik ditangkap pada tahap firewall dan dihantar ke alamat IP tertentu pada LAN (mesin Suricata) untuk analisis jarak jauh.
Dalam Debian VM, selepas mengemas kini sistem, Suricata dipasang daripada backport , fail utama dikonfigurasikan yang menunjukkan antara muka pendengaran (contohnya, ens2), julat rangkaian yang ditakrifkan sebagai HOME_NET dan jenis output log (fast.log, eve.json, dll.).
Sebaik sahaja peraturan telah diselaraskan dan perkhidmatan dimulakan semula, hanya jana trafik ujian (ping, sambungan SSH, pelayaran web) untuk mengesahkan dalam log bahawa Suricata mengesan peristiwa dan mengklasifikasikannya mengikut tandatangan yang dimuat naik.
Pemantauan lanjutan: Meerkat + ELK dan amaran masa nyata
Agar IDS benar-benar berguna dalam operasi seharian, keterlihatan yang baik dan amaran tangkas adalah penting . Mengesan beribu-ribu peristiwa tidak banyak gunanya jika tiada siapa yang melihatnya atau ia hilang dalam log biasa.
Satu penyepaduan yang sangat biasa ialah menghubungkan Suricata dengan tindanan ELK (Elasticsearch, Logstash dan Kibana) . Logstash mengumpul log Suricata, mengubahnya dan menghantarnya ke Elasticsearch, yang mengindeksnya untuk carian dan korelasi. Kibana menyediakan papan pemuka grafik masa nyata dengan peta haba, graf serangan dan data sumber dan sasaran.
Dengan skema ini, pasukan IT boleh menapis mengikut jenis peristiwa, IP sumber, protokol atau pengguna dan mengesan lonjakan aktiviti, corak berulang atau senario tipikal pengimbasan, kekerasan atau eksploitasi kerentanan.
Untuk makluman segera, Suricata sering disambungkan ke Telegram melalui skrip tertentu yang menghantar mesej ke saluran atau kumpulan apabila pengesanan kritikal berlaku. Dengan cara ini, mereka yang bertanggungjawab boleh dimaklumkan serta-merta, di mana sahaja mereka berada.
Gabungan pemberitahuan Suricata + ELK + Telegram mengubah LAN menjadi persekitaran yang sentiasa dipantau , di mana percubaan pencerobohan tidak lagi kelihatan dan menjadi insiden yang boleh diuruskan dengan cepat.
Langkah-langkah penting untuk melindungi LAN syarikat anda
Selain alat canggih, terdapat satu set amalan terbaik yang harus dilaksanakan oleh setiap syarikat dalam LAN mereka , tanpa mengira saiz atau sektornya.
Bahagian pertama memberi tumpuan kepada keselamatan infrastruktur fizikal dan logik asas : memastikan perkakasan (penghala, suis, titik akses) dan perisian (sistem pengendalian, firmware) sentiasa dikemas kini, menggunakan tampalan keselamatan secara berkala dan melakukan sandaran data dan konfigurasi yang kerap.
Kata laluan merupakan satu lagi tonggak penting . Kata laluan hendaklah panjang, kompleks, unik dan ditukar secara berkala; elakkan nama, tarikh atau maklumat yang mudah diteka, dan sudah tentu, alih keluar semua kelayakan lalai daripada peralatan rangkaian dan perkhidmatan dalaman.
Selain perkara di atas, adalah dinasihatkan untuk mengaktifkan mekanisme pengesahan identiti tambahan , seperti pengesahan berbilang faktor, biometrik atau kad pintar, terutamanya untuk akses kepada sumber sensitif dan panel pentadbiran rangkaian.
Kawalan akses LAN juga mesti ketat : tentukan peranti mana yang boleh disambungkan, VLAN mana yang dimilikinya, hadkan rangkaian tetamu, gunakan penyelesaian NAC (Kawalan Akses Rangkaian) apabila boleh dan catatkan siapa yang masuk dan keluar dari setiap segmen.
Segmentasi, penyulitan dan pertahanan secara mendalam
LAN yang selamat mesti menganggap bahawa lambat laun seseorang akan cuba memecahkannya , jadi adalah penting untuk menggunakan pendekatan pertahanan yang mendalam, dengan beberapa lapisan perlindungan yang saling melengkapi.
Segmentasi VLAN, yang disokong oleh tembok api dalaman, menghalang penyerang daripada bergerak bebas di seluruh organisasi . Setiap VLAN boleh mempunyai peraturan khusus, yang menyekat akses hanya kepada perkhidmatan penting dan menghalang persekitaran ujian, sistem tetamu atau peranti IoT daripada mencapai sistem kritikal.
Menyulitkan trafik merupakan satu lagi perkara penting . Menggunakan protokol selamat seperti TLS dan amalan penyulitan untuk aplikasi web dalaman, VPN untuk akses jauh dan secara amnya mengelakkan perkhidmatan yang tidak disulitkan (telnet, FTP, dll.) secara drastik mengurangkan keberkesanan pengintipan dan pemintasan data.
Sistem IDS/IPS berasaskan rangkaian, seperti Suricata atau penyelesaian komersial , mesti disepadukan dengan antivirus dan EDR pada titik akhir, serta alat pengimbasan kerentanan yang dapat mengenal pasti sistem yang ketinggalan zaman atau salah konfigurasi sebelum penyerang dapat melakukannya. Selain itu, adalah dinasihatkan untuk merujuk panduan keselamatan titik akhir tertentu untuk melengkapkan lapisan perlindungan ini.
Akhir sekali, penyelesaian SIEM boleh mengagregatkan dan menghubungkan log daripada peranti yang berbeza (firewall, pelayan, suis, IDS, pengawal Wi-Fi) untuk memberikan pandangan yang lebih lengkap, mengesan corak kompleks dan memudahkan tindak balas terhadap insiden serius.
Faktor manusia: latihan dan budaya keselamatan siber
Tidak kira betapa canggihnya teknologi LAN anda, pautan paling lemah selalunya adalah orang di papan kekunci . Banyak insiden serius bermula dengan klik mudah pada e-mel pancingan data atau penggunaan kata laluan yang jelas.
Melatih pekerja dan pengurus dalam amalan terbaik keselamatan siber adalah sama pentingnya dengan memasang tembok api yang baik . Mereka perlu berupaya mengenali e-mel yang mencurigakan, mengelakkan memuat turun perisian tanpa kebenaran, menahan diri daripada menggunakan pemacu USB yang tidak diketahui dan menghormati dasar akses dan tetapan peranti peribadi; mempromosikan latihan keselamatan siber dalam syarikat adalah alat yang berharga untuk tujuan ini.
Sesi latihan berkala mengenai perisian hasad, ransomware, kejuruteraan sosial dan dasar dalaman membantu mengurangkan bilangan insiden yang disebabkan oleh kesilapan manusia secara drastik, yang kekal sebagai salah satu sumber utama pelanggaran keselamatan.
Tambahan pula, adalah penting untuk memupuk budaya di mana melaporkan potensi kegagalan atau insiden tidak dilihat sebagai masalah , tetapi sebagai sumbangan kepada keselamatan kolektif. Lebih cepat tingkah laku anomali dikesan, lebih mudah untuk membendungnya.
Perancangan, reka bentuk dan evolusi LAN perusahaan
Membina LAN yang selamat dan tahan lasak melibatkan lebih daripada sekadar menambah suis apabila pejabat berkembang . Ia memerlukan reka bentuk yang dirancang, sejajar dengan strategi perniagaan dan cukup fleksibel untuk menyesuaikan diri dengan evolusi teknologi.
Titik permulaan yang baik adalah untuk menyeragamkan pemasangan kabel dan peralatan , contohnya dengan memilih Kategori 6A untuk menyokong kelajuan dan PoE yang lebih tinggi, dan untuk suis terurus yang membolehkan pertumbuhan bilangan port, VLAN dan ciri keselamatan tanpa mengubah keseluruhan rangkaian.
Pentadbir rangkaian harus bertanya kepada diri sendiri soalan-soalan penting tentang daya tahan dan kesinambungan perniagaan : apa yang berlaku jika suis teras gagal, bagaimanakah redundansi dipastikan, apakah kesan gangguan Wi-Fi atau pautan internet utama, dan mekanisme yang sedia ada untuk meminimumkan masa henti.
Ketangkasan rangkaian juga penting . Topologi kabel berstruktur yang direka bentuk dengan baik, dengan komponen modular, membolehkan pemindahan stesen kerja, menambah peranti atau menggunakan teknologi baharu (Wi-Fi 6/7, 5G dalaman, lebih banyak IoT) tanpa menyentuh tulang belakang atau menyebabkan masa henti yang berterusan.
Selain semua ini, terdapat keperluan untuk mengintegrasikan LAN dengan perkhidmatan awan, kerja hibrid dan akses jauh . Rangkaian tempatan bukan lagi persekitaran terpencil, tetapi titik penghubung antara pejabat, awan awam, aplikasi SaaS dan pengguna yang berhubung dari mana-mana sahaja; adalah dinasihatkan untuk menyemak semula aktiviti awan dan keselamatan siber untuk menentukan kawalan yang sesuai.
Jika syarikat anda ingin memanfaatkan pendigitalan tanpa hidup dalam ketakutan berterusan terhadap serangan siber , LAN mesti dianggap sebagai aset strategik: direka bentuk dengan teliti, disegmentasikan dengan VLAN, dilindungi dengan tembok api dan IDS/IPS, disulitkan, dipantau dan disokong oleh pekerja yang berpengetahuan dan terlatih. Semua ini mengubah ketersambungan harian menjadi pemacu produktiviti, bukan sumber risiko senyap.