- Hal ini memungkinkan deteksi retrospektif terhadap perangkat lunak mata-mata pemerintah melalui penyimpanan log yang terenkripsi.
- Fitur ini terintegrasi dalam Mode Perlindungan Tingkat Lanjut dan memerlukan aktivasi manual oleh pengguna.
- Hal ini mempermudah analisis forensik profesional dengan memungkinkan ekspor data aktivitas sistem kepada para ahli.
Bayangkan seseorang dengan sumber daya negara memutuskan untuk memata-matai ponsel Anda. Hingga baru-baru ini, jika Anda menggunakan Android, mendeteksi serangan sebesar ini hampir mustahil , karena spyware modern mahir dalam membobol sistem, mencuri semua data, dan menghapus jejak keberadaannya. Google telah memutuskan untuk mengubah keadaan dengan meluncurkan alat yang memungkinkan Anda untuk melihat kembali dan menemukan apakah Anda telah menjadi korban peretasan canggih.
Fitur baru ini, yang disebut Intrusion Logging, bukan untuk semua orang, melainkan penyelamat bagi mereka yang terpapar risiko nyata , seperti jurnalis, aktivis hak asasi manusia, atau peneliti. Pada intinya, Android kini menawarkan kemampuan analisis forensik yang sebelumnya eksklusif untuk Apple, menutup celah keamanan terhadap alat-alat agresif seperti Pegasus atau sistem Cellebrite.

Apa sebenarnya Intrusion Logging itu?

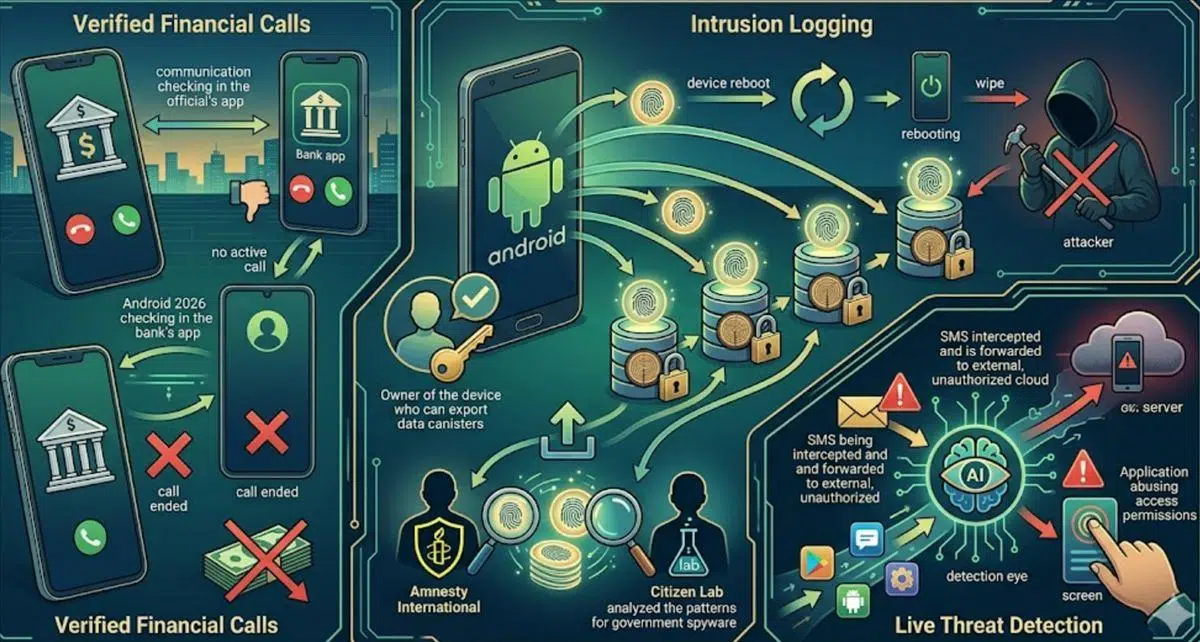
Sederhananya, sistem ini menghasilkan semacam catatan rinci tentang semua yang terjadi pada perangkat. Hal yang luar biasa adalah catatan ini disimpan dalam bentuk terenkripsi dan permanen , artinya meskipun penyerang memulai ulang ponsel atau mencoba menghapus catatan lokal, informasi tersebut sudah aman. Kemampuan deteksi retrospektif inilah yang memungkinkan organisasi seperti Citizen Lab atau Amnesty International untuk menganalisis perangkat yang telah disusupi.
Sistem ini beroperasi dengan model keikutsertaan sukarela, yang terintegrasi ke dalam apa yang disebut Mode Perlindungan Tingkat Lanjut. Perangkat mengumpulkan peristiwa penting dan mengunggahnya ke cloud Google, tetapi dengan satu detail penting: hanya pemilik perangkat yang memiliki kunci untuk mendekripsi data tersebut. Bahkan Google pun tidak dapat melihat isinya, sehingga menjamin privasi tidak terganggu dalam proses tersebut.

Data yang direkam dan keamanan sistem
Jika Anda bertanya-tanya apa sebenarnya yang dicatat oleh sistem ini, daftarnya cukup komprehensif. Sistem ini mencatat aktivitas aplikasi (saat suatu proses dimulai), instalasi, pembaruan, dan penghapusan instalasi. Sistem ini juga memantau koneksi jaringan, termasuk penggunaan Wi-Fi dan Bluetooth, permintaan DNS, dan alamat IP yang dihubungi.
Selain itu, Intrusion Logging memantau transfer file melalui USB dan setiap perubahan pada sertifikat sistem . Bahkan merekam momen tepat ketika perangkat terkunci atau terbuka kuncinya. Semua informasi ini disimpan di server Google selama 12 bulan dan, setelah periode tersebut berakhir, akan dihapus secara otomatis untuk mencegah riwayat tersebut tersimpan secara permanen.

Cara mengaktifkan dan mengelola perlindungan
Untuk mengaktifkan fitur ini, pengguna harus membuka pengaturan keamanan dan mengaktifkan Mode Perlindungan Tingkat Lanjut . Selama pengaturan, sistem akan menanyakan apakah pencatatan intrusi diaktifkan. Setelah diaktifkan, jika terdeteksi sesuatu yang tidak biasa, pengguna dapat membuka Pengaturan > Keamanan dan Privasi > Perlindungan Tingkat Lanjut > Pencatatan Intrusi dan mengunduh serta mendekripsi log untuk mengirimkannya ke pakar keamanan.
Penting untuk dicatat bahwa menghapus kunci layar ponsel dapat mencegah Anda mendekripsi log jika perangkat Anda hilang, jadi menghapus PIN atau pola Anda tidak disarankan . Selain itu, sistem tidak membedakan antara mode penyamaran Chrome; jika Anda menjelajah dalam mode ini, peristiwa jaringan dan DNS akan tetap dicatat, meskipun halaman yang dikunjungi secara tepat tidak disimpan.
Peningkatan keamanan terintegrasi lainnya
Peluncuran fitur ini bukanlah satu-satunya. Android telah menyertakan alat lain untuk memerangi penipuan dan malware. Misalnya, Panggilan Keuangan Terverifikasi membantu mencegah pemalsuan bank ; sistem memeriksa dengan aplikasi bank apakah ada panggilan keluar yang asli dan, jika palsu, langsung memutuskan panggilan untuk mencegah penipuan.
Kami juga menghadirkan Deteksi Ancaman Langsung, sebuah AI yang menganalisis perilaku aplikasi secara real-time dan memperingatkan Anda tentang penerusan SMS yang mencurigakan atau penyalahgunaan izin aksesibilitas. Selain itu, Pemantauan Sinyal Dinamis mendeteksi aplikasi yang mencoba menyembunyikan ikonnya atau berjalan secara jahat di latar belakang, memungkinkan Anda untuk memperbarui pertahanan Anda tanpa perlu menginstal pembaruan sistem operasi penuh.
Kombinasi dari berbagai alat ini, bersama dengan pemblokiran APK berbahaya di Chrome melalui Safe Browsing, menciptakan ekosistem yang jauh lebih kuat. Munculnya Intrusion Logging merupakan pengakuan eksplisit bahwa ancaman tingkat pemerintah itu nyata dan bahwa, mengingat percepatan kerentanan yang didorong oleh AI , kemampuan untuk menganalisis serangan setelah terjadi adalah pertahanan terbaik yang mungkin.
Arsitektur keamanan ini mengubah cara penanganan intrusi canggih pada Android, memungkinkan bahkan pengguna yang paling rentan pun memiliki catatan permanen tentang setiap serangan. Dengan mendelegasikan kendali enkripsi penuh kepada pemilik dan berkolaborasi dengan entitas forensik global, hal ini menetapkan preseden di mana transparansi dan perlindungan terhadap pengawasan negara menjadi prioritas nyata sistem operasi.