- CAPTCHA berbahaya menggunakan rekayasa sosial untuk memanipulasi pengguna agar secara sukarela menginstal malware.
- Tanda peringatan utamanya adalah mereka meminta Anda untuk menjalankan perintah sistem atau menempelkan kode ke jendela Jalankan Windows.
- Tujuan utamanya biasanya adalah pencurian kredensial, akses jarak jauh ke komputer, dan pengosongan dompet mata uang kripto.
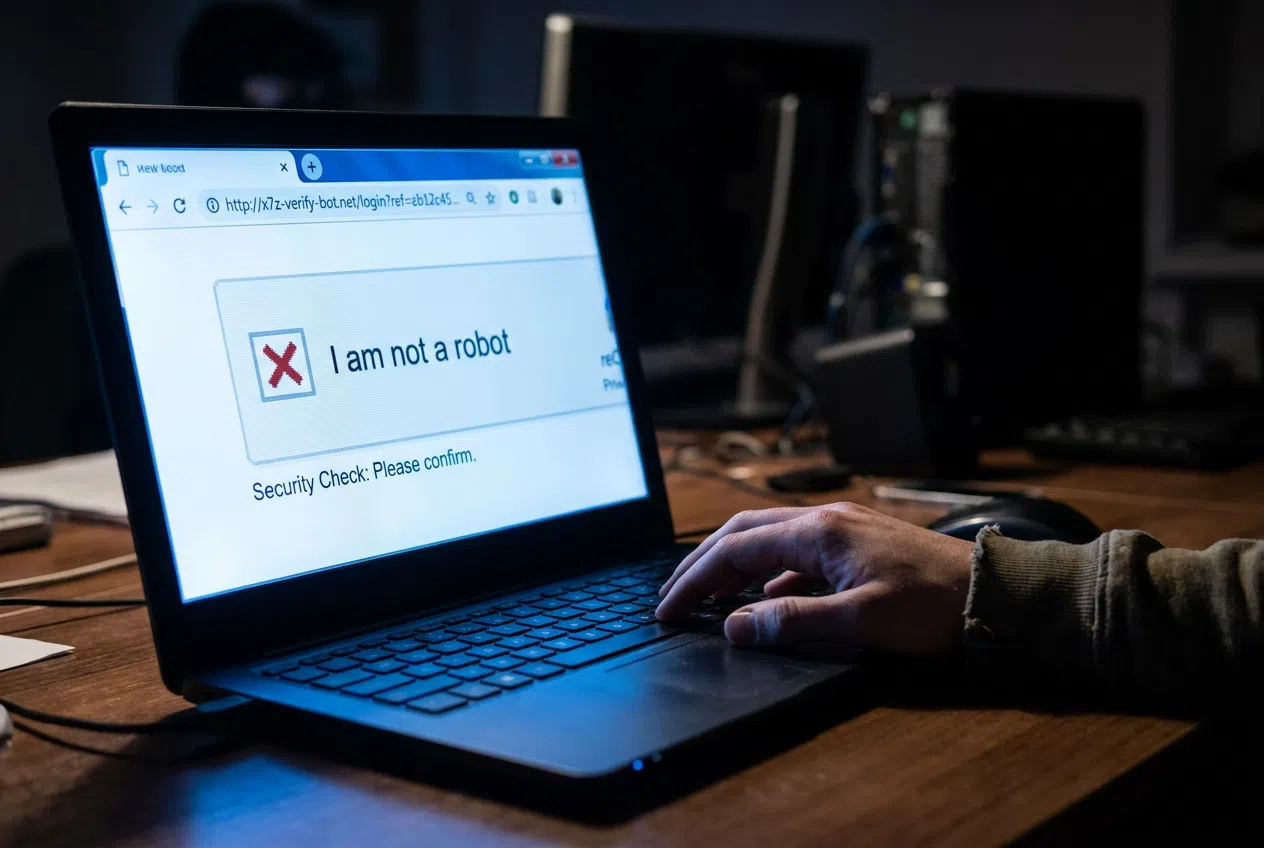
Saya yakin Anda pasti sudah mengalaminya ribuan kali: Anda mencoba masuk ke situs web atau membuat akun, dan tiba-tiba kotak "Saya bukan robot" yang biasa muncul . Kita sudah begitu terbiasa dengan proses ini sehingga kita menanganinya hampir secara otomatis, tanpa memikirkan apa yang kita lakukan. Nah, di situlah para penjahat siber melihat peluang emas untuk menyusupkan virus ke komputer kita.
Ternyata muncul tren yang cukup berbahaya bernama ClickFix , yang pada dasarnya menyamarkan serangan siber sebagai pemeriksaan keamanan sederhana. Alih-alih meminta Anda untuk memperhatikan lampu lalu lintas atau penyeberangan pejalan kaki, situs-situs penipuan ini mengarahkan Anda ke jalan yang berbahaya sehingga Anda tanpa sadar membuka pintu bagi malware , memanfaatkan ketidaksabaran dan kepercayaan kita pada alat keamanan standar.

Apa sebenarnya jebakan CAPTCHA palsu itu?
Untuk memahami hal ini dengan benar, penting untuk diketahui bahwa CAPTCHA yang asli hanyalah penghalang untuk mencegah bot membanjiri internet dengan spam. Namun, penipu membuat halaman tiruan yang meniru desain Google reCAPTCHA dengan sempurna atau memposting pesan kesalahan teknis palsu. Ini dapat datang melalui email phishing, pesan SMS yang mencurigakan, atau bahkan iklan berbahaya yang disematkan di situs web yang tampak sah.
Trik jitu mereka adalah mencampur tugas rutin dengan instruksi yang sama sekali tidak ada hubungannya dengan CAPTCHA. Misalnya, mereka akan memberi tahu Anda bahwa untuk menyelesaikan verifikasi, Anda harus menekan tombol Windows + R , membuka kotak dialog "Jalankan", dan menempelkan kode yang telah disalin sistem ke clipboard Anda menggunakan skrip JavaScript. Dengan menekan Enter, Anda tidak memverifikasi bahwa Anda adalah manusia; Anda sebenarnya menjalankan perintah berbahaya langsung pada sistem operasi Anda.
Bahaya yang tersembunyi di balik bunyi klik
Ketika Anda terjebak dalam penipuan ini, perangkat lunak yang diinstal biasanya sangat agresif. Salah satu yang paling umum adalah Lumma Stealer , sebuah "pencuri informasi" yang dirancang khusus untuk menggeledah file Anda dan mencuri apa pun yang bernilai uang atau yang dapat digunakan untuk meniru identitas Anda. Program-program ini langsung mengincar cookie browser , kata sandi yang tersimpan, dan terutama dompet mata uang kripto.
- Trojan Akses Jarak Jauh (RAT): Perangkat lunak seperti AsyncRAT atau SecTopRAT memungkinkan peretas untuk mengendalikan PC Anda dari rumah, melihat file Anda, dan memata-matai apa yang Anda ketik.
- Malware tanpa file: Beberapa varian mengeksekusi muatan berbahaya langsung ke RAM, sehingga jauh lebih sulit untuk dideteksi untuk program antivirus konvensional.
- Biaya tersembunyi: Mereka dapat menggunakan alat Windows yang sah seperti PowerShell atau mshta.exe untuk menyamarkan unduhan virus.
Cara menghindari jebakan: Perbedaan utama
Membedakan tantangan asli dari yang palsu sebenarnya tidak terlalu sulit jika Anda tahu di mana harus mencari. Pertama dan terpenting: CAPTCHA asli tidak akan pernah meminta Anda untuk mengunduh file, mengaktifkan notifikasi browser, atau mengetik perintah di terminal komputer Anda. Jika meminta Anda untuk melakukan sesuatu di luar jendela browser, segera jauhi.
Penting juga untuk memeriksa URL situs . Jika alamat web berupa rangkaian huruf dan angka yang tidak berarti (seperti js3820_xxZhry.strangesite.yzx) atau jika nama domain merupakan tiruan yang buruk dari merek terkenal, itu adalah tanda jelas penipuan. Demikian pula, waspadai jika CAPTCHA tiba-tiba muncul di jendela pop-up pada halaman yang biasanya tidak memerlukan validasi jenis ini.
Rencana darurat: Apa yang harus dilakukan jika Anda sudah menjalankan kode tersebut?
Jika Anda menyadari telah membuat kesalahan dan menyalin perintah tersebut, jangan panik, tetapi bertindaklah cepat untuk mencegah kerusakan lebih lanjut. Hal pertama yang harus dilakukan adalah menutup browser Anda dan memutuskan sambungan perangkat Anda dari internet untuk memutus komunikasi antara malware dan server penyerang.
Selanjutnya, Anda harus menjalankan pemindaian antivirus lengkap dan terbaru . Jika Anda mengunduh file mencurigakan, seperti PDF atau file eksekusi yang mengandung virus , hapus file tersebut tanpa membukanya dan kosongkan Recycle Bin. Sangat disarankan untuk membersihkan cache dan cookie Anda, serta memeriksa ekstensi browser yang mencurigakan. Setelah sistem Anda bersih, ubah semua kata sandi utama Anda dari perangkat lain yang aman, dan selalu aktifkan otentikasi dua faktor (2FA) pada semua akun Anda.
Langkah-langkah pencegahan untuk pelayaran yang aman.
Untuk menghindari lengah, selalu perbarui sistem operasi dan peramban Anda, karena pembaruan sering kali menutup kerentanan keamanan yang dieksploitasi oleh serangan ini. Menggunakan pemblokir iklan dapat mencegah Anda memuat skrip berbahaya yang mengarahkan Anda ke halaman ClickFix ini.
Di lingkungan yang sering dikunjungi oleh pengguna yang kurang berpengalaman, tindakan drastis namun efektif adalah membatasi akses ke kotak dialog Windows Run. Selain itu, hindari perangkat lunak bajakan dengan segala cara, karena perangkat lunak tersebut menyediakan lahan subur yang sempurna untuk penyebaran Trojan jenis ini. Aturan emasnya sederhana: jika proses verifikasi tampak terlalu rumit atau mengharuskan Anda untuk mengubah pengaturan sistem, tutup tab tersebut dan jangan ambil risiko.
Kunci untuk memerangi penipuan ini terletak pada tidak bertindak impulsif dan mempertahankan sikap skeptis yang sehat terhadap permintaan online yang tidak biasa. Dengan menggabungkan perangkat lunak keamanan terkini dengan kemampuan untuk mengidentifikasi pola mencurigakan , seperti penggunaan perintah sistem selama verifikasi manusia, kemungkinan pencurian data atau infeksi malware oleh malware seperti Lumma Stealer atau AsyncRAT berkurang secara drastis.