- Différences critiques entre la sécurité informatique et la sécurité opérationnelle : la disponibilité et l’intégrité physique priment sur la confidentialité des données.
- L’impact de l’Industrie 4.0 et de la convergence IT/OT, qui élimine l’isolement traditionnel et expose les infrastructures critiques à de nouvelles menaces.
- Stratégies de défense avancées basées sur le Zero Trust, la gestion des identités (PAM/IAM) et la segmentation intelligente pour prévenir les catastrophes opérationnelles.
- Importance de la conformité réglementaire à travers des cadres tels que NIS2, IEC 62443 et le Système national de sécurité (ENS).
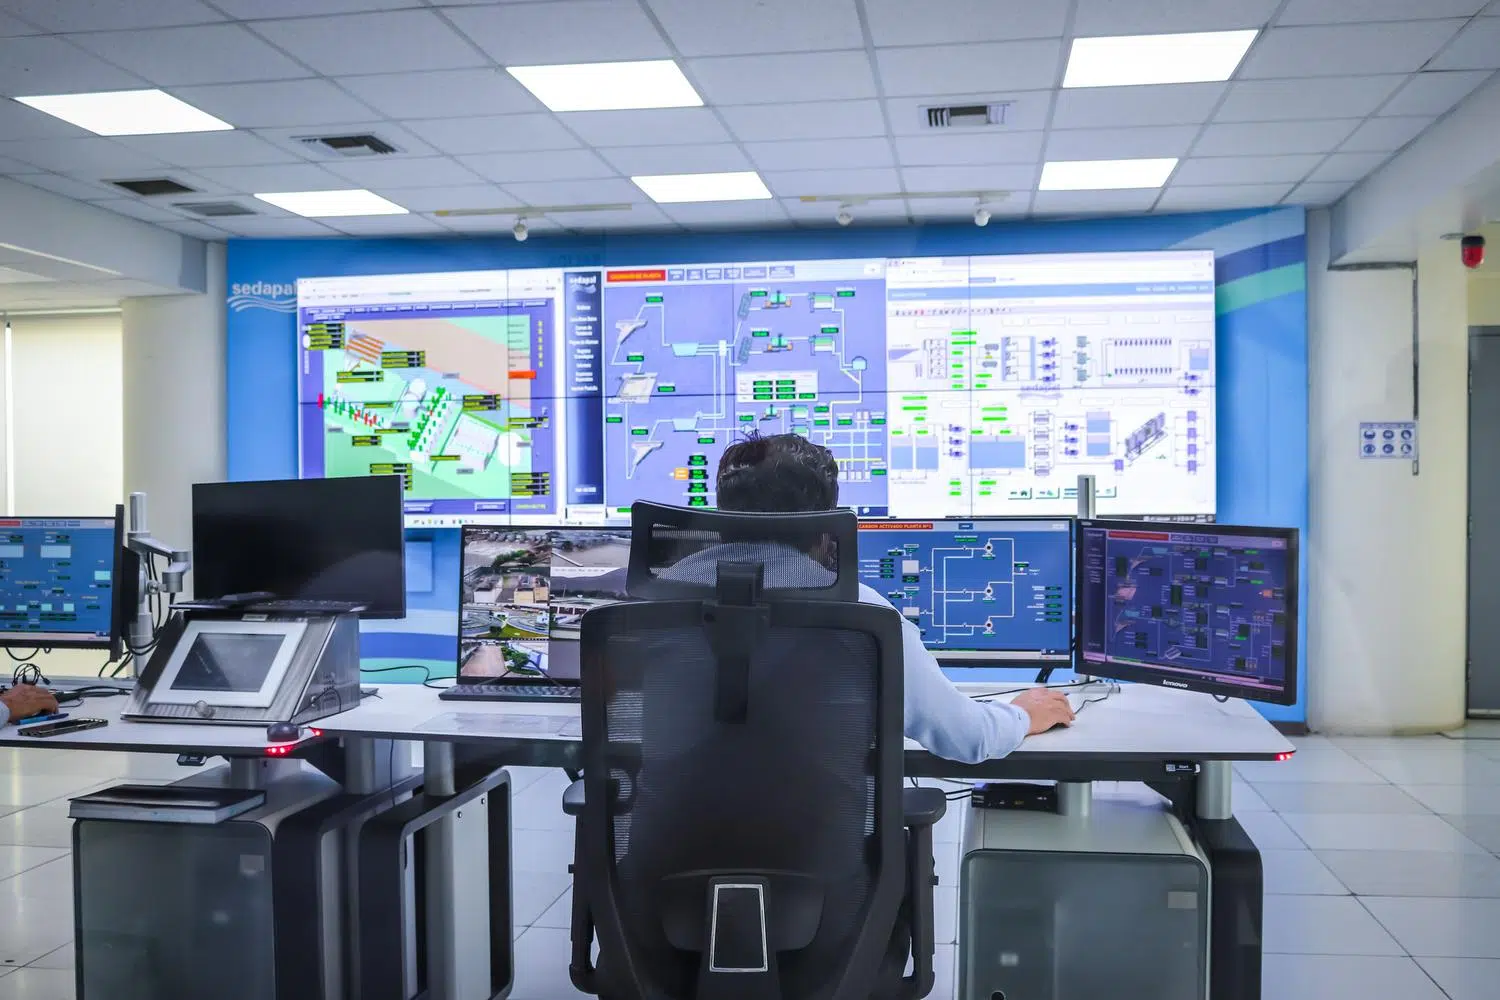
Quand on parle de transformation numérique, on pense généralement aux applications, au cloud ou à l'analyse de données. Pourtant, il existe un monde parallèle où les logiciels ne se contentent pas de déplacer des bits, mais pilotent aussi des vannes, des moteurs et des réseaux électriques . C'est l'essence même des technologies opérationnelles (TO), un écosystème qui, pendant des décennies, a vécu en vase clos, isolé du tumulte d'Internet, mais qui se trouve aujourd'hui à un tournant décisif face à l'hyperconnectivité de l'Industrie 4.0.
La réalité est que nous ne pouvons plus nous permettre de considérer la sécurité industrielle comme un simple complément à l'informatique d'entreprise. Dans l'environnement OT, une erreur de configuration ou un accès non autorisé ne se traduit pas seulement par la perte d'un courriel ; cela peut entraîner de graves dommages matériels, des millions de dollars de pertes de production , voire, dans le pire des cas, mettre des vies humaines en danger. Comprendre ce changement de paradigme est la première étape vers une protection efficace des actifs critiques.

Qu’est-ce que la cybersécurité OT exactement et en quoi diffère-t-elle de la cybersécurité IT ?
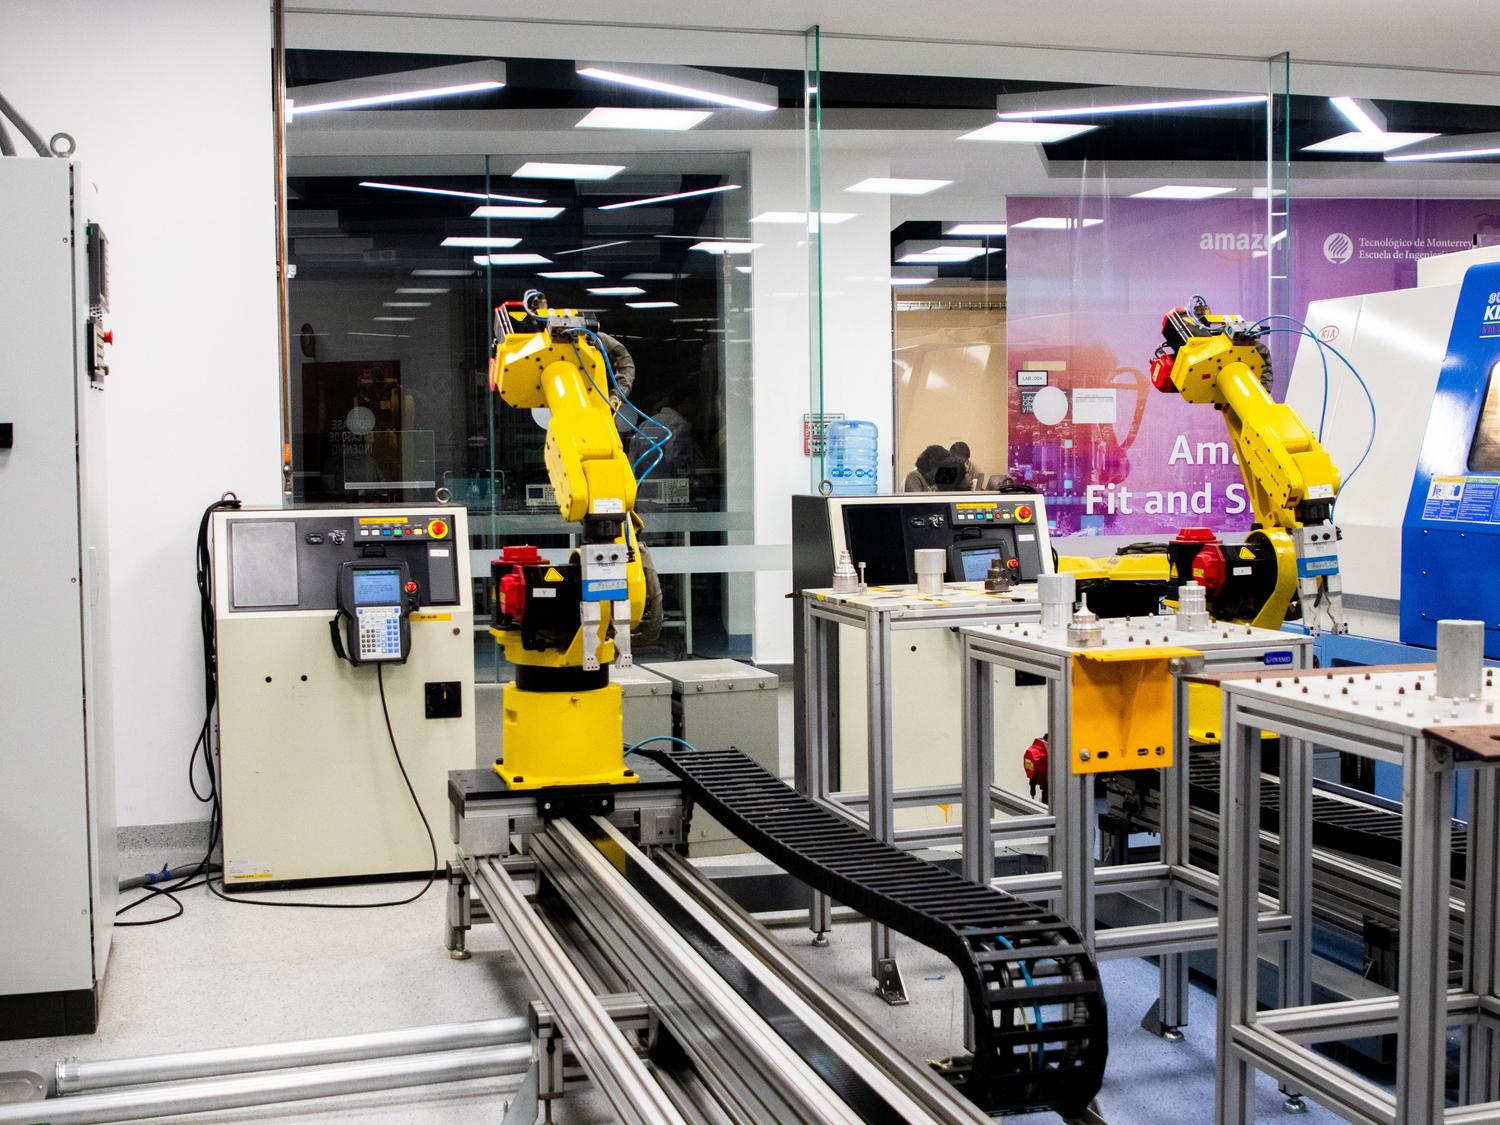
Pour éviter toute confusion, la cybersécurité OT désigne l'ensemble des mesures de protection et des stratégies conçues pour protéger les systèmes de contrôle industriels (ICS) , tels que les automates programmables, les systèmes SCADA et les interfaces homme-machine (IHM). Alors que dans le domaine des technologies de l'information (TI), les données et leur confidentialité sont primordiales, dans le monde OT , la disponibilité continue et la stabilité opérationnelle sont essentielles.
La comparaison de ces deux univers révèle des différences profondes. Dans un bureau, l'application d'un correctif de sécurité se résume à redémarrer le serveur ; en revanche, dans une usine chimique, l'arrêt d'un système pour une mise à jour peut s'avérer un véritable casse-tête logistique, voire un risque pour la sécurité physique. De plus, leurs cycles de vie sont diamétralement opposés : alors qu'un ordinateur portable de bureau est remplacé tous les trois ans, il est courant de trouver des machines industrielles équipées de logiciels propriétaires et de systèmes d'exploitation anciens fonctionnant depuis quinze ans sans la moindre mise à jour.

- Environnement d'exploitation : L'informatique gère les flux d'informations ; l'OT interagit avec le monde physique et les processus industriels.
- Priorités : En informatique, la triade confidentialité-intégrité-disponibilité est primordiale. En technologies opérationnelles, disponibilité et sécurité physique Ils sont au-dessus de tout.
- Gestion des correctifs : En informatique, les mises à jour sont fréquentes et automatisées ; en technologies opérationnelles, elles le sont. processus lents et critiques qui nécessitent des fenêtres de maintenance strictes.
- Impact: Une panne informatique affecte la productivité ; une panne opérationnelle peut entraîner une… catastrophe environnementale ou humaine.
Convergence IT/OT et fin de l'isolation
Auparavant, les réseaux industriels étaient protégés par ce qu'on appelait une « isolation physique », c'est-à-dire que les systèmes étaient physiquement déconnectés de tout réseau externe. Mais avec l'avènement de l' IIoT (Internet industriel des objets) et la nécessité de surveiller les installations depuis n'importe où dans le monde, cette barrière a disparu. Désormais, les gains d'efficacité obtenus grâce à l'intégration du cloud et de l'IA industrielle s'accompagnent d'une surface d'attaque beaucoup plus importante.
C’est là qu’interviennent les systèmes cyberphysiques (CPS), qui représentent l’évolution naturelle de l’automatisation. Un CPS intègre des capteurs et des logiciels afin que les mondes numérique et physique puissent communiquer en temps réel. Le problème est que si un attaquant parvient à infiltrer le système, il peut non seulement voler des fichiers, mais aussi modifier la pression dans une canalisation ou la composition d’un produit chimique, transformant ainsi un code malveillant en une arme physique.

Menaces réelles : quand la théorie devient catastrophe
Il n'est pas nécessaire de chercher bien loin pour constater que ce n'est pas de la science-fiction. Des affaires comme celle de Colonial Pipeline nous ont appris qu'une simple négligence concernant un mot de passe VPN sans authentification à deux facteurs peut paralyser l'approvisionnement en carburant de la moitié d'un pays. Le plus inquiétant est que l'attaquant n'a pas eu besoin de logiciel malveillant sophistiqué ; il a agi comme un utilisateur légitime.
D'autres incidents, comme les attaques contre le réseau électrique ukrainien ou le logiciel malveillant Triton/Trisis , démontrent que des acteurs étatiques conçoivent des logiciels spécifiquement destinés à désactiver les systèmes instrumentés de sécurité (SIS), véritables freins d'urgence dans les installations industrielles. En Espagne, la situation est similaire, avec une augmentation notable des attaques contre les opérateurs de services essentiels dans des secteurs tels que l'énergie et les transports, où l'objectif n'est plus le gain financier, mais le sabotage géopolitique.

Stratégies de défense avancées pour les environnements critiques
Pour ne plus adopter une approche défensive, les entreprises doivent mettre en œuvre un modèle de confiance zéro industrielle . Cela implique de cesser de faire confiance à un appareil ou à un utilisateur simplement parce qu'il se trouve sur le réseau de l'entreprise. Chaque accès doit être validé, contextualisé et surveillé en temps réel, selon un flux logique : vérification de l'identité, validation du contexte, attribution des privilèges minimaux nécessaires et enregistrement de chaque action.
Pour y parvenir, quatre piliers technologiques doivent fonctionner de concert :
- PAM (Gestion des accès privilégiés) : Il est essentiel pour la gestion des accès à privilèges élevés. Il agit comme un intermédiaire qui masque les véritables identifiants de l'utilisateur et enregistrer la session entière pour les audits ultérieurs.
- IAM (Gestion des identités et des accès) : Elle est chargée de savoir précisément qui est qui et quels rôles leur ont été attribués, évitant ainsi que des comptes ne soient laissés orphelins par d'anciens fournisseurs.
- VDI (Infrastructure de bureau virtuel) : Il permet de créer un environnement de travail isolé. L'opérateur voit l'écran du système SCADA, mais Les données ne quittent jamais l'infrastructureempêcher qu'un virus présent sur l'ordinateur portable du technicien n'infecte l'usine.
- DLP (Prévention des pertes de données) : Elle garantit que les informations sensibles issues des processus industriels ne soient pas exfiltrées malicieusement vers l'extérieur.

Cadre juridique : NIS2, IEC 62443 et ENS
Il ne s'agit plus seulement de sécurité, mais aussi de législation. La directive européenne NIS2 a durci les règles du jeu, obligeant les secteurs critiques à signaler les incidents dans des délais records et à gérer les risques tout au long de leur chaîne d'approvisionnement. En Espagne, le Système national de sécurité (ENS) et la certification au catalogue CCN-CERT constituent les références pour garantir la robustesse d'une solution.
En revanche, la norme CEI 62443 fait office de référence en matière de cybersécurité industrielle. Elle définit des niveaux de sécurité de SL-1 à SL-4, permettant aux organisations de segmenter leurs réseaux en zones et en voies d'accès, limitant ainsi la propagation latérale des attaquants au sein de l'usine.
L'avenir de l'industrie nous conduit vers une complexité accrue avec l'avènement des jumeaux numériques et de l'IA autonome. Pour survivre, il est impératif de passer d'une protection périmétrique à un contrôle d'identité contextuel et dynamique . Seule une visibilité complète des accès et la capacité de bloquer les comportements anormaux en temps réel permettront de garantir que la numérisation de l'industrie ne devienne pas sa plus grande vulnérabilité, et d'assurer ainsi que les processus physiques restent sous contrôle humain sécurisé.