- Les vulnérabilités web proviennent d'erreurs de code, de composants obsolètes et de configurations non sécurisées qui facilitent des attaques telles que les attaques XSS, par injection SQL ou CSRF.
- Une grande partie du risque est réduite par l'application de bonnes pratiques : validation des entrées, utilisation du protocole TLS moderne, en-têtes de sécurité, politiques de mots de passe robustes et configuration correcte des cookies.
- Les approches OWASP Top 10 et DevSecOps permettent de hiérarchiser les risques et d'intégrer la sécurité tout au long du cycle de vie du développement, grâce à des tests continus et une gestion stricte des dépendances.
- Des mises à jour logicielles constantes et une formation continue pour les utilisateurs et les équipes techniques sont essentielles pour minimiser l'impact des nouvelles vulnérabilités et des attaques ciblées.
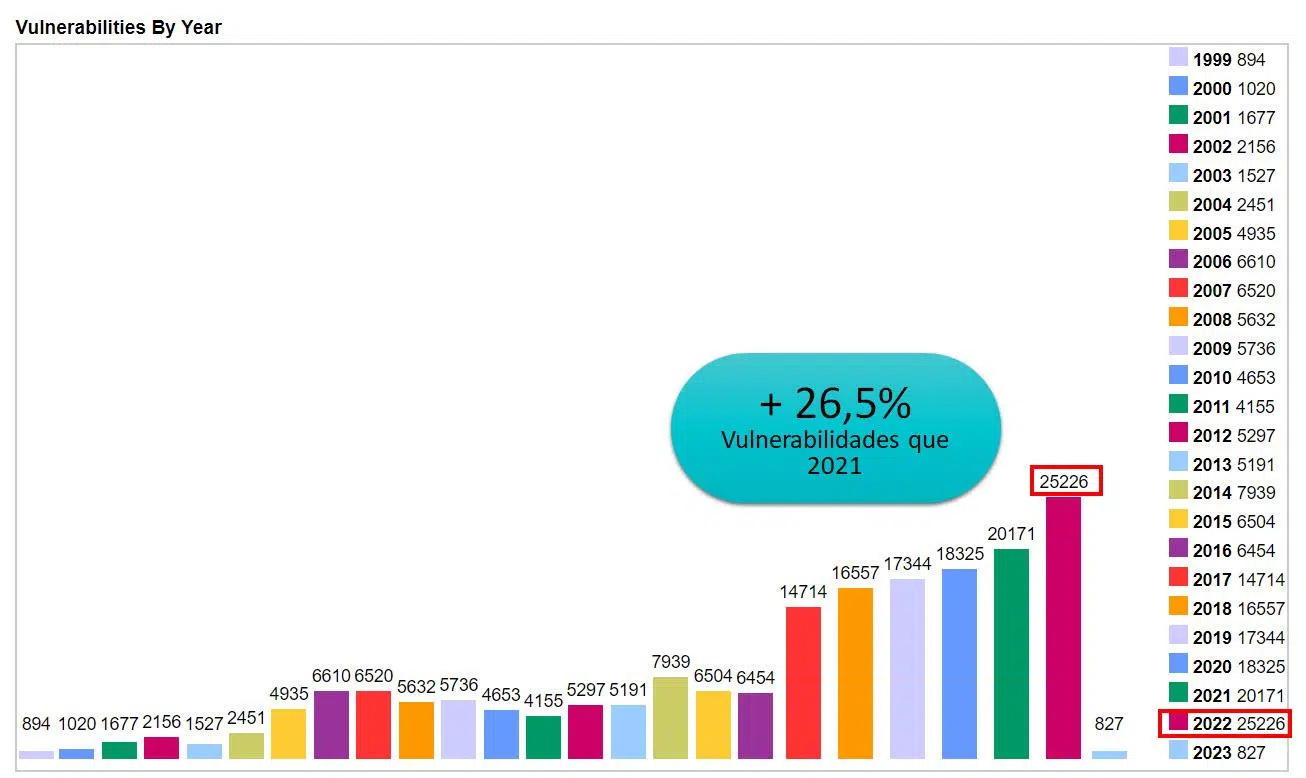
La sécurité des sites web est devenue un enjeu crucial, pourtant souvent négligé. Derrière les pages, les formulaires et les boutons se cache une quantité considérable de code, de configurations serveur et de composants externes qui, s'ils sont ignorés, peuvent ouvrir la voie à une cyberattaque de grande ampleur.
Lorsqu'on parle de failles de sécurité sur un site web, on fait référence à des défauts, des erreurs de conception ou des erreurs de configuration qu'un attaquant peut exploiter pour voler des données, modifier du contenu, interrompre un service, voire prendre le contrôle total d'une application. Comprendre les types de vulnérabilités existants, comment elles sont exploitées et quelles mesures mettre en œuvre est essentiel pour éviter que votre site web ne fasse la une des journaux.
Qu'est-ce qu'une vulnérabilité web et pourquoi devriez-vous vous en soucier ?
Une vulnérabilité web est une faille ou un défaut dans une application , son serveur ou l'un de ses composants (frameworks, bibliothèques, plugins, API, etc.) qui peut être exploitée par un attaquant pour effectuer des actions non autorisées. Ces actions peuvent aller de la lecture de données qui ne devraient pas être visibles à l'exécution de code arbitraire sur le serveur.
Ces vulnérabilités peuvent se trouver dans le code source de l'application , la configuration de l'hébergement, le serveur web, les certificats TLS ou les bibliothèques tierces. Souvent, le problème ne réside pas dans une seule vulnérabilité grave, mais dans une combinaison d'erreurs mineures qui, ensemble, permettent une attaque dévastatrice.
Les sites web constituent une cible de choix car ils sont accessibles au public . Il est donc essentiel de savoir comment éviter les faux sites et naviguer en toute sécurité . Ils réutilisent souvent des composants open source susceptibles de contenir des vulnérabilités connues et sont développés sous une pression énorme pour une mise en production rapide, la sécurité étant souvent reléguée au second plan. De plus, les modifications constantes du code rendent un audit annuel manifestement insuffisant.
Pour mieux comprendre le contexte, des organisations comme l'OWASP publient le Top 10 des risques critiques des applications web, établi à partir de données de tests de sécurité réels et d'enquêtes auprès de professionnels. Cette liste constitue une référence essentielle pour prioriser les efforts et identifier les points faibles des projets.
Principales vulnérabilités des sites web qui affectent les entreprises
Lors d'audits d'applications en conditions réelles, les mêmes problèmes se répètent. Nombre de ces failles correspondent au Top 10 de l'OWASP et aux rapports de centaines de tests d'intrusion réalisés chaque année. La section suivante décrit les vulnérabilités les plus courantes, leur mode d'exploitation et les mesures à prendre pour les atténuer.
Injection SQL et autres formes d'injection
L'injection SQL se produit lorsqu'une application concatène directement des données fournies par l'utilisateur dans une requête SQL sans les valider ni les paramétrer. Cela permet à un attaquant de modifier le sens de la requête, par exemple en ajoutant des guillemets, des opérateurs logiques, voire plusieurs instructions.
Grâce à une injection bien conçue, un attaquant peut lire, modifier ou supprimer des tables entières , créer des utilisateurs disposant de privilèges élevés ou contourner les contrôles d'authentification. Bien que sa présence ait diminué dans de nombreuses applications modernes, elle demeure critique lorsqu'elle se manifeste.
Au-delà du SQL, il existe d'autres formes d'injection (commandes du système d'exploitation, LDAP, NoSQL, modèles, etc.) qui partagent le même schéma : des entrées non nettoyées qui sont interprétées comme du code plutôt que comme de simples données.
Pour minimiser ce risque, il est essentiel d'utiliser des requêtes paramétrées ou des requêtes préparées , d'échapper correctement les caractères spéciaux lorsque cela est nécessaire et de ne jamais construire de requêtes en concaténant des chaînes de caractères. Il est également utile d'appliquer le principe du moindre privilège à la base de données, afin d'empêcher le compte utilisé par le site web d'effectuer des opérations destructives inutiles.
Les attaques XSS (Cross-Site Scripting) ont été détectées et stockées.
L'attaque XSS ( Cross -Site Scripting) permet à un attaquant d'injecter du code exécutable dans le navigateur d'un autre utilisateur via une application légitime. Il s'agit généralement de JavaScript, mais cela peut également inclure du code HTML malveillant ou d'autres types de contenu interactif.
Dans sa variante XSS par réflexion , l'application renvoie immédiatement une partie des données saisies par l'utilisateur au navigateur sans les nettoyer (par exemple, dans une barre de recherche affichant le terme recherché). Si l'attaquant persuade la victime de cliquer sur un lien préparé à l'avance, le script s'exécute au chargement de la page.
Dans le cas d'une attaque XSS stockée , le code malveillant est enregistré sur le serveur (dans une base de données, un commentaire, un profil utilisateur, etc.) et servi sans filtrage à chaque fois qu'un autre utilisateur consulte cette section. Cette méthode est particulièrement dangereuse car l'attaquant peut infecter plusieurs victimes sans interaction directe avec chacune d'elles.
Les attaques XSS (Cross-Site Scripting) peuvent être utilisées pour voler les cookies de session, détourner des comptes, modifier le contenu affiché, rediriger vers des sites web malveillants ou lancer des attaques plus complexes depuis le navigateur de la victime. Pour s'en prémunir, il est recommandé de nettoyer et d'échapper toutes les entrées HTML , de mettre en œuvre une politique de sécurité du contenu (CSP) , d'éviter autant que possible le JavaScript intégré, d'utiliser des cookies avec les attributs HttpOnly et Secure , et d'exploiter les frameworks modernes intégrant des protections XSS.
Falsification de requêtes intersites (CSRF)
L'attaque CSRF consiste à inciter un utilisateur authentifié à envoyer une requête via son navigateur qui modifie l'état de l'application (transfert d'argent, changement d'adresse e-mail, suppression de compte) à son insu. Le piège repose sur le fait que le navigateur envoie automatiquement des cookies de session avec chaque requête adressée à ce domaine.
L'attaquant insère un formulaire caché, un lien ou une image spécialement conçue sur un site web qu'il contrôle, dans un courriel ou même dans une publicité. Si la victime est connectée à l'application ciblée et charge ce contenu, le navigateur envoie la requête malveillante au serveur, qui la traite comme une action légitime de l'utilisateur.
Pour se prémunir contre les attaques CSRF, il est essentiel d'inclure des jetons CSRF aléatoires et spécifiques à la session dans tous les formulaires et requêtes modifiant des données, de vérifier l'origine des requêtes (à l'aide des en-têtes Referer ou d'autres techniques complémentaires) et d'associer aux cookies l' attribut SameSite approprié . De nombreuses plateformes et frameworks intègrent déjà des protections CSRF qu'il suffit d'activer et de configurer correctement.
Clickjacking
Lors d'une attaque de clickjackingL'attaquant charge la page légitime dans un <iframe> Il est transparent ou partiellement visible et superpose des éléments trompeurs. Ainsi, lorsque l'utilisateur croit appuyer sur un bouton anodin, il est en réalité… interagir avec le site web cible (par exemple, approuver une transaction ou modifier un paramètre de sécurité).
Des attaques par détournement de clic ont été observées dans les panneaux d'administration, les réseaux sociaux et les applications bancaires en ligne. Il s'agit d'un vecteur d'attaque relativement facile à mettre en œuvre si le site n'est pas correctement protégé contre l'intégration dans des iframes provenant d'autres sources.
Les mesures d'atténuation comprennent l'ajout d'en-têtes de réponse tels que X-Frame-Options ou la définition d'une politique CSP avec des en-têtes d'ancêtres de cadres qui limitent les domaines autorisés à intégrer le site. Des techniques de blocage des cadres côté client peuvent également être appliquées, bien que les défenses basées sur les en-têtes soient généralement recommandées de nos jours.
Cyberattaques par force brute et gestion de l'authentification faible
Les attaques par force brute et par bourrage d'identifiants consistent à tester de manière répétée des combinaisons d'identifiants et de mots de passe jusqu'à en trouver une. Ces attaques sont désormais facilement automatisables et s'appuient sur des listes filtrées d'identifiants valides, ce qui les rend particulièrement efficaces contre les applications dont les mots de passe sont faibles ou qui n'imposent aucune limite au nombre de tentatives de connexion.
Si le site utilise des politiques de mots de passe faibles , n'implémente pas l'authentification multifacteurs, n'invalide pas correctement les sessions ou autorise des sessions excessivement longues, le risque de compromission augmente considérablement. L'authentification et la gestion des sessions demeurent des points critiques dans presque toutes les applications.
Les mesures recommandées comprennent l'exigence de mots de passe forts et uniques , l'activation de l'authentification multifacteurs pour les transactions sensibles, la limitation des tentatives de connexion par adresse IP ou utilisateur, la mise en place de délais progressifs, le blocage des comptes après plusieurs tentatives de connexion infructueuses et la notification des utilisateurs en cas d'activité suspecte. Il est également conseillé de stocker les mots de passe à l'aide d'algorithmes de hachage robustes tels que bcrypt, Argon2 ou PBKDF2.
Erreurs de dépassement de tampon et de gestion de la mémoire
Un dépassement de tampon se produit lorsqu'un programme tente d'écrire plus de données que la capacité allouée dans une zone mémoire spécifique. Dans les langages sans gestion automatique de la mémoire (comme le C ou le C++), cela peut écraser des zones mémoire adjacentes et permettre l'exécution de code arbitraire.
Bien que cela puisse paraître plus courant dans les logiciels de bureau ou les systèmes embarqués, de nombreuses bibliothèques utilisées par les applications web (analyseurs XML, modules d'images, compresseurs, etc.) sont écrites en C et peuvent présenter ce type de vulnérabilités. Un exemple récent est la vulnérabilité CVE-2026-25210 dans libexpat, où un calcul incorrect de la taille du tampon lors du déplacement de balises, sans contrôle des dépassements d'entiers, peut entraîner des problèmes de mémoire.
L’atténuation nécessite une combinaison de bonnes pratiques de développement (vérification des limites, utilisation de fonctionnalités sûres), le déploiement de mécanismes de protection dans le système d’exploitation (ASLR, canaris de pile, DEP) et un travail constant de mise à jour des bibliothèques lors de la publication de correctifs de sécurité.
Composants vulnérables et bibliothèques JavaScript obsolètes
Une grande partie du code d'un site web moderne n'est pas écrite par l'équipe de développement elle-même ; elle provient de frameworks, de packages NPM, de plugins, de bibliothèques front-end et d'autres composants externes . Si ces éléments ne sont pas mis à jour régulièrement, ils deviennent une porte d'entrée facile pour les attaquants, aussi bien dans les environnements locaux que dans le cloud et lors d'activités de cybersécurité.
De nombreux audits révèlent des centaines, voire des milliers, de bibliothèques JavaScript obsolètes ou non maintenues , dont certaines présentent des vulnérabilités connues permettant des attaques de type cross-site scripting (XSS), des attaques par déni de service (DoS) ou la divulgation d'informations sensibles. Il en va de même pour les extensions de systèmes de gestion de contenu (CMS) comme WordPress, Joomla ou Drupal qui n'ont pas été mises à jour depuis des années.
Pour gérer ce risque, il est nécessaire de tenir un inventaire complet des dépendances , d'utiliser des outils d'analyse automatisée (SCA) qui signalent les vulnérabilités connues, de vérifier l'état de maintenance des bibliothèques critiques et de planifier les migrations lorsqu'un composant devient obsolète. Les mises à jour fréquentes sont indispensables : elles constituent l'un des principaux remparts contre les attaques ciblant la chaîne d'approvisionnement.
Configurations de serveur non sécurisées et en-têtes HTTP manquants
Un grand nombre de problèmes de sécurité proviennent d' une mauvaise configuration du serveur ou du logiciel d'application lui-même : services inutiles activés, trop de ports ouverts, comptes par défaut inchangés, listes Active Directory ou messages d'erreur révélant des détails internes.
De nombreux serveurs affichent des en-têtes révélant la technologie exacte et sa version (par exemple, la bannière Apache ou Nginx, ou la version d'un framework). Ces informations permettent à un attaquant de rechercher très facilement des vulnérabilités spécifiques dans ce logiciel.
De même, les en-têtes de sécurité qui permettraient d'atténuer d'autres attaques sont souvent omis : Content-Security-Policy pour réduire les XSS, X-Frame-Options pour le détournement de clic, Strict-Transport-Security pour forcer le HTTPS, X-Content-Type-Options : nosniff pour éviter la confusion MIME, les politiques Referrer-Policy ou les directives de mise en cache appropriées pour les données sensibles.
Examiner et renforcer ces configurations, désactiver les modules inutiles, masquer les bannières de version, implémenter les en-têtes recommandés et choisir un VPS de qualité pour votre projet web est l'un des moyens les plus économiques et les plus efficaces d' améliorer le niveau de sécurité global d'un site web.
Utilisation de protocoles TLS non sécurisés et de connexions HTTP non chiffrées
Continuer à diffuser du contenu via HTTP non chiffré ou maintenir actifs des protocoles obsolètes comme TLS 1.0 et 1.1 expose les communications aux attaques de l'homme du milieu, à l'écoute clandestine et à la manipulation du trafic.
Des tests de configuration SSL à grande échelle ont détecté des milliers d'instances utilisant encore TLS 1.0 et 1.1 , malgré leur obsolescence et leur statut d'insécurité reconnu par les principaux navigateurs et normes. Il en résulte des canaux de communication plus vulnérables pour les identifiants, les cookies et les données sensibles.
La solution consiste à désactiver complètement TLS 1.0 et 1.1 , à n'autoriser que TLS 1.2 et 1.3, à choisir des suites de chiffrement robustes, à implémenter HSTS pour imposer HTTPS et à vérifier régulièrement la configuration avec des outils comme SSL Labs. L'utilisation correcte de TLS n'est plus une option, mais une exigence minimale.
Cookies sans attributs de sécurité adéquats
Les cookies de session sont essentiels à l'authentification web, pourtant de nombreuses applications omettent encore de leur attribuer des attributs tels que Secure, HttpOnly ou SameSite . Cela les rend vulnérables aux attaques par détournement de session via XSS, interception du trafic ou CSRF.
Un cookie sans attribut Secure peut être transmis en clair si le site est consulté via HTTP ; sans HttpOnly , il est accessible depuis JavaScript, ce qui est très tentant pour les attaques XSS ; sans SameSite , il est beaucoup plus facile d’exploiter les vulnérabilités CSRF dans certains contextes.
Vérifier comment les cookies sont générés et envoyés, s'assurer qu'ils sont émis uniquement via HTTPS, qu'ils ne sont pas accessibles depuis des scripts sauf en cas de stricte nécessité et qu'ils incluent une politique SameSite cohérente avec le flux d'authentification est une étape simple ayant un impact important sur la résilience du système.
Téléchargement de fichiers et exécution de code malveillant
Les fonctionnalités permettant aux utilisateurs de télécharger des fichiers (images, documents, pièces jointes) constituent une aubaine pour les pirates informatiques si elles ne sont pas correctement sécurisées. Le problème ne réside pas seulement dans le téléchargement de logiciels malveillants, mais aussi dans leur exécution potentielle sur le serveur ou leur utilisation pour accéder à d'autres parties du système.
Parmi les erreurs les plus courantes, on peut citer l'acceptation de tout type de fichier sans vérification de son contenu, l'autorisation des extensions exécutables, l'enregistrement de fichiers dans des répertoires accessibles au public sans restriction, ou l'attribution de permissions excessives aux dossiers de téléchargement.
Pour atténuer ce risque, il est recommandé de restreindre les types de fichiers autorisés, de valider l'extension et le type MIME , de limiter leur taille, de les stocker en dehors de l'arborescence de répertoires publics lorsque cela est possible, de désactiver les droits d'exécution dans ces répertoires et d'analyser les fichiers avec un antivirus fiable avant de les traiter. L'utilisation d'un CDN pour diffuser le contenu statique peut constituer une protection supplémentaire.
Messages d'erreur trop détaillés et fuites d'informations
Une autre erreur fréquente consiste à laisser actifs en production des messages d'erreur détaillés, destinés au développement. Les traces de pile, les noms de tables, les chemins de fichiers internes, les versions des composants, les codes d'erreur 500 ou des extraits de configuration peuvent s'afficher à l'écran pour tout utilisateur qui génère une exception.
Bien que cela puisse paraître anodin, cette information simplifie grandement le travail de l'attaquant lorsqu'il s'agit de localiser les points faibles, d'ajuster les charges utiles ou d'enchaîner des vulnérabilités qui seraient autrement beaucoup plus difficiles à exploiter.
En situation réelle, il est préférable d'afficher uniquement des messages génériques à l'utilisateur et de consigner les détails techniques dans des systèmes de journalisation internes et sécurisés, dotés de niveaux d'accès appropriés. De plus, il est conseillé de veiller à ce que les journaux ne stockent pas de données trop sensibles en clair (comme les numéros de carte bancaire ou les mots de passe complets) et d'utiliser des techniques de masquage ou de chiffrement lorsque cela s'avère nécessaire.
Autres menaces courantes à la sécurité Web
Outre les vulnérabilités déjà mentionnées, les applications web sont affectées par des attaques réseau et des logiciels malveillants plus classiques qui sont toujours pleinement actifs : phishing, ransomware, virus et vers, logiciels espions, attaques DDoS, sauts de répertoire ou inclusion de fichiers distants et locaux.
Les attaques par déni de service distribué (DDoS) visent à saturer la capacité d'un serveur avec un volume massif de requêtes ou des requêtes gourmandes en ressources, rendant ainsi le site web inaccessible aux utilisateurs légitimes. Elles sont généralement contrées par des solutions réseau spécifiques (pare-feu, services anti-DDoS dans le cloud, équilibreurs de charge) plutôt que par des modifications du code.
Les attaques de phishing et les logiciels malveillants conçus pour voler des informations ciblent directement l'utilisateur final, le maillon faible de la chaîne. La meilleure défense repose sur des campagnes de sensibilisation, des politiques internes rigoureuses et des contrôles techniques complémentaires tels que les filtres anti-spam, les listes noires et une authentification forte des clients.
Les 10 principaux risques selon l'OWASP et une vision moderne des risques
La liste OWASP Top 10 récapitule les principales catégories de risques observées dans les applications réelles. La dernière version inclut des problèmes qui vont au-delà des bogues isolés et englobent la conception non sécurisée, les failles d'intégrité, ainsi que les problèmes de journalisation et de surveillance.
Parmi les catégories les plus importantes figurent les défaillances du contrôle d'accès (lorsque des ressources ou des fonctions peuvent être consultées sans autorisation appropriée), les défaillances cryptographiques (utilisation d'algorithmes non sécurisés, mauvaise gestion des clés, mots de passe codés en dur), les composants vulnérables ou obsolètes , les erreurs de configuration de sécurité et les échecs d'authentification.
Il met également l'accent sur l'intégrité des données et des logiciels , soulignant l'importance de sécuriser la chaîne d'approvisionnement, le pipeline CI/CD et les mises à jour automatiques, ainsi que la journalisation et la surveillance des défaillances , qui empêchent la détection et la réponse rapides aux incidents.
Une catégorie intéressante est celle des attaques par falsification de requêtes côté serveur (SSRF) , où l'application devient un proxy involontaire, permettant à l'attaquant d'accéder à des ressources internes qui, en théorie, ne devraient être visibles que depuis le réseau de l'entreprise. L'affaire Capital One est un exemple célèbre des conséquences désastreuses qu'une attaque SSRF mal gérée peut engendrer.
Bonnes pratiques, DevSecOps et rôle de l'utilisateur
Ces dernières années, de nombreuses organisations ont commencé à intégrer la sécurité dans le cycle de développement, en adoptant des approches DevSecOps où les contrôles sont automatisés et exécutés en continu, et non plus seulement juste avant la mise en production.
Cela implique d'introduire des outils d'analyse statique et dynamique dans les pipelines CI/CD, de réaliser des tests d'intrusion réguliers , de former les développeurs aux bonnes pratiques de sécurité et d'établir des politiques claires en matière de gestion des dépendances, de revue de code et de réponse aux vulnérabilités.
La dimension humaine est tout aussi importante : l’ utilisateur est souvent le maillon le plus vulnérable , c’est pourquoi il est conseillé d’établir une liste de contrôle personnelle en matière de cybersécurité . Sans une sensibilisation de base à la cybersécurité, aucune stratégie technique ne sera efficace. Apprendre aux utilisateurs à reconnaître les courriels suspects, à éviter de réutiliser leurs mots de passe, à gérer leurs accès de manière responsable et à respecter les procédures internes fait toute la différence.
Dans l'univers des plateformes de gestion de contenu (CMS), et notamment WordPress , le risque réside souvent dans l'utilisation de thèmes et d'extensions tiers obsolètes. Maintenir à jour le noyau, les extensions et les thèmes, supprimer ceux qui ne sont plus utilisés, contrôler les éléments installés et effectuer des sauvegardes automatiques sont essentiels pour éviter les problèmes.
En définitive, la sécurité d'un site web repose sur une accumulation de petites décisions judicieuses : le choix de protocoles modernes et de configurations appropriées, la mise à jour des composants, le nettoyage des entrées, le renforcement de l'authentification, la limitation de l'impact des erreurs et la formation des utilisateurs et des gestionnaires de la plateforme. La protection parfaite n'existe pas, mais il est possible d'élever le niveau de sécurité suffisamment pour que l'attaque de votre site web devienne superflue pour la grande majorité des cybercriminels.
