- Les CAPTCHA malveillants utilisent l'ingénierie sociale pour manipuler l'utilisateur et l'amener à installer volontairement des logiciels malveillants.
- Le principal signe d'alerte est qu'ils vous demandent d'exécuter des commandes système ou de coller du code dans la fenêtre Exécuter de Windows.
- L'objectif ultime est généralement le vol des identifiants, l'accès à distance à l'ordinateur et le vidage des portefeuilles de cryptomonnaies.
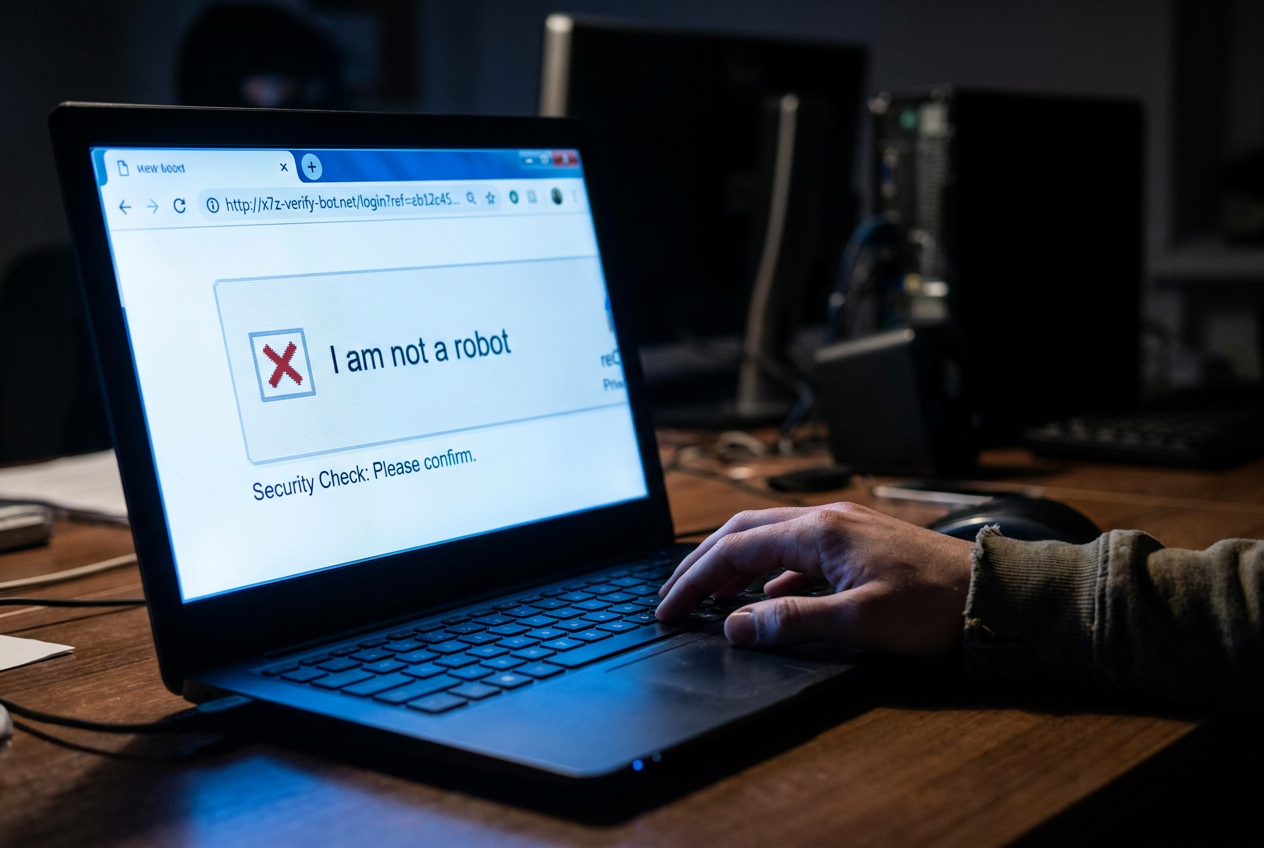
Je suis sûr que cela vous est déjà arrivé des milliers de fois : vous essayez de vous connecter à un site web ou de créer un compte, et soudain, la fameuse fenêtre « Je ne suis pas un robot » apparaît . Nous sommes tellement habitués à ces procédures que nous les effectuons presque machinalement, sans même y penser. Or, c’est précisément là que les cybercriminels ont vu une occasion en or pour infecter nos ordinateurs avec des virus.
Il s'avère qu'une tendance plutôt inquiétante appelée ClickFix a fait son apparition . Elle consiste à dissimuler une cyberattaque sous l'apparence d'un simple contrôle de sécurité. Au lieu de vous demander de vérifier la présence de feux de circulation ou de passages piétons, ces sites frauduleux vous entraînent sur une voie dangereuse afin que vous ouvriez involontairement la porte à des logiciels malveillants , exploitant ainsi notre impatience et notre confiance dans les outils de sécurité classiques.

Qu'est-ce que le piège du faux CAPTCHA exactement ?
Pour bien comprendre ce phénomène, il est important de savoir qu'un CAPTCHA authentique sert simplement à empêcher les robots d'inonder Internet de spam. Cependant, les escrocs créent des pages miroir qui imitent parfaitement le design de Google reCAPTCHA ou publient de faux messages d'erreur techniques. Ces messages peuvent arriver par le biais d'e-mails d'hameçonnage, de SMS suspects, ou même de publicités malveillantes intégrées à des sites web d'apparence légitime.
Leur coup de maître consiste à mélanger une tâche routinière avec des instructions sans aucun rapport avec un CAPTCHA. Par exemple, ils vous indiqueront que pour terminer la vérification, vous devez appuyer sur la touche Windows + R , ouvrir la boîte de dialogue « Exécuter » et coller un code que le système a déjà copié dans votre presse-papiers à l'aide de scripts JavaScript. En appuyant sur Entrée, vous ne prouvez pas que vous êtes humain ; vous exécutez en réalité une commande malveillante directement sur votre système d'exploitation.
Les dangers cachés derrière le clic
Lorsque vous tombez dans le piège de cette arnaque, le logiciel installé est généralement extrêmement agressif. L'un des plus courants est Lumma Stealer , un « voleur d'informations » conçu spécifiquement pour fouiller vos fichiers et dérober toute donnée de valeur ou permettant d'usurper votre identité. Ces programmes ciblent directement les cookies de votre navigateur , vos mots de passe enregistrés et surtout vos portefeuilles de cryptomonnaies.
- Chevaux de Troie d'accès à distance (RAT) : Des outils comme AsyncRAT ou SecTopRAT permettent à un pirate informatique de contrôler votre PC depuis chez vous, de consulter vos fichiers et d'espionner ce que vous tapez.
- Logiciel malveillant sans fichier : Certaines variantes exécutent la charge utile malveillante directement dans la RAM, ce qui la rend beaucoup plus difficile à détecter pour les programmes antivirus classiques.
- Frais cachés : Ils peuvent utiliser des outils Windows légitimes comme PowerShell ou mshta.exe pour dissimuler le téléchargement du virus.
Comment éviter de tomber dans le piège : Principales différences
Distinguer un vrai CAPTCHA d'un faux n'est pas si compliqué si l'on sait où chercher. Avant toute chose : un vrai CAPTCHA ne vous demandera jamais de télécharger un fichier, d'activer les notifications de votre navigateur ou de saisir des commandes dans le terminal de votre ordinateur. S'il vous demande d'effectuer une action en dehors de la fenêtre de votre navigateur, fuyez immédiatement.
Il est également crucial de vérifier l' URL du site . Si l'adresse web est une suite incohérente de lettres et de chiffres (comme js3820_xxZhry.strangesite.yzx) ou si le nom de domaine imite mal une marque connue, c'est un signe évident de fraude. De même, méfiez-vous si un CAPTCHA apparaît soudainement dans une fenêtre contextuelle sur une page qui ne requiert normalement pas ce type de validation.
Plan d'urgence : Que faire si vous avez déjà exécuté le code ?
Si vous vous rendez compte que vous avez fait une erreur et collé la commande, ne paniquez pas, mais agissez rapidement pour éviter d'autres dégâts. La première chose à faire est de fermer votre navigateur et de déconnecter votre appareil d'Internet afin de couper toute communication entre le logiciel malveillant et le serveur de l'attaquant.
Ensuite, effectuez une analyse antivirus complète et à jour . Si vous avez téléchargé des fichiers suspects, comme certains PDF ou exécutables infectés par un virus , supprimez-les sans les ouvrir et videz la Corbeille. Il est fortement recommandé d'effacer le cache et les cookies, et de vérifier la présence d'extensions de navigateur suspectes. Une fois votre système nettoyé, changez tous vos mots de passe principaux depuis un appareil différent et sécurisé, et activez systématiquement l'authentification à deux facteurs (2FA) sur tous vos comptes.
Mesures préventives pour une navigation en toute sécurité
Pour éviter d'être pris au dépourvu, maintenez toujours votre système d'exploitation et votre navigateur à jour, car les mises à jour corrigent souvent les failles de sécurité exploitées par ces attaques. L'utilisation d'un bloqueur de publicités peut vous empêcher de charger des scripts malveillants qui vous redirigent vers ces pages ClickFix.
Dans les environnements fréquentés par des utilisateurs inexpérimentés, une mesure radicale mais efficace consiste à restreindre l'accès à la boîte de dialogue Exécuter de Windows. De plus, évitez à tout prix les logiciels piratés, car ils constituent un terrain propice à la diffusion de ce type de chevaux de Troie. La règle d'or est simple : si le processus de vérification semble trop complexe ou nécessite la modification des paramètres système, fermez l'onglet et ne prenez aucun risque.
Pour lutter efficacement contre ces arnaques, il est essentiel de ne pas agir impulsivement et de faire preuve de méfiance face à toute demande en ligne inhabituelle. En combinant un logiciel de sécurité à jour et la capacité d' identifier les comportements suspects , comme l'utilisation de commandes système lors de vérifications humaines, le risque de vol de données ou d'infection par des logiciels malveillants tels que Lumma Stealer ou AsyncRAT est considérablement réduit.