- Επιτρέπει την αναδρομική ανίχνευση κυβερνητικού spyware μέσω της αποθήκευσης κρυπτογραφημένων αρχείων καταγραφής.
- Είναι ενσωματωμένο στη Λειτουργία Προηγμένης Προστασίας και απαιτεί χειροκίνητη ενεργοποίηση από τον χρήστη.
- Διευκολύνει την επαγγελματική εγκληματολογική ανάλυση επιτρέποντας την εξαγωγή δεδομένων δραστηριότητας συστήματος σε ειδικούς.
Φανταστείτε κάποιον με κρατικούς πόρους να αποφασίζει να κατασκοπεύσει το τηλέφωνό σας. Μέχρι πρόσφατα, αν χρησιμοποιούσατε Android, η ανίχνευση μιας επίθεσης αυτού του μεγέθους ήταν σχεδόν αδύνατη , καθώς το σύγχρονο λογισμικό κατασκοπείας είναι ικανό να εισβάλλει, να κλέβει τα πάντα και να σβήνει κάθε ίχνος της παρουσίας του. Η Google αποφάσισε να αλλάξει τα δεδομένα λανσάροντας ένα εργαλείο που σας επιτρέπει να κοιτάξετε πίσω και να ανακαλύψετε αν έχετε πέσει θύμα μιας εξελιγμένης παραβίασης.
Αυτή η νέα λειτουργία, που ονομάζεται Καταγραφή Εισβολών, δεν είναι για όλους, αλλά μάλλον μια σανίδα σωτηρίας για όσους εκτίθενται σε πραγματικούς κινδύνους , όπως δημοσιογράφοι, ακτιβιστές ανθρωπίνων δικαιωμάτων ή ερευνητές. Ουσιαστικά, το Android προσφέρει πλέον δυνατότητες εγκληματολογικής ανάλυσης που προηγουμένως ήταν αποκλειστικές για την Apple, κλείνοντας το κενό ασφαλείας έναντι επιθετικών εργαλείων όπως τα συστήματα Pegasus ή Cellebrite.

Τι ακριβώς είναι η καταγραφή εισβολών;

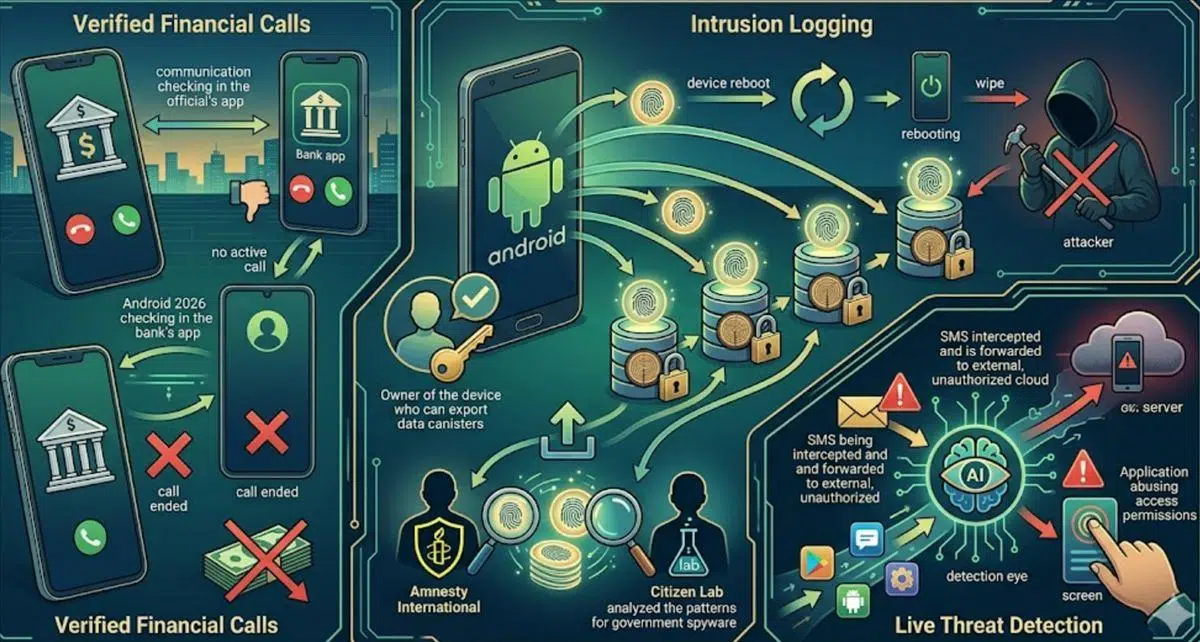
Με απλά λόγια, το σύστημα δημιουργεί ένα είδος λεπτομερούς αρχείου καταγραφής όλων όσων συμβαίνουν στη συσκευή. Το εξαιρετικό είναι ότι αυτά τα αρχεία καταγραφής αποθηκεύονται σε κρυπτογραφημένη και μόνιμη μορφή , πράγμα που σημαίνει ότι ακόμη και αν ο εισβολέας επανεκκινήσει το τηλέφωνο ή προσπαθήσει να διαγράψει τα τοπικά αρχεία καταγραφής, οι πληροφορίες είναι ήδη ασφαλείς. Αυτή η δυνατότητα αναδρομικής ανίχνευσης είναι που επιτρέπει σε οργανισμούς όπως το Citizen Lab ή η Διεθνής Αμνηστία να αναλύσουν μια παραβιασμένη συσκευή.
Το σύστημα λειτουργεί με βάση ένα μοντέλο εγγραφής, ενσωματωμένο σε αυτό που ονομάζεται Λειτουργία Προηγμένης Προστασίας. Η συσκευή συλλέγει κρίσιμα συμβάντα και τα ανεβάζει στο Google cloud, αλλά με μια κρίσιμη λεπτομέρεια: μόνο ο κάτοχος της συσκευής έχει τα κλειδιά για την αποκρυπτογράφηση αυτών των δεδομένων. Ούτε καν η Google δεν μπορεί να δει τι υπάρχει στο εσωτερικό, γεγονός που εγγυάται ότι το απόρρητο δεν παραβιάζεται στη διαδικασία.

Δεδομένα που καταγράφονται και ασφάλεια συστήματος
Αν αναρωτιέστε τι καταγράφει στην πραγματικότητα αυτό το σύστημα, η λίστα είναι αρκετά περιεκτική. Καταγράφει τη δραστηριότητα των εφαρμογών (όταν ξεκινά μια διεργασία), τις εγκαταστάσεις, τις ενημερώσεις και τις απεγκαταστάσεις. Παρακολουθεί επίσης τις συνδέσεις δικτύου, συμπεριλαμβανομένης της χρήσης Wi-Fi και Bluetooth, τα ερωτήματα DNS και τις διευθύνσεις IP που επικοινωνήθηκαν.
Επιπλέον, η Καταγραφή Εισβολών παρακολουθεί τις μεταφορές αρχείων μέσω USB και τυχόν αλλαγές στα πιστοποιητικά συστήματος . Καταγράφει ακόμη και τις ακριβείς στιγμές που η συσκευή κλειδώνει ή ξεκλειδώνει. Όλες αυτές οι πληροφορίες αποθηκεύονται στους διακομιστές της Google για 12 μήνες και, μόλις παρέλθει αυτή η περίοδος, διαγράφονται αυτόματα για να αποτραπεί η μόνιμη αποθήκευση του ιστορικού.

Πώς να ενεργοποιήσετε και να διαχειριστείτε την προστασία
Για να ενεργοποιήσει αυτήν τη λειτουργία, ο χρήστης πρέπει να μεταβεί στις ρυθμίσεις ασφαλείας και να ενεργοποιήσει τη Λειτουργία προηγμένης προστασίας . Κατά τη διάρκεια της ρύθμισης, το σύστημα θα ρωτήσει εάν είναι ενεργοποιημένη η καταγραφή εισβολών. Μόλις ενεργοποιηθεί, εάν εντοπιστεί κάτι ασυνήθιστο, ο χρήστης μπορεί να μεταβεί στις Ρυθμίσεις > Ασφάλεια και Απόρρητο > Προηγμένη Προστασία > Καταγραφή Εισβολών και να κατεβάσει και να αποκρυπτογραφήσει τα αρχεία καταγραφής για να τα στείλει σε έναν ειδικό ασφαλείας.
Είναι σημαντικό να σημειωθεί ότι η κατάργηση του κλειδώματος οθόνης του τηλεφώνου θα μπορούσε να σας εμποδίσει να αποκρυπτογραφήσετε τα αρχεία καταγραφής σε περίπτωση απώλειας της συσκευής σας, επομένως δεν συνιστάται η κατάργηση του PIN ή του μοτίβου σας . Επιπλέον, το σύστημα δεν διακρίνει μεταξύ της λειτουργίας ανώνυμης περιήγησης του Chrome. Εάν περιηγηθείτε σε αυτήν τη λειτουργία, τα συμβάντα δικτύου και DNS θα εξακολουθούν να καταγράφονται, ακόμη και αν οι ακριβείς σελίδες που επισκέπτεστε δεν αποθηκεύονται.
Άλλες ενσωματωμένες βελτιώσεις ασφαλείας
Η κυκλοφορία αυτής της λειτουργίας δεν είναι η μόνη. Το Android έχει συμπεριλάβει και άλλα εργαλεία για την καταπολέμηση της απάτης και του κακόβουλου λογισμικού. Για παράδειγμα, το Verified Financial Calls βοηθά στην αποτροπή της πλαστογράφησης τραπεζών . Το σύστημα ελέγχει με την εφαρμογή της τράπεζας εάν υπάρχει γνήσια εξερχόμενη κλήση και, εάν είναι ψεύτικη, διακόπτει αμέσως την κλήση για την αποτροπή απάτης.
Διαθέτουμε επίσης την Ανίχνευση Απειλών σε Ζωντανό Χρόνο, μια Τεχνητή Νοημοσύνη που αναλύει τη συμπεριφορά των εφαρμογών σε πραγματικό χρόνο και σας ειδοποιεί για ύποπτη προώθηση SMS ή κατάχρηση δικαιωμάτων προσβασιμότητας. Επιπλέον, η Δυναμική Παρακολούθηση Σήματος ανιχνεύει εφαρμογές που προσπαθούν να κρύψουν τα εικονίδιά τους ή εκτελούνται κακόβουλα στο παρασκήνιο, επιτρέποντάς σας να ενημερώνετε τις άμυνές σας χωρίς να χρειάζεται να εγκαταστήσετε μια πλήρη αναβάθμιση του λειτουργικού συστήματος.
Ο συνδυασμός αυτών των εργαλείων, μαζί με τον αποκλεισμό κακόβουλων APK στο Chrome μέσω της Ασφαλούς περιήγησης, δημιουργεί ένα πολύ πιο ισχυρό οικοσύστημα. Η άφιξη της Καταγραφής Εισβολών αποτελεί σαφή αναγνώριση ότι οι απειλές κυβερνητικού επιπέδου είναι πραγματικές και ότι, δεδομένης της επιτάχυνσης των τρωτών σημείων που προκαλούνται από την Τεχνητή Νοημοσύνη , η δυνατότητα ανάλυσης μιας επίθεσης μετά την πραγματοποίησή της είναι η καλύτερη δυνατή άμυνα.
Αυτή η αρχιτεκτονική ασφαλείας μεταμορφώνει τον τρόπο με τον οποίο αντιμετωπίζονται οι προηγμένες εισβολές στο Android, επιτρέποντας ακόμη και στους πιο ευάλωτους χρήστες να έχουν ένα ανεξίτηλο αρχείο οποιασδήποτε επίθεσης. Αναθέτοντας τον πλήρη έλεγχο κρυπτογράφησης στον κάτοχο και συνεργαζόμενοι με παγκόσμιες εγκληματολογικές οντότητες, δημιουργεί ένα προηγούμενο όπου η διαφάνεια και η προστασία από την κρατική επιτήρηση γίνονται απτή προτεραιότητα του λειτουργικού συστήματος.