- Bösartige CAPTCHAs nutzen Social Engineering, um den Benutzer zur freiwilligen Installation von Schadsoftware zu verleiten.
- Das wichtigste Warnsignal ist, dass Sie aufgefordert werden, Systembefehle auszuführen oder Code in das Windows-Ausführen-Fenster einzufügen.
- Das letztendliche Ziel ist in der Regel der Diebstahl von Zugangsdaten, der Fernzugriff auf den Computer und die Plünderung von Kryptowährungs-Wallets.
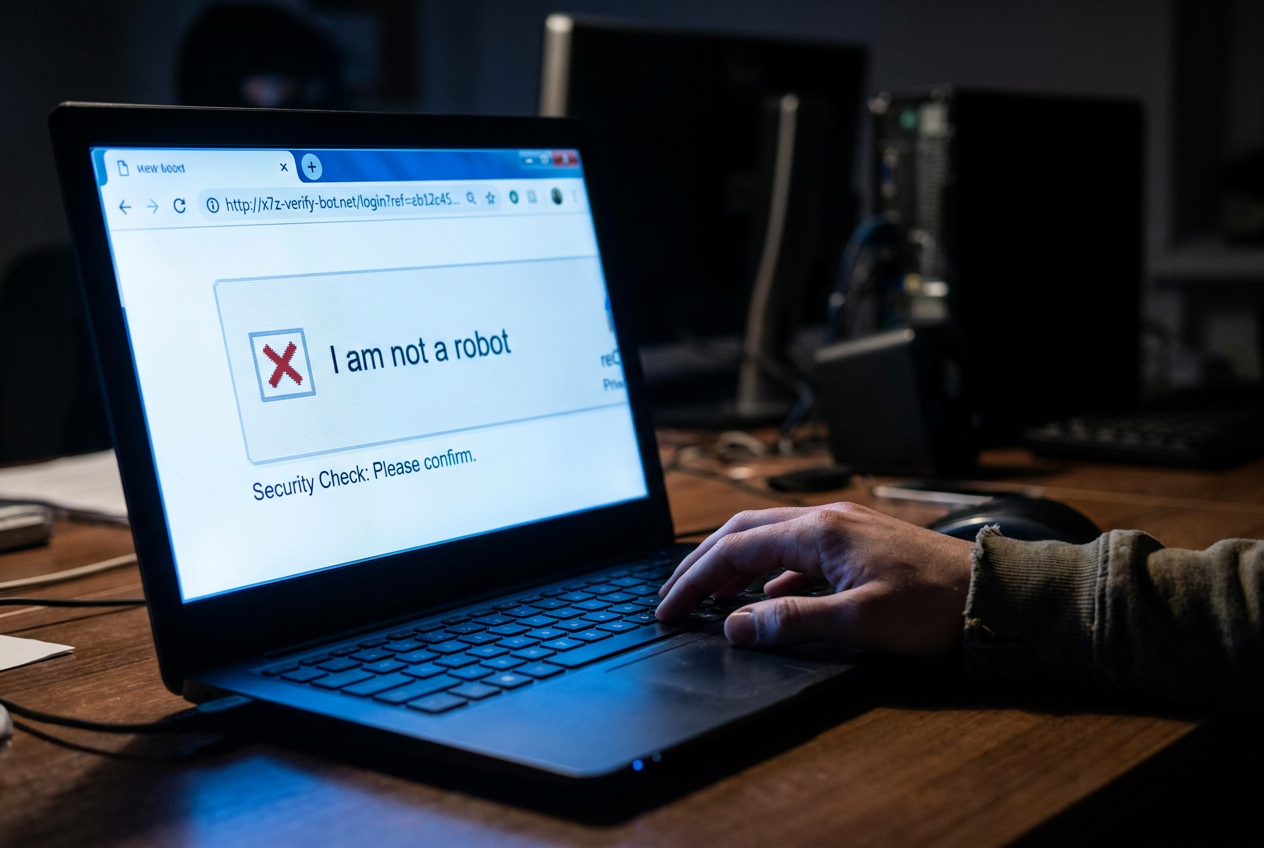
Das ist Ihnen sicher schon tausendmal passiert: Sie versuchen, sich auf einer Website anzumelden oder ein Konto zu erstellen, und plötzlich erscheint die typische „Ich bin kein Roboter“ -Meldung . Wir haben uns so sehr an diese Vorgänge gewöhnt, dass wir sie fast automatisch ausführen, ohne uns groß Gedanken darüber zu machen, was wir da eigentlich tun. Genau hier sehen Cyberkriminelle eine goldene Gelegenheit, Viren auf unsere Computer zu schmuggeln.
Es hat sich herausgestellt, dass ein ziemlich übler Trend namens ClickFix entstanden ist , bei dem ein Cyberangriff als harmlose Sicherheitsprüfung getarnt wird. Anstatt Sie aufzufordern, nach Ampeln oder Zebrastreifen zu suchen, führen diese betrügerischen Webseiten Sie auf einen gefährlichen Pfad, sodass Sie unwissentlich Schadsoftware einschleusen . Dabei werden unsere Ungeduld und unser Vertrauen in gängige Sicherheitsmaßnahmen ausgenutzt.

Was genau ist die gefälschte CAPTCHA-Falle?
Um das richtig zu verstehen, ist es wichtig zu wissen, dass ein echtes CAPTCHA lediglich eine Barriere ist, die Bots daran hindern soll, das Internet mit Spam zu überfluten. Betrüger erstellen jedoch Spiegelseiten , die das Design von Google reCAPTCHA perfekt imitieren, oder veröffentlichen gefälschte technische Fehlermeldungen. Diese können über Phishing-E-Mails, verdächtige SMS oder sogar über schädliche Werbung auf scheinbar legitimen Webseiten verbreitet werden.
Der Clou ist, dass sie eine Routineaufgabe mit Anweisungen vermischen, die nichts mit einem CAPTCHA zu tun haben. Beispielsweise wird Ihnen mitgeteilt, dass Sie zur Verifizierung die Windows-Taste + R drücken , das Dialogfeld „Ausführen“ öffnen und einen Code einfügen müssen, den das System bereits mithilfe von JavaScript-Skripten in Ihre Zwischenablage kopiert hat. Durch Drücken der Eingabetaste bestätigen Sie nicht, dass Sie ein Mensch sind; Sie führen vielmehr einen schädlichen Befehl direkt auf Ihrem Betriebssystem aus.
Die Gefahren, die sich hinter dem Klick verbergen
Wenn Sie auf diesen Betrug hereinfallen, wird in der Regel extrem aggressive Software installiert. Eine der häufigsten ist Lumma Stealer , ein sogenannter „Infostealer“, der speziell dafür entwickelt wurde, Ihre Dateien zu durchsuchen und alles von Wert oder Daten zu stehlen, die zur Identitätsfälschung verwendet werden könnten. Diese Programme zielen direkt auf Browser-Cookies , gespeicherte Passwörter und insbesondere auf Kryptowährungs-Wallets ab.
- Remote-Access-Trojaner (RATs): Tools wie AsyncRAT oder SecTopRAT ermöglichen es einem Hacker, Ihren PC von zu Hause aus zu steuern, Ihre Dateien einzusehen und Ihre Eingaben auszuspionieren.
- Dateilose Malware: Einige Varianten führen die schädliche Nutzlast direkt im RAM aus, wodurch sie viel schwieriger zu erkennen für herkömmliche Antivirenprogramme.
- Versteckte Kosten: Sie können legitime Windows-Tools wie PowerShell oder mshta.exe verwenden, um den Virus-Download zu verschleiern.
Wie man nicht darauf hereinfällt: Wichtige Unterschiede
Echte CAPTCHAs von gefälschten zu unterscheiden, ist gar nicht so schwer, wenn man weiß, worauf man achten muss. Ganz wichtig: Ein echtes CAPTCHA fordert Sie niemals auf, eine Datei herunterzuladen, Browserbenachrichtigungen zu aktivieren oder Befehle im Terminal Ihres Computers einzugeben. Wenn Sie aufgefordert werden, etwas außerhalb des Browserfensters zu tun, sollten Sie sofort das Weite suchen.
Es ist außerdem entscheidend, die URL der Website zu überprüfen . Wenn die Webadresse eine sinnlose Buchstaben- und Zahlenfolge ist (wie z. B. js3820_xxZhry.strangesite.yzx) oder der Domainname eine billige Kopie einer bekannten Marke darstellt, ist dies ein klares Anzeichen für Betrug. Seien Sie ebenso misstrauisch, wenn das CAPTCHA plötzlich in einem Pop-up-Fenster auf einer Seite erscheint, die normalerweise keine solche Validierung erfordert.
Notfallplan: Was tun, wenn der Code bereits ausgeführt wurde?
Sollten Sie bemerken, dass Sie einen Fehler gemacht und den Befehl eingefügt haben, geraten Sie nicht in Panik, sondern handeln Sie schnell, um weiteren Schaden zu verhindern. Schließen Sie als Erstes Ihren Browser und trennen Sie Ihr Gerät vom Internet, um die Kommunikation zwischen der Schadsoftware und dem Server des Angreifers zu unterbrechen.
Als Nächstes sollten Sie einen vollständigen und aktuellen Virenscan durchführen . Falls Sie verdächtige Dateien heruntergeladen haben, wie z. B. bestimmte virenverseuchte PDFs oder ausführbare Dateien, löschen Sie diese ungeöffnet und leeren Sie den Papierkorb. Es wird dringend empfohlen, Cache und Cookies zu löschen und Ihre Browser auf verdächtige Erweiterungen zu überprüfen. Sobald Ihr System bereinigt ist, ändern Sie alle Ihre wichtigen Passwörter von einem anderen, sicheren Gerät aus und aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA) für alle Ihre Konten.
Vorbeugende Maßnahmen für sicheres Segeln
Um nicht unvorbereitet getroffen zu werden, sollten Sie Ihr Betriebssystem und Ihren Browser stets auf dem neuesten Stand halten, da Updates häufig die von diesen Angriffen ausgenutzten Sicherheitslücken schließen. Ein Werbeblocker kann verhindern, dass schädliche Skripte geladen werden, die Sie auf diese ClickFix-Seiten weiterleiten.
In Umgebungen, die von unerfahrenen Nutzern frequentiert werden, ist die Einschränkung des Zugriffs auf das Windows-Ausführen-Dialogfeld eine drastische, aber wirksame Maßnahme. Vermeiden Sie außerdem unbedingt Raubkopien, da diese einen idealen Nährboden für die Verbreitung solcher Trojaner bieten. Die goldene Regel ist einfach: Wenn der Überprüfungsprozess zu kompliziert erscheint oder Änderungen an Systemeinstellungen erfordert, schließen Sie den Tab und gehen Sie kein Risiko ein.
Der Schlüssel zur Bekämpfung dieser Betrugsmaschen liegt darin, nicht impulsiv zu handeln und ungewöhnlichen Online-Anfragen mit einer gesunden Portion Skepsis zu begegnen. Durch die Kombination aktueller Sicherheitssoftware mit der Fähigkeit, verdächtige Muster zu erkennen – beispielsweise die Verwendung von Systembefehlen bei der menschlichen Verifizierung –, wird das Risiko von Datendiebstahl oder Malware-Infektionen durch Schadsoftware wie Lumma Stealer oder AsyncRAT drastisch reduziert.