- Websårbarheder opstår som følge af kodefejl, forældede komponenter og usikre konfigurationer, der fremmer angreb som XSS, SQL-injektion eller CSRF.
- Meget af risikoen reduceres ved at anvende god praksis: validering af input, brug af moderne TLS, sikkerhedsheadere, stærke adgangskodepolitikker og korrekt konfigurerede cookies.
- OWASP Top 10- og DevSecOps-tilgange hjælper med at prioritere risici og integrere sikkerhed gennem hele udviklingscyklussen med kontinuerlig testning og streng afhængighedsstyring.
- Konstante softwareopdateringer og træning af brugere og tekniske teams er afgørende for at minimere virkningen af nye sårbarheder og målrettede angreb.
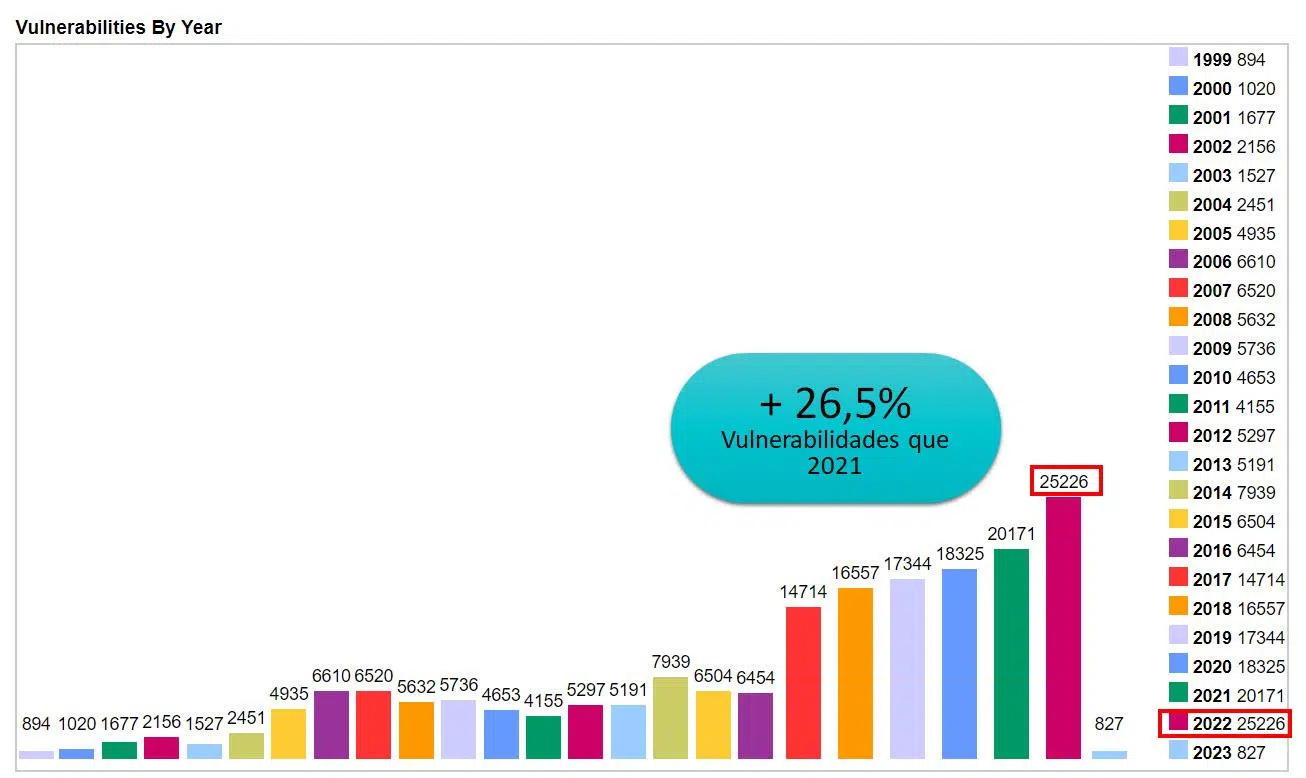
Webstedssikkerhed er blevet et kritisk, men ofte overset problem i hverdagen. Mens du ser sider, formularer og knapper, gemmer der sig under overfladen en enorm mængde kode, serverkonfigurationer og eksterne komponenter, som, hvis de forsømmes, kan åbne døren for et alvorligt cyberangreb.
Når vi taler om sikkerhedssårbarheder på websteder, henviser vi til mangler, designfejl eller fejlkonfigurationer, som en angriber kan udnytte til at stjæle data, ændre indhold, lukke en tjeneste ned eller endda få fuld kontrol over en applikation. Forståelse af, hvilke typer sårbarheder der findes, hvordan de udnyttes, og hvilke foranstaltninger der skal implementeres, er nøglen til at forhindre, at dit websted bliver den næste dårlige nyhed.
Hvad er en websårbarhed, og hvorfor bør du bekymre dig om det?
En websårbarhed er en svaghed eller fejl i en applikation , dens server eller en af dens komponenter (frameworks, biblioteker, plugins, API'er osv.), der kan udnyttes af en angriber til at udføre uautoriserede handlinger. Disse handlinger kan variere fra at læse data, der ikke burde være synlige, til at udføre vilkårlig kode på serveren.
Disse sårbarheder kan findes i applikationens egen kode , hostingkonfigurationer, webserveren, TLS-certifikater eller tredjepartsbiblioteker. Ofte er problemet ikke en enkelt alvorlig sårbarhed, men en kombination af simple fejl , der tilsammen muliggør et ødelæggende angreb.
Hjemmesider er et meget attraktivt mål, fordi de er offentligt tilgængelige , og derfor er det vigtigt at vide, hvordan man undgår falske hjemmesider og surfer sikkert . De genbruger ofte open source-komponenter, der kan indeholde kendte sårbarheder, og som er udviklet under et enormt pres for at komme hurtigt i produktion, hvilket ofte lader sikkerheden være en eftertanke. Desuden betyder konstante kodeændringer, at en årlig gennemgang klart er utilstrækkelig.
For at få en klarere forståelse af landskabet udgiver organisationer som OWASP de 10 største kritiske risici i webapplikationer, baseret på data fra sikkerhedstests fra den virkelige verden og undersøgelser af fagfolk. Denne liste fungerer som en grundlæggende reference til at prioritere indsatser og identificere de områder, hvor de fleste projekter typisk mislykkes.
De vigtigste sårbarheder på websteder, der påvirker virksomheder
I virkelige applikationsrevisioner observeres de samme problemer igen og igen. Mange af disse svagheder stemmer overens med OWASP Top 10 og med rapporter fra hundredvis af penetrationstests, der udføres årligt. Følgende afsnit beskriver de mest almindelige sårbarheder, hvordan de udnyttes, og hvad der kan gøres for at afbøde dem.
SQL-injektion og andre former for injektion
SQL-injektion forekommer, når en applikation direkte sammenkæder brugerleverede data i en SQL-forespørgsel uden at validere eller parametrisere dem. Dette giver en angriber mulighed for at ændre betydningen af forespørgslen, for eksempel ved at tilføje anførselstegn, logiske operatorer eller endda flere sætninger.
Med en velkonstrueret injektion kan en angriber læse, ændre eller slette hele tabeller , oprette brugere med forhøjede rettigheder eller omgå godkendelseskontroller. Selvom dens tilstedeværelse er faldet i mange moderne applikationer, er den fortsat kritisk, hvor den optræder.
Ud over SQL findes der andre former for injektion (operativsystemkommandoer, LDAP, NoSQL, skabeloner osv.), der deler det samme mønster: usaneret input, der fortolkes som kode i stedet for simple data.
For at minimere denne risiko er det vigtigt at bruge parameteriserede forespørgsler eller forberedte sætninger , korrekt escape-angivelse af specialtegn, hvor det er nødvendigt, og aldrig konstruere forespørgsler ved at sammenkæde strenge. Det hjælper også med at anvende princippet om mindste privilegier på databasen, hvilket forhindrer den konto, der bruges af webstedet, i at udføre unødvendige destruktive operationer.
Cross-Site Scripting (XSS) reflekteret og gemt
Cross -Site Scripting (XSS) tillader en angriber at indsprøjte eksekverbar kode i en anden brugers browser via selve den legitime applikation. Dette er normalt JavaScript, men det kan også være ondsindet HTML eller andre typer aktivt indhold.
I sin reflekterede XSS- variant returnerer applikationen straks en del af brugerens input til browseren uden at rense det (for eksempel i en søgefelt, der viser det søgte ord). Hvis angriberen overtaler offeret til at klikke på et forudforberedt link, udføres scriptet, når siden indlæses.
I gemt XSS gemmes den skadelige kode på serveren (i en database, en kommentar, en brugerprofil osv.) og vises usaneret, hver gang andre brugere besøger den pågældende sektion. Denne metode er især farlig, fordi angriberen kan inficere flere ofre uden direkte interaktion med hver enkelt.
Cross-site scripting (XSS) kan bruges til at stjæle sessionscookies, hijacke konti, ændre vist indhold, omdirigere til ondsindede websteder eller iværksætte mere komplekse angreb fra offerets browser. For at afbøde dette bør alle HTML- poster renses og escapes , en Content Security Policy (CSP) bør implementeres , inline JavaScript bør undgås, når det er muligt, cookies med HttpOnly- og Secure- attributter bør anvendes , og moderne frameworks, der allerede inkluderer indbyggede XSS-forsvar, bør udnyttes.
Cross-Site Request Forgery (CSRF)
CSRF involverer at narre en godkendt bruger til at sende en anmodning via deres browser, der ændrer applikationens tilstand (overførsel af penge, ændring af en e-mailadresse, sletning af en konto) uden brugerens viden. Tricket ligger i, at browseren automatisk sender sessionscookies med hver anmodning til det pågældende domæne.
Angriberen placerer en skjult formular, et link eller et specialfremstillet billede på et websted, de kontrollerer, i en e-mail eller endda i en annonce. Hvis offeret er logget ind på den målrettede applikation og indlæser dette indhold, sender browseren den ondsindede anmodning til serveren, som behandler den som en legitim brugerhandling.
For at forsvare sig mod CSRF-angreb er det vigtigt at inkludere tilfældige, sessionsspecifikke CSRF-tokens i alle former og anmodninger, der ændrer data, verificerer anmodningers oprindelse (ved hjælp af Referer-headere eller andre komplementære teknikker) og markerer cookies med den relevante SameSite- attribut . Mange platforme og frameworks inkluderer allerede CSRF-beskyttelse, der blot skal aktiveres og konfigureres korrekt.
Clickjacking
I et angreb af clickjackingAngriberen indlæser den legitime side inden for en <iframe> Den er gennemsigtig eller delvist synlig og dækker vildledende elementer. Når brugeren tror, at de trykker på en uskyldig knap, er de faktisk... interagere med målwebstedet (for eksempel godkendelse af en transaktion eller ændring af en sikkerhedsindstilling).
Clickjacking er blevet observeret i administrationspaneler, sociale medier og netbankapplikationer. Det er en relativt nem angrebsvektor at implementere, hvis webstedet ikke er tilstrækkeligt beskyttet mod at blive integreret i iframes fra andre kilder.
Afhjælpende foranstaltninger omfatter tilføjelse af response headers såsom X-Frame-Options eller definition af en CSP-politik med frame-ancestors , der begrænser, hvilke domæner der kan integrere webstedet. Klientsidede frame-busting-teknikker kan også anvendes, selvom header-baserede forsvar generelt anbefales i dag.
Brute-force cyberangreb og svag autentificeringsstyring
Brute-force- og credential stuffing-angreb er afhængige af gentagne forsøg på brugernavn- og adgangskodekombinationer, indtil der findes et match. Disse angreb er nu let automatiserede og er afhængige af filtrerede lister over rigtige legitimationsoplysninger, hvilket gør dem særligt effektive mod applikationer med svage adgangskoder eller ingen grænser for loginforsøg.
Hvis webstedet også bruger svage adgangskodepolitikker , ikke implementerer multifaktorgodkendelse, ikke ugyldiggør sessioner korrekt eller tillader for lange sessioner, stiger sandsynligheden for kompromittering voldsomt. Godkendelse og sessionsstyring er fortsat kritiske punkter i næsten enhver applikation.
Anbefalede foranstaltninger omfatter krav om stærke og unikke adgangskoder , aktivering af multifaktorgodkendelse for følsomme transaktioner, begrænsning af loginforsøg efter IP-adresse eller bruger, implementering af progressive forsinkelser, blokering af konti efter flere mislykkede loginforsøg og underretning af brugere om mistænkelig aktivitet. Det anbefales også at gemme adgangskoder ved hjælp af stærke hashingalgoritmer såsom bcrypt, Argon2 eller PBKDF2.
Bufferoverløb og hukommelsesstyringsfejl
Et bufferoverløb opstår, når et program forsøger at skrive flere data, end der er allokeret i et bestemt hukommelsesområde. I sprog uden automatisk hukommelsesstyring (såsom C eller C++) kan dette overskrive tilstødende hukommelsesområder og i sidste ende tillade udførelse af vilkårlig kode.
Selvom det ved første øjekast kan virke mere typisk for desktop-software eller indlejrede systemer, er mange biblioteker, der bruges af webapplikationer (XML-parsere, billedmoduler, komprimeringssystemer osv.), skrevet i C og kan indeholde disse typer sårbarheder. Et nyligt eksempel er CVE-2026-25210 -sårbarheden i libexpat, hvor en forkert beregning af bufferstørrelsen ved flytning af tags, uden at kontrollere for heltalsoverløb, kan føre til hukommelsesproblemer.
Afbødning kræver en kombination af god udviklingspraksis (grænsekontrol, brug af sikre funktioner), implementering af beskyttelsesmekanismer i operativsystemet (ASLR, stack canaries, DEP) og konstant arbejde med at opdatere biblioteker, når sikkerhedsrettelser udgives.
Sårbare komponenter og forældede JavaScript-biblioteker
Meget af koden på et moderne websted er ikke skrevet af udviklingsteamet selv; den kommer fra frameworks, NPM-pakker, plugins, frontend-biblioteker og andre eksterne komponenter . Hvis disse ikke holdes opdaterede, bliver de et nemt indgangspunkt for angribere, både i lokale miljøer og i cloud- og cybersikkerhedsaktiviteter.
Talrige revisioner afslører hundredvis eller tusindvis af tilfælde af forældede eller ikke-vedligeholdte JavaScript-biblioteker , nogle med kendte sårbarheder, der tillader cross-site scripting (XSS), denial-of-service-angreb eller eksponering af følsomme oplysninger. Det samme gælder for CMS-plugins som WordPress, Joomla eller Drupal, der ikke er blevet opdateret i årevis.
For at håndtere denne risiko er det nødvendigt at vedligeholde en komplet afhængighedsopgørelse , bruge automatiserede scanningsværktøjer (SCA), der advarer om kendte sårbarheder, gennemgå vedligeholdelsesstatus for kritiske biblioteker og planlægge migreringer, når en komponent bliver forældet. Hyppige opdateringer er ikke valgfrie: de er en af de største barrierer mod angreb i forsyningskæden.
Usikre serverkonfigurationer og manglende HTTP-headere
Et stort antal sikkerhedsproblemer stammer fra dårlig serverkonfiguration eller selve applikationssoftwaren: unødvendige tjenester aktiveret, for mange åbne porte, uændrede standardkonti, Active Directory-lister eller fejlmeddelelser, der afslører interne detaljer.
Mange servere viser headere, der afslører den nøjagtige teknologi og dens version (for eksempel Apache- eller Nginx-banneret eller versionen af et framework). Disse oplysninger gør det nemt for en angriber at søge efter specifikke sårbarheder mod den pågældende software.
Tilsvarende udelades ofte sikkerhedsheadere, der ville afbøde andre angreb: Content-Security-Policy for at reducere XSS, X-Frame-Options for clickjacking, Strict-Transport-Security for at gennemtvinge HTTPS, X-Content-Type-Options: nosniff for at undgå MIME-forvirring, Referrer-Policy- politikker eller caching-direktiver, der er relevante for følsomme data.
At gennemgå og styrke disse konfigurationer, deaktivere unødvendige moduler, skjule versionsbannere, implementere anbefalede headere og vælge en kvalitets-VPS til dit webprojekt er en af de billigste og mest effektive måder at hæve det samlede sikkerhedsniveau på et websted.
Brug af usikre TLS-protokoller og ukrypterede HTTP-forbindelser
Hvis man fortsætter med at levere indhold via ukrypteret HTTP eller holder ældre protokoller som TLS 1.0 og 1.1 aktive, udsættes kommunikationen for man-in-the-middle-angreb, aflytning og trafikmanipulation.
Massive SSL-konfigurationstests har opdaget tusindvis af instanser, der stadig bruger TLS 1.0 og 1.1 , på trods af at disse versioner er forældede og betragtes som usikre af større browsere og standarder. Dette resulterer i svagere kommunikationskanaler for legitimationsoplysninger, cookies og følsomme data.
Løsningen involverer fuldstændig deaktivering af TLS 1.0 og 1.1 , kun tilladelse af TLS 1.2 og 1.3, valg af robuste krypteringspakker, implementering af HSTS til at håndhæve HTTPS og regelmæssig kontrol af konfigurationen med værktøjer som SSL Labs. Korrekt brug af TLS er ikke længere en ekstra ting; det er et minimumskrav.
Cookies uden tilstrækkelige sikkerhedsegenskaber
Sessionscookies er kernen i webgodkendelse, men mange applikationer undlader stadig at indstille attributter som Secure, HttpOnly eller SameSite på dem. Dette gør dem sårbare over for session hijacking-angreb ved hjælp af XSS, traffic sniffing eller CSRF.
En cookie uden Secure kan sendes i almindelig tekst, hvis webstedet nogensinde tilgås via HTTP; uden HttpOnly er den tilgængelig fra JavaScript, hvilket er meget fristende for XSS; uden SameSite er det meget nemmere at udnytte CSRF i specifikke kontekster.
Det er et simpelt trin med stor indflydelse på systemets robusthed at gennemgå, hvordan cookies genereres og sendes, sikre, at de kun udstedes via HTTPS, at de ikke er tilgængelige fra scripts, når det ikke er strengt nødvendigt, og at de inkluderer en SameSite-politik, der er i overensstemmelse med godkendelsesflowet.
Upload af filer og udførelse af skadelig kode
Funktioner, der giver brugerne mulighed for at uploade filer (billeder, dokumenter, vedhæftede filer), er en guldgrube for angribere, hvis de ikke er ordentligt sikret. Problemet er ikke kun, at de kan uploade malware, men at de kan forsøge at køre det på serveren eller bruge det til at få adgang til andre områder af systemet.
Blandt de mest typiske fejl er at acceptere enhver filtype uden at kontrollere det faktiske indhold, tillade eksekverbare udvidelser, gemme filer i offentligt tilgængelige mapper uden begrænsninger eller tildele for mange tilladelser til uploadmapper.
For at afbøde dette anbefales det at begrænse de tilladte filtyper, validere både filtypenavnet og MIME-typen , begrænse størrelsen, gemme filer uden for det offentlige mappetræ, når det er muligt, deaktivere udførelsestilladelser i disse mapper og scanne filer med et pålideligt antivirusprogram, før de behandles. Brug af et CDN til at vise statisk indhold kan tilføje et ekstra lag af beskyttelse.
Alt for detaljerede fejlmeddelelser og informationslækager
En anden almindelig fejl er at lade detaljerede fejlmeddelelser, der er beregnet til udvikling, være aktive i produktion. Stakspor, tabelnavne, interne filstier, komponentversioner, 500-fejlkoder eller konfigurationskodestykker kan vises på skærmen for enhver bruger, der kaster en undtagelse.
Selvom det kan virke trivielt, forenkler denne information angriberens arbejde betydeligt, når det kommer til at finde svage punkter, justere nyttelast eller kæde sårbarheder sammen, der ellers ville være meget vanskeligere at udnytte.
I et virkeligt miljø er det bedst kun at vise generiske meddelelser til brugeren og registrere tekniske detaljer i sikre, interne logsystemer med passende adgangsniveauer. Derudover er det tilrådeligt at sikre, at logfiler ikke gemmer alt for følsomme data i almindelig tekst (f.eks. fulde kortnumre eller adgangskoder), og at bruge maskerings- eller krypteringsteknikker, hvor det er nødvendigt.
Andre almindelige websikkerhedstrusler
Ud over de allerede nævnte sårbarheder er webapplikationer påvirket af mere klassiske netværksangreb og malware , der stadig er fuldt ud udbredt: phishing, ransomware, virus og orme, spyware, DDoS-angreb, directory hopping eller inkludering af eksterne og lokale filer.
Distribuerede denial-of-service (DDoS) -angreb har til formål at overbelaste en servers kapacitet med et massivt antal anmodninger eller ressourcekrævende anmodninger, hvilket gør webstedet utilgængeligt for legitime brugere. De afbødes typisk med specifikke netværksløsninger (firewalls, cloudbaserede anti-DDoS-tjenester, load balancers) i stedet for kodeændringer.
Phishing- angreb og malware, der er designet til at stjæle information, rammer direkte slutbrugeren, det svageste led i kæden. Det bedste forsvar her involverer oplysningskampagner, solide interne politikker og supplerende tekniske kontroller såsom e-mailfiltre, sortlister og stærk kundegodkendelse.
OWASP Top 10 og et moderne syn på risici
OWASP Top 10 -listen opsummerer de mest betydelige risikokategorier, der observeres i virkelige applikationer. Den seneste version inkluderer problemer, der går ud over isolerede fejl og omfatter usikkert design, integritetsfejl samt lognings- og overvågningsproblemer.
Blandt de mest fremtrædende kategorier er brudt adgangskontrol (når ressourcer eller funktioner kan tilgås uden korrekt autorisation), kryptografiske fejl (brug af usikre algoritmer, dårlig nøglehåndtering, hardcodede adgangskoder), sårbare eller forældede komponenter , sikkerhedskonfigurationsfejl og godkendelsesfejl.
Den fokuserer også på data- og softwareintegritet og fremhæver vigtigheden af at sikre forsyningskæden, CI/CD-pipelinen og automatiske opdateringer, samt logføring og overvågning af fejl , som forhindrer rettidig detektion og reaktion på hændelser.
En interessant kategori er server-side request forgery (SSRF) , hvor applikationen bliver en ubevidst proxy, der giver angriberen adgang til interne ressourcer, som i teorien kun burde være synlige indefra virksomhedens netværk. Capital One-sagen er et berømt eksempel på, hvordan en dårligt administreret SSRF kan have enorme konsekvenser.
Bedste praksis, DevSecOps og brugerens rolle
I de senere år er mange organisationer begyndt at integrere sikkerhed i udviklingscyklussen og har indført DevSecOps- tilgange , hvor kontroller automatiseres og kører kontinuerligt, ikke kun lige før de går i produktion.
Dette involverer introduktion af statiske og dynamiske analyseværktøjer i CI/CD-pipelines, udførelse af regelmæssige penetrationstests , træning af udviklere i god sikkerhedspraksis og etablering af klare politikker for afhængighedsstyring, kodegennemgang og sårbarhedshåndtering.
Lige så vigtig er den menneskelige dimension: brugeren er ofte det mest sårbare punkt , og derfor er det tilrådeligt at have en personlig cybersikkerhedstjekliste . Uden en grundlæggende cybersikkerhedsbevidsthed vil enhver teknisk strategi komme til kort. At lære brugerne at genkende mistænkelige e-mails, undgå at genbruge adgangskoder, administrere adgang ansvarligt og respektere interne procedurer gør hele forskellen.
Inden for CMS-platforme, især WordPress , ligger risikoen ofte i forældede tredjepartstemaer og plugins. Det er vigtigt at holde kernen, plugins og temaer opdaterede, fjerne ubrugte, kontrollere, hvad der installeres, og have automatiske sikkerhedskopier for at undgå problemer.
I sidste ende opbygges hjemmesidesikkerhed ved at kombinere små, veltrukne beslutninger: valg af moderne protokoller og korrekte konfigurationer, opdatering af komponenter, rydning af poster, styrkelse af autentificering, begrænsning af fejls konsekvenser og træning af de personer, der bruger og vedligeholder platformen. Perfekt beskyttelse findes ikke, men det er muligt at hæve barren nok til, at det ikke længere er interessant for langt de fleste cyberkriminelle at angribe din hjemmeside.
